Living off the Land: Wenn Hacker Ihre eigenen Werkzeuge gegen Sie einsetzen

Stellen Sie sich folgende Situation vor: 

Ein Mitarbeiter aus Ihrem Unternehmen erhält einen Anruf über Microsoft Teams. Der Anrufer stellt sich als Kollege aus dem IT-Support vor. Er erklärt, dass aktuell technische Probleme auftreten und die IT bereits daran arbeitet. Um die Störung zu beheben, bittet er darum, Quick Assist zu starten und den Bildschirm freizugeben. 

Die Anfrage wirkt plausibel. Das Werkzeug ist bereits auf dem Rechner installiert. Der Anrufer spricht souverän, kennt offensichtlich interne Abläufe und erzeugt den Eindruck, helfen zu wollen. 

Würden Sie den Betrugsversuch erkennen? 

Genau dieses Szenario war Ausgangspunkt eines realen Sicherheitsvorfalls, den Microsoft untersucht hat. Ein Angreifer kontaktierte mehrere Beschäftigte eines Unternehmens über Teams und gab sich als IT-Support aus. Nachdem zwei Mitarbeitende misstrauisch geworden waren, gewährte eine dritte Person schließlich den gewünschten Fernzugriff. Damit begann die eigentliche Kompromittierung. Der Angreifer erlangte Zugang, brachte das Opfer zur Eingabe von Zugangsdaten auf einer gefälschten Website und nutzte anschließend legitime Werkzeuge, um sich unauffällig im Unternehmensumfeld zu bewegen. 

Der Vorfall zeigt, wie sich die Bedrohungslandschaft verändert hat. Viele moderne Angriffe beginnen nicht mehr mit einer Sicherheitslücke oder einer auffälligen Schadsoftware. Sie beginnen mit Vertrauen. 

Was bedeutet „Living off the Land“? 

Der Begriff Living off the Land, häufig als LOTL abgekürzt, beschreibt eine Angriffsmethode, bei der Cyberkriminelle vorhandene Werkzeuge, Systemfunktionen und legitime Software missbrauchen, anstatt eigene Schadsoftware einzusetzen. 

Für Sie und Ihr Unternehmen bedeutet das: Der Angreifer nutzt häufig dieselben Werkzeuge, die auch Ihre IT-Abteilung täglich verwendet. 

Dazu gehören beispielsweise: 

  • PowerShell 
  • Windows-Kommandozeile 
  • RDP 
  • Fernwartungslösungen 
  • Administrationswerkzeuge 
  • Netzwerkdiagnose-Tools 
  • Remote-Monitoring- und Management-Lösungen 

Auf den ersten Blick wirkt nichts davon verdächtig. 

Genau das macht diese Angriffe so gefährlich. 

Aus Sicht des Angreifers bietet LOTL mehrere Vorteile. Die verwendeten Programme sind in vielen Unternehmen bereits freigegeben, verfügen über gültige Signaturen und gehören zum normalen Betriebsalltag. Dadurch sinkt die Wahrscheinlichkeit, dass Sicherheitslösungen sofort Alarm schlagen. Internationale Sicherheitsbehörden beschreiben LOTL deshalb als eine Methode, mit der Aktivitäten im normalen System- und Netzwerkverhalten verborgen werden können. 

Vielleicht stellen Sie sich jetzt die Frage: 

„Nutzen wir solche Werkzeuge überhaupt?“ 

Die ehrliche Antwort lautet fast immer: Ja. 

Praktisch jedes Unternehmen verwendet heute legitime Administrationswerkzeuge, Cloud-Plattformen, Fernwartungslösungen oder Automatisierungsskripte. 

Die Herausforderung besteht deshalb nicht darin, diese Werkzeuge zu verbieten. Die Herausforderung besteht darin, Missbrauch zu erkennen. 

Warum Angreifer legitime Werkzeuge bevorzugen 

Wenn Sie an einen Cyberangriff denken, haben Sie wahrscheinlich Bilder von Viren, Ransomware oder unbekannter Schadsoftware im Kopf. 

Die Realität moderner Angriffe sieht oft deutlich unspektakulärer aus. Denn Angreifer wissen, dass Unternehmen zunehmend in Endpoint Security, Malware-Erkennung und Bedrohungsschutz investieren. Deshalb versuchen sie, gar nicht erst als „klassischer Angreifer“ aufzufallen. Stattdessen nutzen sie dieselben Werkzeuge wie Administratoren. 

PowerShell ist hierfür ein gutes Beispiel. Das Werkzeug ist ein elementarer Bestandteil moderner Windows-Umgebungen und ermöglicht die Automatisierung zahlreicher Aufgaben. Gleichzeitig kann PowerShell genutzt werden, um Systeme zu erkunden, zusätzliche Befehle auszuführen oder weitere Komponenten nachzuladen. 

Dasselbe gilt für Fernwartungslösungen. Programme wie AnyDesk, TeamViewer, ScreenConnect, Splashtop oder Quick Assist wurden entwickelt, um Anwender zu unterstützen und Systeme effizient zu verwalten. Dieselben Funktionen ermöglichen jedoch auch einem Angreifer die interaktive Steuerung eines Rechners. 

Aus Sicht eines Cyberkriminellen ist das ideal. Denn: Warum eine aufwendige Schadsoftware entwickeln, wenn bereits alle notwendigen Werkzeuge im Unternehmen vorhanden sind? 

Der Angriff beginnt oft lange vor der Technik 

Die meisten erfolgreichen LOTL-Angriffe starten nicht mit einer technischen Aktion. 

Sie beginnen bei einem Menschen. 

Versetzen Sie sich für einen Moment in die Lage eines Mitarbeitenden: 

Der Posteingang läuft über. Es treffen plötzlich Dutzende oder sogar Hunderte unerwartete E-Mails ein. Parallel klingelt das Telefon oder ein Teams-Anruf geht ein. Eine angebliche Support-Mitarbeiterin erklärt, dass die IT bereits von dem Problem weiß und nun dringend handeln müsse. 

In dieser Situation entsteht Stress. Der Mitarbeitende möchte den Vorfall schnell lösen und ist dankbar für Unterstützung. Genau dieses Verhalten machen sich viele Angreifer zunutze. 

Microsoft dokumentierte mehrere Kampagnen, bei denen Täter zunächst sogenannte Mail-Bombing-Techniken einsetzten und anschließend per Teams Kontakt aufnahmen. Die Opfer erhielten den Eindruck, dass die Hilfe unmittelbar mit dem gerade erlebten Problem zusammenhängt. Tatsächlich war beides Teil desselben Angriffs. 

Auch die Gruppe Scattered Spider verfolgt einen ähnlichen Ansatz. Die Täter geben sich als Helpdesk-Mitarbeiter aus, veranlassen Passwort-Resets, manipulieren MFA-Prozesse oder überzeugen Anwender davon, legitime Fernwartungslösungen zu installieren. 

Die eigentliche Schwachstelle ist dabei weder Teams noch Quick Assist. 

Die eigentliche Schwachstelle ist die menschliche Bereitschaft, zu helfen und auf scheinbar legitime Anfragen zu reagieren. 

So läuft ein Living-off-the-Land-Angriff ab 

Wenn der erste Zugriff gelingt, beginnt häufig die nächste Phase. 

Stellen Sie sich vor, der Angreifer hätte tatsächlich Zugriff auf einen Arbeitsplatz in Ihrem Unternehmen erhalten. Welche Schritte wären als Nächstes notwendig? 

In den meisten Fällen würde er zunächst Informationen sammeln: 

  • Welche Benutzer sind angemeldet? 
  • Welche Systeme existieren? 
  • Welche Berechtigungen sind verfügbar? 
  • Welche Server können erreicht werden? 
  • Wo liegen sensible Daten? 

Für diese Aufgaben reichen oftmals Standardbefehle und Systemwerkzeuge vollkommen aus. Genau solche Aktivitäten wurden beispielsweise bei Angriffen der Rhysida-Ransomware beobachtet. Dort kamen unter anderem PowerShell, RDP und verschiedene Windows-Befehle zur Erkundung und Bewegung innerhalb der Umgebung zum Einsatz. 

Das Tückische daran: 

Jeder einzelne Schritt kann legitim aussehen. 

Ihr Administrator nutzt möglicherweise dieselben Werkzeuge. Auch RDP-Verbindungen, PowerShell-Befehle oder Fernwartungssitzungen sind grundsätzlich nichts Ungewöhnliches. 

Erst wenn alle Einzelteile zusammengesetzt werden, wird aus normalen Aktivitäten eine verdächtige Angriffskette. 

Genau deshalb betonen Behörden wie CISA immer wieder, dass die Nutzung eines bestimmten Werkzeugs allein noch keinen Angriff beweist. 

Der entscheidende Faktor ist der Kontext. 

Warum klassische Sicherheitsansätze häufig zu kurz greifen 

Wenn Sie bereits in Cybersecurity investiert haben, könnten Sie sich fragen, ob Ihre vorhandenen Sicherheitslösungen solche Aktivitäten nicht ohnehin erkennen sollten. 

Leider ist die Antwort oft komplizierter: Traditionelle Schutzmechanismen wurden primär entwickelt, um schädliche Dateien, bekannte Malware oder eindeutige Indikatoren eines Angriffs zu erkennen. Living-off-the-Land-Angriffe funktionieren jedoch anders. Hier gibt es häufig keine verdächtige Datei: 

Keinen klassischen Trojaner. Keine auffällige Schadsoftware. 

Stattdessen sehen Sicherheitsteams PowerShell, RDP, Fernwartungssoftware oder Administrationswerkzeuge. Alles Aktivitäten, die prinzipiell auch legitim sein könnten. Deshalb lautet die zentrale Frage heutzutage nicht mehr: 

„Welches Werkzeug wurde verwendet?“ 

Sondern: 

„Passt dieses Verhalten zu dem Benutzer, dem System und dem Zeitpunkt?“ 

Eine PowerShell-Ausführung durch Ihr IT-Team am Montagmorgen ist vermutlich unkritisch. Eine PowerShell-Ausführung durch einen Vertriebsmitarbeiter um 02:17 Uhr nachts könnte dagegen einen genaueren Blick wert sein. 

Diese Form der Verhaltensanalyse gewinnt deshalb immer stärker an Bedeutung. 

Warum MDR hier einen entscheidenden Unterschied machen kann 

Genau an dieser Stelle stoßen viele Unternehmen mit eigenen Ressourcen an Grenzen. 

Um Living-off-the-Land-Angriffe zuverlässig zu erkennen, müssen Identitäten, Endpunkte, Netzwerke, Cloud-Dienste und Benutzeraktivitäten kontinuierlich überwacht werden. Hinzu kommt die Herausforderung, Millionen einzelner Ereignisse richtig einzuordnen. Für die meisten mittelständischen Unternehmen ist das rund um die Uhr kaum realistisch. 

Managed Detection and Response (MDR) wurde genau für diese Herausforderung entwickelt. 

Ein MDR-Service betrachtet nicht nur einzelne Warnmeldungen, sondern analysiert Zusammenhänge. Verdächtige Identitätsereignisse werden mit Endpunktaktivitäten, Netzwerkverbindungen und Cloud-Logs korreliert. Dadurch werden Verhaltensmuster sichtbar, die bei einer isolierten Betrachtung unauffällig erscheinen würden. Es werden zudem nicht nur einzelne Warnmeldungen betrachtet, sondern Zusammenhänge analysiert. 

Gerade bei Living-off-the-Land-Angriffen ist das entscheidend. 

Denn der gefährliche Teil ist selten ein einzelnes Ereignis. Es ist die Kombination vieler scheinbar normaler Aktivitäten. Die Empfehlungen internationaler Behörden unterstreichen genau diesen Ansatz. Zentrales Logging, kontinuierliche Baseline-Erstellung, Verhaltensanalyse und die Korrelation verschiedener Datenquellen gehören zu den wichtigsten Maßnahmen gegen LOTL-basierte Angriffe. 

Was Sie heute konkret tun können 

Auch wenn sich Living-off-the-Land-Angriffe nicht vollständig verhindern lassen, können Sie das Risiko erheblich reduzieren. 

Fragen Sie sich: 

  • Wissen Sie, welche Fernwartungswerkzeuge in Ihrem Unternehmen eingesetzt werden? 
  • Sind nicht benötigte Lösungen deaktiviert? 
  • Gibt es einen definierten Prozess zur Verifizierung von IT-Anrufen? 
  • Werden PowerShell- und Benutzeraktivitäten umfassend protokolliert? 
  • Ist Ihre Teams-Kommunikation für externe Kontakte sinnvoll eingeschränkt? 
  • Können verdächtige Aktivitäten auch außerhalb der Geschäftszeiten erkannt werden? 

Zusätzlich sollten Sie Helpdesk-Prozesse regelmäßig überprüfen, MFA-Verfahren absichern und Mitarbeitende gezielt für Vishing- und Social-Engineering-Angriffe sensibilisieren. 

Denn in vielen Fällen entscheidet kein technisches Sicherheitsprodukt über den Erfolg eines Angriffs, sondern die Reaktion eines einzelnen Mitarbeitenden. 

Fazit: Das Problem ist nicht das Werkzeug 

Living-off-the-Land-Angriffe zeigen, wie moderne Bedrohungsakteure heute vorgehen. Sie verlassen sich zunehmend auf legitime Werkzeuge, vorhandene Berechtigungen und menschliches Vertrauen statt auf auffällige Malware. 

Wenn Sie Ihr eigenes Unternehmen betrachten, sollten Sie deshalb nicht nur fragen, ob PowerShell, Quick Assist oder andere Fernwartungslösungen vorhanden sind. 

Fragen Sie sich vielmehr: 

Würden Sie erkennen, wenn jemand diese Werkzeuge gegen Sie einsetzt? 

Genau diese Fähigkeit entscheidet heute häufig über den Unterschied zwischen einer frühzeitig gestoppten Aktivität und einem Vorfall, der sich tagelang oder sogar wochenlang unbemerkt entwickelt. 

Wenn ein Angriff wie normale IT-Arbeit aussieht, reicht klassische Erkennung allein nicht mehr aus. Dann kommt es darauf an, Verhalten zu verstehen, Zusammenhänge zu erkennen und verdächtige Muster frühzeitig zu identifizieren. 

Genau deshalb werden kontinuierliche Überwachung, Verhaltensanalyse und MDR für viele Unternehmen zu einem zentralen Bestandteil moderner Cyberabwehr. 
Klein, aber angreifbar: Warum der Mittelstand zum Lieblingsziel von Cyberkriminellen wurde

„Für Hacker sind wir doch viel zu klein.“ Diesen Satz haben Sie als Verantwortlicher in einem kleinen oder mittelständischen Unternehmen vermutlich schon mal selbst gedacht oder gehört. Er klingt plausibel, schließlich hat Ihr Betrieb nicht die Bekanntheit und Größe eines internationalen Konzerns und wirkt deshalb auf den ersten Blick vielleicht uninteressanter für Hacker.

Für Cyberkriminelle spielt die Unternehmensgröße jedoch eine deutlich geringere Rolle, als Sie vielleicht annehmen. Entscheidend ist, ob Sie wertvolle Daten besitzen, digital gut erreichbar sind und wie schnell Sie einen Angriff verkraften könnten.

Und genau hier liegt das Problem vieler Mittelständler: wertvolle Kunden- und Produktionsdaten, eine enge Vernetzung mit Lieferanten und Dienstleistern, gleichzeitig weniger Personal und Budget für Cybersicherheit als bei Großkonzernen. Die Folge: Kleine und mittlere Unternehmen sind längst zu einem bevorzugten Ziel von Cyberkriminellen geworden.

Die Zahlen zeigen eine klare Entwicklung

Der aktuelle BSI-Lagebericht zur IT-Sicherheit in Deutschland bestätigt, dass die Bedrohung hoch bleibt. Im betrachteten Berichtszeitraum wurden 950 Ransomware-Angriffe angezeigt, rund 80 Prozent davon gegen kleine und mittelständische Unternehmen. In 72 Prozent der Fälle kam es zu Datenleaks oder es wurde mit der Veröffentlichung gestohlener Daten gedroht.

Auch das CYBERsicher Lagebild 2025 der Transferstelle Cybersicherheit im Mittelstand zeigt, dass KMU besonders häufig von Ransomware, Phishing und Datendiebstahl betroffen sind. Die wirtschaftliche Dimension ist erheblich: Laut der Bitkom-Studie „Wirtschaftsschutz 2025″ entstand deutschen Unternehmen durch Diebstahl, Sabotage und Industriespionage ein Gesamtschaden von rund 289,2 Milliarden Euro, 70 Prozent davon durch Cyberangriffe. Cyberkriminalität ist damit kein Randproblem, das nur börsennotierte Konzerne betrifft. Im Gegenteil, der Mittelstand steht im Zentrum der aktuellen Bedrohungslage, und damit möglicherweise auch Ihr Unternehmen.

Warum der Mittelstand so attraktiv ist

Kurz gesagt: Cyberkriminelle suchen nicht unbedingt nach den größten Unternehmen, sondern nach Unternehmen, bei denen sich ein Angriff mit vertretbarem Aufwand lohnt.

Wertvolle Daten und Geschäftsgeheimnisse

Auch wenn Sie nur einige Dutzend oder wenige hundert Mitarbeitende beschäftigen, besitzen Sie vermutlich Daten, die für Angreifer äußerst wertvoll sind: Kundendaten, Zahlungsinformationen, Zugangsdaten zu Geschäftssystemen, Konstruktionspläne oder Forschungs- und Entwicklungsunterlagen. Schon ein einziger Bauplan, eine Kundenliste oder ein kompromittierter Zugang kann für Angreifer einen hohen Wert besitzen. Besonders gefährdet sind Sie, wenn Sie in einem Nischenmarkt tätig sind und über technisches Wissen oder geistiges Eigentum verfügen, das sich nicht ohne Weiteres ersetzen lässt.

Weniger Sicherheitsressourcen

Großkonzerne verfügen häufig über eigene Sicherheitsteams und umfangreiche Budgets. In Ihrem Unternehmen übernimmt dagegen wahrscheinlich ein kleines IT-Team parallel den laufenden Betrieb, den Support und die Sicherheit, sodass für regelmäßige Schwachstellenanalysen und strategische Sicherheitsplanung kaum Zeit bleibt.

Gewachsene IT-Strukturen

Auch in Ihrer IT sind die Systeme vermutlich über Jahre gewachsen. Neben moderner Cloud-Software finden sich oft lokale Server, ältere Branchenlösungen, Produktionssysteme und externe Fernwartungszugänge. Jede dieser Verbindungen kann zu einem möglichen Einfallstor werden, oft reicht schon eine bekannte, aber noch nicht geschlossene Sicherheitslücke.

Hoher Druck im laufenden Betrieb

Fallen zentrale Systeme aus, werden Aufträge nicht bearbeitet, Maschinen nicht gesteuert, Lieferungen nicht geplant. Der wirtschaftliche Druck steigt dann sehr schnell, und genau darauf setzen Angreifer. Sie wissen, dass Sie unter Zeitdruck eher bereit sein könnten, auf eine Lösegeldforderung einzugehen.

So gelangen Angreifer in Unternehmen

Ein Angriff beginnt bei Ihnen wahrscheinlich nicht mit einem spektakulären technischen Einbruch. Oft reicht eine täuschend echt aussehende E-Mail oder ein gestohlenes Passwort.

Phishing und Social Engineering

Eine Nachricht in Ihrem Postfach wirkt wie eine normale Rechnung, eine interne Anfrage oder eine Mitteilung eines bekannten Dienstleisters, führt tatsächlich aber zu einer gefälschten Anmeldeseite oder installiert Schadsoftware. Typische Beispiele sind eine angebliche Microsoft-365-Anmeldung, eine gefälschte Zahlungsaufforderung oder eine Nachricht des vermeintlichen Geschäftsführers. Angreifer setzen dabei auf Ihr Vertrauen, auf Zeitdruck und auf Hierarchien. Laut Bitkom berichtete fast jedes zweite befragte Unternehmen von entsprechenden Täuschungsversuchen.

Gestohlene Zugangsdaten

Besonders kritisch wird es bei Konten für Microsoft 365 und andere Cloud-Dienste, VPN-Verbindungen, Remote-Desktop-Systeme, Backup-Plattformen sowie Finanz- und Buchhaltungssysteme. Fehlt bei Ihnen eine Multi-Faktor-Authentifizierung, wird der Missbrauch deutlich einfacher.

Ungepatchte Systeme

Cyberkriminelle durchsuchen das Internet automatisiert nach verwundbaren VPN-Geräten, Webservern, Firewalls, Cloud-Anwendungen und Fernwartungszugängen, ohne Ihr Unternehmen dafür persönlich zu kennen. Sobald ein Angriffscode für eine bekannte Lücke öffentlich verfügbar ist, versuchen oft viele Gruppen gleichzeitig, betroffene Systeme auszunutzen.

Dienstleister und Lieferketten

Auch wenn Ihre eigene IT gut abgesichert ist, können Sie über einen Partner angegriffen werden. IT-Dienstleister, Softwareanbieter und Lieferanten besitzen häufig weitreichende Zugänge zu Ihren Systemen. Laut Bitkom war bei rund einem Viertel der Unternehmen ein Zulieferer von Diebstahl, Spionage oder Sabotage betroffen, in 41 Prozent dieser Fälle mit direkten Auswirkungen auf das eigene Unternehmen. Ihr Zugang kann also auch als Einfallstor zu einer größeren Lieferkette dienen.

Vom ersten Zugang zur Erpressung

Ein typischer Angriff verläuft in mehreren Schritten: Zugang verschaffen, etwa über ein gestohlenes Passwort oder eine Sicherheitslücke, Berechtigungen ausweiten, sich im Netzwerk bewegen und schließlich Daten kopieren, bevor Systeme und Dateien verschlüsselt werden. An diesem Punkt beginnt für Sie eine doppelte Erpressung, bekannt als Double Extortion: Die Kriminellen fordern Geld für die Entschlüsselung und drohen gleichzeitig mit der Veröffentlichung Ihrer gestohlenen Daten. Das erhöht den Druck erheblich, denn selbst ein funktionierendes Backup verhindert nicht, dass vertrauliche Daten nach außen gelangen. Der BSI-Lagebericht zeigt, dass Ransomware-Angriffe in Deutschland häufig genau mit dieser Kombination aus Verschlüsselung und Datenleak verbunden sind.

Die Folgen gehen weit über die IT hinaus

Viele denken bei einem Cyberangriff vielleicht zunächst nur an verschlüsselte Dateien, dabei reichen die tatsächlichen Folgen deutlich weiter.

Betriebsunterbrechung

Fallen bei Ihnen zentrale Systeme aus, können Produktion, Auftragsbearbeitung, Logistik, Buchhaltung, Kundenservice und Vertrieb gleichermaßen betroffen sein. Je länger die Systeme ausfallen, desto größer werden die wirtschaftlichen Schäden. Ihre Daten lassen sich oft wiederherstellen, verpasste Liefertermine, verlorene Kunden und beschädigtes Vertrauen dagegen nicht immer.

Kosten für Wiederherstellung

Nach einem Angriff entstehen Kosten für IT-Forensik, externe Incident-Response-Teams, Ersatzhardware, rechtliche Beratung und Krisenkommunikation. Häufig reicht es nicht aus, einzelne Dateien zurückzuspielen, Sie müssen Zugangsdaten und Systeme vollständig überprüfen oder neu aufbauen.

Datenschutz und Vertrauensverlust

Wurden personenbezogene Daten gestohlen, müssen Sie die datenschutzrechtlichen Folgen prüfen. Zusätzlich entsteht ein Vertrauensproblem bei Ihren Kunden und Geschäftspartnern, das gerade für spezialisierte Mittelständler besonders schwer wiegen kann.

Bitkom bezeichnet dabei Ransomware als häufigste schadensverursachende Cyberangriffsform. 34 Prozent der befragten Unternehmen berichteten von entsprechenden Schäden, 15 Prozent der Betroffenen zahlten Lösegeld. Eine Zahlung garantiert Ihnen jedoch weder die vollständige Rückgabe der Daten noch verhindert sie eine spätere Veröffentlichung.

Fragen Sie sich deshalb nicht nur, ob Sie ein Backup besitzen, sondern ob Sie Ihre wichtigsten Systeme nach einem Angriff kontrolliert und zuverlässig wiederherstellen können. Ein belastbares Backup sollte vom Produktivnetz getrennt, manipulationsgeschützt, regelmäßig getestet und auch bei kompromittierten Administratorkonten erreichbar sein.

Künstliche Intelligenz verschärft die Bedrohung

Angriffe werden nicht nur zahlreicher, sondern auch überzeugender. Künstliche Intelligenz hilft Angreifern dabei, Phishing-Nachrichten schneller zu erstellen und besser auf Sie oder Ihr Unternehmen zuzuschneiden. Warnsignale wie schlechte Sprache, an denen Sie eine gefälschte Nachricht früher erkennen konnten, verschwinden zunehmend. Auch gefälschte Stimmen und Videoinhalte (Deepfakes) kommen inzwischen für Zahlungsbetrug und Social Engineering zum Einsatz.

Laut Bitkom vermuteten 66 Prozent der Unternehmen einen verstärkten KI-Einsatz bei Angriffen auf sie, während erst 6 Prozent selbst KI zur Verbesserung ihrer IT-Sicherheit nutzten, weitere 32 Prozent planten dies. Die Angriffe auf Sie werden also professioneller, während Ihre eigenen Sicherheitsprozesse mit dieser Entwicklung Schritt halten müssen.

Warum Schutzmaßnahmen häufig nicht ausreichen

Die meisten Verantwortlichen kennen grundlegende Sicherheitsmaßnahmen, trotzdem bestehen in der praktischen Umsetzung häufig Lücken. Prüfen Sie ehrlich:

  • Testen Sie Ihre Backups regelmäßig auf Wiederherstellbarkeit, oder verlassen Sie sich darauf, dass sie einfach funktionieren?
  • Verschieben Sie Sicherheitsupdates für extern erreichbare Systeme wie VPN-Geräte oder Firewalls, weil sie den Betrieb stören würden?
  • Sind Berechtigungen in Ihrem Unternehmen zu weit gefasst, statt nach dem Prinzip der geringsten Rechte vergeben zu werden?
  • Und haben Sie einen Notfallplan?

Bitkom zeigt: 59 Prozent der befragten Unternehmen verfügten über ein Notfallmanagement, 39 Prozent nicht oder machten keine Angabe. Ein Plan, den niemand kennt und den Sie nie getestet haben, hilft Ihnen im Ernstfall nur eingeschränkt.

Was Sie jetzt tun sollten

Sie müssen nicht jede Maßnahme gleichzeitig umsetzen, entscheidend ist eine klare Priorisierung.

  • Kritische Zugänge absichern: Aktivieren Sie die Multi-Faktor-Authentifizierung für alle extern erreichbaren und privilegierten Konten. Prüfen Sie regelmäßig, welche Benutzer Zugriff auf VPNs, Cloud-Dienste und Backup-Systeme haben, und deaktivieren Sie nicht mehr benötigte Konten.

  • Die Angriffsfläche reduzieren: Verschaffen Sie sich eine vollständige Übersicht über öffentlich erreichbare Systeme und Fernwartungszugänge, und deaktivieren Sie Dienste, die Sie nicht mehr benötigen.

  • Backups unabhängig vom Produktivnetz schützen: Halten Sie mehrere Backup-Generationen vor, schützen Sie mindestens eine Kopie vor Zugriff durch kompromittierte Admin-Konten und testen Sie die Wiederherstellung regelmäßig.

  • Ihre Mitarbeiter regelmäßig sensibilisieren: Schulen Sie zu aktuellen Betrugsmaschen, vereinbaren Sie klare Regeln für Zahlungsfreigaben und Bankverbindungsänderungen und sorgen Sie für eine offene Fehlerkultur, damit Vorfälle nicht zu spät gemeldet werden.

  • Einen Notfallplan erstellen und üben: Definieren Sie Zuständigkeiten und Eskalationswege, halten Sie Kontakte zu IT-Dienstleistern, Forensikern und Versicherern offline verfügbar und üben Sie verschiedene Szenarien.
  • Lieferanten und Dienstleister einbeziehen: Prüfen Sie, welche externen Partner auf Ihre Systeme zugreifen können, aktivieren Sie Fernwartung nur bei Bedarf und legen Sie Meldepflichten für Sicherheitsvorfälle vertraglich fest.

Fazit: Klein und unauffällig ist kein Schutzschild

Ihr Unternehmen ist nicht deshalb ein attraktives Ziel, weil es klein ist. Es ist attraktiv, weil es wie viele andere im Mittelstand wertvolle Daten, vernetzte Geschäftsprozesse und begrenzte Sicherheitsressourcen miteinander verbindet. Cyberkriminelle brauchen heute keinen individuellen Angriff für jedes Unternehmen. Automatisierte Scans, gestohlene Zugangsdaten, Phishing und Ransomware-as-a-Service ermöglichen Angriffe in großem Umfang, und dabei kann es auch Sie treffen.

Die entscheidende Frage lautet deshalb nicht mehr „Warum sollte uns jemand angreifen?“ Fragen Sie sich stattdessen: „Wie schnell würde ich einen Angriff erkennen, meine Systeme isolieren und den Geschäftsbetrieb wiederherstellen?“ Wenn Sie diese Frage beantworten können, reduzieren Sie nicht nur die Wahrscheinlichkeit eines erfolgreichen Angriffs, Sie begrenzen auch die wirtschaftlichen Folgen, falls es doch dazu kommt.

Genau an diesem Punkt setzt Managed Detection and Response (MDR) an. Statt sich allein auf Prävention zu verlassen, überwacht ein MDR-Dienst Ihre Systeme rund um die Uhr, erkennt verdächtige Aktivitäten frühzeitig und reagiert, bevor aus einem einzelnen kompromittierten Konto ein vollständiger Verschlüsselungsangriff wird. Für Unternehmen, die kein eigenes Security-Team rund um die Uhr besetzen können, ist das oft der einzige realistische Weg, die Frage nach der eigenen Reaktionsgeschwindigkeit tatsächlich mit „schnell genug“ zu beantworten.

Mehr zum Thema MDR erfahren Sie hier.

Der Feierabend-Laptop als Einfallstor: Unterschätzte Risiken im hybriden Arbeitsalltag 

Ihr Laptop klappt nach Feierabend nicht einfach zu. Ihr privates Gerät, Ihr Heimnetzwerk und Ihre Cloud-Logins bleiben Teil der Unternehmens-IT, oft ohne zentrale Sicherheitskontrolle. Genau dort entstehen Risiken, die viele Organisationen noch unterschätzen. 

Die Sicherheitsgrenze ist verschwunden 

Es ist 18:30 Uhr. Ihr Arbeitstag ist offiziell vorbei. Trotzdem beantworten Sie noch schnell eine Teams-Nachricht, öffnen ein Dokument aus OneDrive oder prüfen eine E-Mail auf Ihrem privaten Laptop. Derselbe Browser, in dem Sie das tun, enthält auch Ihre Shopping-Accounts, Ihre Social-Media-Profile, persönliche Erweiterungen und vielleicht auch die Zugangsdaten zu Ihren Unternehmensdiensten. Was Ihnen im Moment bequem erscheint, kann für Angreifer zur willkommenen Abkürzung werden. 

Im hybriden Arbeitsmodell verlagert sich die Angriffsfläche aus dem kontrollierten Unternehmensnetz in Ihre private Umgebung. Nicht nur Ihr Arbeitslaptop ist relevant, sondern auch Ihr Router, Ihr Browser, Ihr Smartphone, Ihre Cloud-Sitzungen und die privaten Geräte, die Sie „nur kurz“ verwenden. Aktuelle Analysen nennen unter anderem Identity Abuse, Phishing, kompromittierte Endgeräte, SaaS-Exposure und unzureichend geschützte Fernzugänge als zentrale Risiken. 

Und: 52 Prozent der Sicherheitsvorfälle betrafen 2025 Remote-Geräte oder Remote-Verbindungen. Diese Zahl beweist für sich genommen wenig, sie zeigt aber, wie stark sich die Angriffsfläche vergrößert hat und wie schwer sie inzwischen zu kontrollieren ist. 

„Nur kurz privat“ ist kein Sicherheitsmodell 

Warum greifen Sie überhaupt zum privaten Gerät? Die Gründe sind selten dramatisch. Der Firmenlaptop liegt nicht griffbereit oder ist bereits ausgeschaltet. Eine Datei soll schnell noch geprüft oder weitergeleitet werden. Privater und beruflicher Kontext vermischen sich in Ihrem Browser fast von selbst. SaaS-Tools wie Microsoft 365, Google Workspace, Slack, Teams, Ihr CRM oder Ihre Projektmanagement-Plattform funktionieren dort ohnehin ohne klassische VPN-Hürde. Und für einen schnellen Textentwurf oder eine Übersetzung greifen Sie vielleicht zu einem privaten KI-Tool, weil es einfach schneller geht. 

Der kritische Punkt dabei ist nicht, dass Sie fahrlässig handeln. Das Risiko entsteht aus Bequemlichkeit, Zeitdruck und einem Arbeitsalltag, in dem viele Unternehmenssysteme browser- und cloudbasiert erreichbar sind. Nur verfügt Ihr privates Gerät häufig nicht über einheitliche Verschlüsselung, zentrale Updates, Endpoint Detection and Response, eine saubere Inventarisierung oder klare Richtlinien für installierte Anwendungen. 

Bring-your-own-device (BYOD) ist deshalb nicht pauschal verboten oder unsicher. Der Unterschied liegt in der Kontrolle. Ein verwaltetes Gerät ist nicht automatisch sicher, aber ein unverwaltetes Gerät schafft blinde Flecken bei Patch-Stand, Schadsoftware, Datenablage und Incident Response, die Ihnen im Alltag gar nicht auffallen. 

Ihr Heimnetzwerk wird Teil der Unternehmens-IT 

Denken Sie kurz an Ihren Heimrouter. Sie betrachten ihn wahrscheinlich als rein private Infrastruktur, dabei laufen darüber Ihre geschäftliche Kommunikation, Ihre Cloud-Zugriffe und Ihre Authentifizierungsprozesse. 

NSA und FBI warnen davor, dass Angreifer weltweit verwundbare SOHO-Router ausnutzen, um Zugangsdaten abzugreifen. Als Sofortmaßnahmen empfehlen die Behörden aktuelle Firmware, den Austausch von Standard-Zugangsdaten, das Abschalten extern erreichbarer Fernadministration und den Ersatz nicht mehr unterstützter Geräte. 

Microsoft berichtete 2026 zudem über eine Kampagne, in der kompromittierte Heim- und Kleinbüro-Router für DNS-Manipulation genutzt wurden. Angreifer ändern dabei die DNS-Einstellungen, sodass Ihre Webanfragen über kontrollierte Infrastruktur umgeleitet oder ausgespäht werden können. Die Folge können Credential Theft, manipulierte Logins oder Adversary-in-the-Middle-Angriffe sein, obwohl der Unternehmensdienst selbst korrekt abgesichert ist. 

Ein sicherer Cloud-Login schützt Sie also nicht vollständig, wenn das Netzwerkgerät davor bereits kompromittiert ist. Ihr Router entscheidet mit darüber, wohin Ihre Browser, Apps und Endgeräte ihre Anfragen tatsächlich senden. 

Ihr Browser wird zum Arbeitsplatz und zum Angriffsziel 

In Ihrem hybriden Arbeitsalltag ist der Browser wahrscheinlich Ihre eigentliche Arbeitsumgebung. E-Mail, Cloud-Speicher, CRM, Marketing-Tools, Analytik, Projektmanagement und Videokonferenzen erreichen Sie alle über Tabs. Genau deshalb sind Ihre Browserprofile, gespeicherten Passwörter, Cookies und aktiven Sitzungen für Angreifer besonders wertvoll. 

Ein Infostealer muss nicht unbedingt Ihr Unternehmenspasswort knacken. Er kann Ihre gespeicherten Browserdaten, Session-Cookies oder Authentifizierungstokens abgreifen. Damit können Angreifer unter Umständen Ihre bestehende Sitzung übernehmen, ohne dass Sie Ihr Passwort erneut eingeben. Aktuelle Remote-Work-Risikoanalysen nennen Session Hijacking und Identity Abuse ausdrücklich als relevante Gefahren. 

Phishing endet nicht mit Ihrem Arbeitstag 

Phishing funktioniert besonders gut, wenn Ihre Aufmerksamkeit nachlässt. Nach Feierabend klicken Sie eine vermeintliche Rechnung, eine Teams-Benachrichtigung, eine Paketmeldung oder eine Passwortwarnung eher schnell an, statt sie sorgfältig zu prüfen. 

Aktuelle Quellen nennen Phishing weiterhin als dominanten Einstiegspunkt für Angriffe im Remote-Kontext, eine Analyse beziffert den Anteil von Phishing an initialen Angriffen auf 43 Prozent. Gleichzeitig entwickeln sich die Methoden weiter. Neben klassischen E-Mails nehmen Voice-Phishing, gefälschte Login-Seiten, MFA-Fatigue und KI-gestützte Täuschungen zu. 

Stellen Sie sich folgende Situation vor: Eine E-Mail warnt Sie vor einer angeblich ablaufenden Microsoft-365-Sitzung. Sie klicken am privaten Laptop auf den Link und geben Ihre Zugangsdaten auf einer täuschend echten Seite ein. Direkt danach erhalten Sie eine Push-Anfrage auf Ihrem Smartphone. Weil Sie glauben, die Anmeldung selbst ausgelöst zu haben, bestätigen Sie sie. Der Angreifer hat nun nicht nur Ihr Passwort, sondern eine gültige Sitzung. 

Multi-Faktor-Authentisierung (MFA) bleibt für Sie essenziell, aber nicht jede MFA-Methode schützt Sie gleich gut. Phishing-resistente Verfahren wie Passkeys oder hardwaregestützte Sicherheitsschlüssel sind robuster als reine Push-Freigaben, die Sie unter Zeitdruck schnell bestätigen können, ohne genau hinzusehen. 

Shadow IT und private KI-Tools 

Shadow IT entsteht nicht nur durch unbekannte Softwareinstallationen. Sie beginnt oft harmlos, mit einem privaten Cloud-Speicher, einem Online-PDF-Tool, einer Browser-Erweiterung, einem kostenlosen Transkriptionswerkzeug oder einem nicht freigegebenen KI-Chatbot. Wenn Sie dort Kundendaten, Kampagnenentwürfe, Vertragsinhalte, interne Reports oder Zugangsdaten verarbeiten, verlassen diese möglicherweise die kontrollierte Unternehmensumgebung, ohne dass Sie es beabsichtigen. 

Aktuelle Quellen zu hybrider Arbeit nennen Shadow IT, SaaS-Exposure und unverwaltete Anwendungen ausdrücklich als Sicherheitsrisiken. Sie empfehlen Transparenz über genutzte Tools, klare Freigabeprozesse und DLP-Maßnahmen für Cloud- und KI-Anwendungen. 

Wenn Ihnen keine freigegebenen, leicht nutzbaren Werkzeuge für Übersetzung, Content-Erstellung oder Dateikonvertierung zur Verfügung stehen, suchen Sie sich vermutlich selbst eine Lösung. Das ist menschlich, aber genau hier entsteht die Lücke, die Angreifer ausnutzen. 

Ein Angriff beginnt oft außerhalb des Firmenlaptops 

Ihr „Feierabend-Laptop“ ist nicht zwingend der Rechner, auf dem später Ransomware ausgeführt wird. Er kann der Ort sein, an dem Ihre Credentials, Cookies oder MFA-Freigaben abgegriffen werden. Der eigentliche Zugriff auf Unternehmenssysteme erfolgt danach oft von ganz anderer Stelle. 

Das ist auch der Grund, warum große Sicherheitsvorfälle selten nur eine Ursache haben. Remote Work löst einen Breach nicht automatisch aus, kann aber vorhandene Schwächen verstärken: mangelnde Geräteverwaltung, wiederverwendete Passwörter, fehlende Asset-Transparenz, unklare Verantwortlichkeiten und unzureichende Sicherheitsprozesse. 

Maßnahmen für Unternehmen 

Die folgende Priorisierung hilft Ihnen dabei, im Unternehmen die richtigen Hebel zuerst anzusetzen. 

Priorität Maßnahme Relevanz 
1 Phishing-resistente MFA einführen Reduziert Risiken durch gestohlene Passwörter und versehentliche Push-Freigaben 
2 Verwaltete Geräte als Standard etablieren Ermöglicht Patch-Management, Verschlüsselung, EDR und schnelles Sperren verlorener Geräte 
3 Private Zugriffe klar regeln Definiert, welche Systeme von privaten Geräten erreichbar sein dürfen und welche nicht 
4 Heimnetzwerke in Security-Awareness aufnehmen Router-Firmware, Standardpasswörter und Fernwartung sind relevante Sicherheitsfaktoren 
5 Cloud- und KI-Tools freigeben statt ignorieren Verringert Schatten-IT und sorgt für kontrollierte Datenverarbeitung 
6 Least Privilege und Zero Trust umsetzen Beschränkt Schäden, wenn ein Account oder Gerät kompromittiert wird 

Die wirksamste Policy ist nicht die strengste, sondern die, die Sie,  Ihre Kolleginnen und Kollegen, sowie Angestellte im Alltag tatsächlich nutzen. Wenn Mitarbeitende sicher arbeiten sollen, müssen sichere Wege mindestens so einfach sein wie die private Abkürzung. 

Maßnahmen, die Sie selbst umsetzen können 

  • Trennen Sie berufliche und private Nutzung durch separate Benutzerkonten oder Browserprofile. 
  • Speichern Sie Firmenzugänge nicht dauerhaft in Ihrem privaten Browser. 
  • Aktualisieren Sie Ihre Router-Firmware, ändern Sie Standardpasswörter und deaktivieren Sie die Fernadministration, sofern Sie sie nicht benötigen. 
  • Bestätigen Sie keine MFA-Anfrage, die Sie nicht eindeutig einer selbst gestarteten Anmeldung zuordnen können. 
  • Laden Sie keine vertraulichen Dateien oder Daten in nicht freigegebene Cloud-, KI- oder Konvertierungsdienste hoch. 
  • Melden Sie verdächtige Anzeichen wie ein verlorenes Gerät, eine unbekannte Browser-Erweiterung oder eine ungewöhnliche Login-Warnung sofort, statt abzuwarten. 

Die fünf Fragen an Sie 

Beantworten Sie sich selbst ehrlich: 

  1. Nutzen Sie auf Ihrem privaten Gerät denselben Browser für private und berufliche Konten? 
  1. Sind Betriebssystem, Browser und Router-Firmware auf Ihren Geräten aktuell? 
  1. Wird Ihr Router noch vom Hersteller unterstützt und ist die Fernadministration deaktiviert? 
  1. Bestätigen Sie MFA-Anfragen manchmal reflexartig, ohne genau hinzusehen? 
  1. Nutzen Sie private Cloud-, KI- oder Browser-Tools für berufliche Inhalte? 

Je öfter Ihre Antwort „Ja“ lautet, desto eher benötigt Ihr Unternehmen klare technische und organisatorische Leitplanken. Die Risiken entstehen nicht durch mangelnde Disziplin einzelner Mitarbeitender, sondern durch die Lücke zwischen realem Arbeitsverhalten und Sicherheitskonzept. 

Fazit 

Der Feierabend-Laptop ist kein Randthema der IT-Sicherheit. Er steht stellvertretend für eine Arbeitswelt, in der Ihre Unternehmenszugänge nicht mehr an einen festen Arbeitsplatz gebunden sind. Wenn Sie hybride Arbeit sicher gestalten wollen, reicht es nicht, nur den Firmenlaptop zu schützen. Es geht um Identitäten, Browser-Sitzungen, Heimnetzwerke, Cloud-Zugriffe und die alltäglichen Abkürzungen dazwischen, die Sie jeden Tag nehmen, ohne groß darüber nachzudenken. 

Firewall und Antivirus reichen nicht mehr: Warum klassischer Schutz gegen moderne Angriffe versagt 

Vermutlich schlafen auch Sie etwas ruhiger, weil auf Ihren Rechnern ein Antivirus-Programm läuft und eine Firewall den Netzwerkzugang bewacht. Das ist verständlich: Firewall und Antivirus gelten seit Jahrzehnten als das Fundament der IT-Sicherheit, und genau das sind sie auch. Aber eben nur das Fundament. Wenn Sie glauben, damit sei Ihr Unternehmen gegen Einbrecher gesichert, übersehen Sie leicht, dass moderne Angreifer längst nicht mehr durch die Tür einbrechen. Sie nutzen Fenster, Dachluken und manchmal sogar den eigenen Hausschlüssel. 

Die unbequeme Wahrheit: Klassischer Schutz ist inzwischen nur noch die Basis einer Sicherheitsstrategie, nicht mehr die Lösung. Moderne Angriffe sind gezielt darauf ausgelegt, genau diese Tools zu umgehen. Wenn Sie sich ausschließlich darauf verlassen, tragen Sie ein trügerisches Sicherheitsgefühl, das im Ernstfall teuer wird. Das gilt besonders für kleine und mittlere Unternehmen, denen oft weder das Budget noch das Personal für ein eigenes großes Security-Team zur Verfügung steht. 

Wie klassischer Schutz eigentlich funktioniert 

Um zu verstehen, warum Firewall und Antivirus versagen, lohnt sich ein Blick darauf, wie sie arbeiten. Beide verfolgen denselben Grundansatz: Sie sind reaktiv und kennen nur, was bereits bekannt ist. 

Antivirus erkennt Bedrohungen über eine Signaturdatenbank. Jede Datei wird mit einer Liste bekannter Malware-Signaturen verglichen und blockiert, sobald ein Treffer erzielt wird. Das funktioniert zuverlässig gegen bekannte, bereits verbreitete Schadsoftware und versagt bei allem, was noch nicht in der Datenbank steht. 

Firewalls wiederum regeln den Netzwerkverkehr an der Grenze Ihres Netzwerks. Sie prüfen anhand von Regeln, Ports und IP-Adressen, welcher Datenverkehr ein- und ausgehen darf. Auch hier gilt: Alles, was die Regeln nicht kennen oder was legitim aussieht, wird durchgelassen. 

Das Kernproblem beider Technologien liegt in ihrer Natur: Sie sind darauf ausgelegt, bekannte Bedrohungen zu stoppen, nicht darauf, unbekannte zu erkennen.  

Warum moderne Angreifer diese Grenzen umgehen 

Angreifer haben diese Schwächen längst erkannt und ihre Taktiken entsprechend angepasst. Statt auffälliger Schaddateien setzen sie auf Methoden, die unter dem Radar der klassischen Tools fliegen. Fünf Beispiele, die Sie kennen sollten: 

  • Fileless-Angriffe und Living-off-the-Land. Statt eigener Malware nutzen Angreifer legitime Systemwerkzeuge wie PowerShell, die auf jedem Windows-Rechner ohnehin vorhanden sind. Es gibt keine Schaddatei und keine Signatur, also auch nichts, was ein Antivirus erkennen könnte. 
  • Gestohlene Zugangsdaten statt Malware. Der CrowdStrike Global Threat Report 2026 zeigt, dass 82 Prozent der Detections im Jahr 2025 malware-frei waren. Angreifer loggten sich schlicht mit gestohlenen oder erratenen Zugangsdaten ein. Ihre Firewall sieht in diesem Fall nur normalen, legitimen Traffic.
  • Zero-Day-Exploits. Die Zeit zwischen der Entdeckung einer Sicherheitslücke und ihrer Ausnutzung schrumpft dramatisch. Ein prominentes Beispiel: Der Chrome-Zero-Day CVE-2025-1023 wurde bereits 48 Stunden nach seiner Entdeckung in Phishing-Kampagnen eingesetzt, lange bevor eine Signatur dafür existierte. 
  • Verschlüsselter Traffic und Cloud-Apps. Firewalls können den Inhalt verschlüsselter Verbindungen nicht einsehen. Und weil Ihre Daten heute über Cloud-Plattformen, mobile Geräte und Remote-Arbeitsplätze fließen, verschwindet der klassische Netzwerkperimeter zunehmend. 
  • Insider-Bedrohungen und Lateral Movement. Angriffe bewegen sich nach dem ersten Zugriff intern weiter, von System zu System. Diese Bewegung findet innerhalb Ihres Netzwerks statt, genau dort, wo die Perimeter-Firewall keinen Blick mehr hat. 

Die Grenzen von Firewall und Antivirus im Detail 

Die folgende Gegenüberstellung zeigt, wo klassischer Schutz stark ist und wo er strukturell an seine Grenzen stößt: 

Klassischer Schutz kann Klassischer Schutz kann nicht 
Bekannte Malware per Signatur blockieren Unbekannte, fileless Angriffe erkennen 
Netzwerkperimeter nach Regeln kontrollieren Verschlüsselten Traffic prüfen 
Auffällige Ports und IPs sperren Gestohlene Zugangsdaten erkennen 
Einzelne Rechner schützen Laterale Bewegung im Netzwerk sehen 
Basisabsicherung bieten Auf Zero-Days und Anomalien reagieren 

Hinzu kommt ein praktischer Schwachpunkt, den Sie im Alltag vermutlich schon erlebt haben: Fehlkonfiguration. Eine Firewall, die nicht sauber eingerichtet und gepflegt wird, gibt mehr Freiheit, als sie kontrolliert. Und ein Antivirus, dessen Signaturen nicht aktuell sind, schützt Sie nur gegen die Bedrohungen von gestern. 

Das Fazit ist eindeutig: Firewall und Antivirus sind notwendig, aber nicht hinreichend. Wenn Sie sie als alleinige Verteidigung betrachten, verlassen Sie sich auf Werkzeuge, die gegen die Angriffe von heute systematisch ins Leere laufen. 

Was stattdessen nötig ist: der moderne Ansatz 

Die Antwort auf moderne Angriffe ist kein einzelnes Tool, sondern ein Paradigmenwechsel: weg von reiner Prävention, hin zu Sichtbarkeit, Erkennung und Reaktion: 

  • Detection & Response statt nur Prevention. Statt nur zu verhindern, dass etwas eindringt, geht es darum, Angriffe zu erkennen und schnell zu beantworten. EDR-Lösungen überwachen Ihre Endpoints, XDR erweitert den Blick über mehrere Ebenen hinweg. 
  • Zero-Trust-Architektur. Das alte Modell „innen vertraut, außen misstrauisch“ ist überholt. Zero Trust bedeutet: Keinem Gerät, keinem Nutzer und keiner Verbindung wird implizit vertraut, jede wird kontinuierlich verifiziert. 
  • Verhaltensbasierte, KI-gestützte Erkennung. Statt statischer Signaturen analysieren moderne Systeme Anomalien im Verhalten, etwa ungewöhnliche Prozessabläufe oder verdächtige Zugriffszeiten. So lassen sich auch unbekannte Angriffe identifizieren. 
  • Layered Security (Defense in Depth). Sicherheit entsteht aus mehreren, sich ergänzenden Schichten. Fällt eine aus, fängt die nächste den Angriff ab. Firewall und Antivirus sind dabei nur die erste, nicht die letzte Verteidigungslinie. 

Diese Anforderungen sind übrigens längst nicht mehr nur eine Empfehlung: Regularien wie NIS-2 verlangen von immer mehr Unternehmen den Nachweis kontinuierlicher Überwachung und schneller Reaktionsfähigkeit. Wer heute noch ausschließlich auf Prävention setzt, gerät also nicht nur technisch, sondern auch regulatorisch ins Hintertreffen. 

MDR als Antwort auf die Lücke 

Genau hier setzt Managed Detection and Response (MDR) an. MDR verbindet moderne Erkennungstechnologie mit menschlicher Expertise: Ein spezialisiertes Security-Team überwacht Ihre Netzwerke und Endpoints rund um die Uhr, analysiert verdächtige Aktivitäten und reagiert aktiv auf Angriffe, bevor daraus echter Schaden entsteht. 

Warum das gerade jetzt zählt, zeigt ein Blick auf die Zahlen aus dem vorherigen Abschnitt: Wenn Angreifer im Schnitt nur 48 Minuten benötigen, um sich nach dem ersten Zugriff im Netzwerk auszubreiten, reicht eine Alarmmeldung allein nicht mehr aus. Es braucht ein Team, das rund um die Uhr wach ist und in genau diesem Zeitfenster reagieren kann, nicht erst am nächsten Morgen. 

Für kleine und mittlere Unternehmen ist das oft der entscheidende Vorteil. Denn die wenigsten Mittelständler haben das Budget oder die Fachkräfte, um eine eigene, durchgehend besetzte Security-Operation aufzubauen. MDR schließt diese Lücke: Sie erhalten die Fähigkeiten eines professionellen Security-Teams, ohne selbst eines aufbauen zu müssen. Genau mit diesem Anspruch bieten wir NovaMDR™ als zugängliche Alternative zu einem eigenen SOC für den deutschen Mittelstand und MSP/MSSP-Partner. Erfahren Sie hier mehr über unsere Lösung. 

Fazit 

Firewall und Antivirus sind und bleiben die Basis jeder IT-Sicherheit. Aber sie sind allein nicht mehr genug. Moderne Angriffe, ob fileless, signaturfrei oder auf gestohlenen Zugangsdaten aufbauend, umgehen diese klassischen Tools systematisch. Wenn Sie Ihr Unternehmen ernsthaft schützen wollen, sollten Sie den Fokus von reiner Prävention auf Erkennung und Reaktion verlagern: mit verhaltensbasierter Überwachung, Zero-Trust-Prinzipien und im Idealfall mit einem Managed-Detection-and-Response-Ansatz, der Sichtbarkeit, Expertise und schnelle Reaktion in einer Lösung bündelt. 

Denn heute gilt: Klassischer Schutz beantwortet die Frage „Was ist schon bekannt?“. Moderne Sicherheit muss die Frage beantworten: „Was passiert gerade in meinem Netzwerk?“ 

Die ultimative Threat-Hunting-Checkliste für Cybersicherheitsexperten

Threat Hunting ist ein proaktiver Ansatz, der von Sicherheits-, Risikomanagement- und IT-Teams verfolgt wird, um potenzielle Cyberbedrohungen frühzeitig zu identifizieren, zu bewerten und zu dokumentieren – noch bevor sie aktiv werden.

Damit diese Maßnahme dauerhaft Mehrwert schafft, müssen Security Operations Teams (SecOps) einen klar strukturierten und reproduzierbaren Prozess etablieren. Eine standardisierte Checkliste für die Bedrohungssuche bietet SecOps eine bewährte Methode, um relevante Telemetriedaten aus Netzwerken, Endpunkten, Zero-Trust-Authentifizierungsprotokollen und Endgeräten systematisch zu erfassen. Durch die konsequente Durchführung interner Threat-Hunting-Initiativen stärken Unternehmen ihre gesamte Sicherheitsarchitektur nachhaltig.

Was sind die zentralen Erkenntnisse zum Threat Hunting?

Threat Hunting versetzt Unternehmen in eine offensive Position im Bereich Cybersicherheit – weg von reaktiver Verteidigung hin zu proaktivem Handeln. Die dafür eingesetzten Ressourcen sind eine lohnende Investition in die eigene Sicherheitsstrategie. Im Folgenden finden sich einige Schlüsselpunkte, die Unternehmen berücksichtigen sollten, um ihre Threat-Hunting-Strategie wirksam zu etablieren und langfristig aufrechtzuerhalten.

  • Die zentrale Rolle proaktiven Threat Huntings für eine widerstandsfähige Netzwerkarchitektur erkennen
  • Schlüsselelemente und bewährte Strategien für eine effektive Bedrohungssuche identifizieren
  • Tools zur Datenerfassung und -analyse gezielt für eine umfassende Bedrohungserkennung einsetzen
  • Den Mehrwert fortschrittlicher Erkennungstechnologien wie EDR (Endpoint Detection and Response) und IDS (Intrusion Detection System) nutzen
  • Sicherheitsstrategien durch kontinuierliche Anpassung an neue Bedrohungsszenarien fortlaufend optimieren

Die Checkliste für die Bedrohungssuche verstehen

SecOps-Teams, die aktiv nach Bedrohungen im Unternehmensumfeld suchen, nutzen Threat Hunting als Fundament für eine effektive und zielgerichtete Erkennungsstrategie.

Diese Vorgehensweise hilft dabei, Schwachstellen, Indikatoren für Kompromittierung (IoCs), menschliche Fehler in der Konfigurationsverwaltung sowie Unstimmigkeiten bei der Behebung kritischer Sicherheitslücken aufzudecken. Das Identifizieren von IoCs ist besonders entscheidend, da es auf potenzielle Schwachstellen in der bestehenden Threat-Detection-Strategie hinweist.

Warum proaktives Threat Hunting unverzichtbar ist

Cyberbedrohungen entwickeln sich kontinuierlich weiter. Hacker setzen zunehmend auf KI-gestützte Tools, um Angriffe wie E-Mail-Phishing, Denial-of-Service-Attacken (DoS) oder das Hijacking von Browser-Sitzungen zu automatisieren. Diese Werkzeuge optimieren ihre Angriffsmuster dynamisch – basierend auf bisherigen Erfolgen oder Misserfolgen.

Um diesen Entwicklungen zu begegnen, greifen SecOps-Teams selbst auf KI-basierte Threat-Hunting-Tools zurück. Sie nutzen umfassende Erkennungsregeln, automatisierte Risikobewertungen und standardisierte Reaktionsmechanismen, um verdächtige Aktivitäten effizient zu erkennen und zu beheben.

Ziel ist es, durch Automatisierung menschliche Fehler zu minimieren, Alarmmüdigkeit zu vermeiden und eine präzisere Analyse von Angriffsmustern zu ermöglichen.

Warum Threat Hunting für Cybersicherheitsexperten entscheidend ist

Ohne eine aktive Bedrohungssuche verbleiben SecOps-Teams und Unternehmen in einem rein reaktiven Modus. Angesichts der Masse KI-gestützter Angriffe führt dieser Ansatz unweigerlich in eine ausweglose Situation. Threat Hunting ist daher ein zentrales Element, um den Wandel hin zu einer proaktiven Sicherheitskultur einzuleiten.

Durch die gezielte Suche nach Indikatoren für Kompromittierung (IoCs) sowie nach Taktiken, Techniken und Verfahren (TTPs) aus dem MITRE-ATT&CK-Framework können Unternehmen ihre Verteidigungsmaßnahmen frühzeitig anpassen – bevor Angreifer zuschlagen.

Zentrale Bestandteile von Threat-Hunting-Tools und Ressourcenzuweisung

Beim Erstellen einer Checkliste zur Bedrohungssuche sollten SecOps-Teams den Prozess in vier klar definierte Phasen unterteilen. So stellen sie sicher, dass die Umsetzung effektiv, wiederholbar und flexibel bleibt.

PreparationVorbereitung

In der Vorbereitungsphase legen SecOps-Teams gemeinsam mit der Geschäftsleitung die konkreten Ziele der Bedrohungssuche fest. Sobald diese Ziele klar definiert sind, gilt es, eine Übersicht über alle relevanten Informationsquellen zu erstellen. Die meisten SecOps-Teams verfügen über Zugriff auf globale Threat-Intelligence-Feeds und Open-Source-Daten, die sie in ihre Analysen einbeziehen können.

Ein weiterer zentraler Schritt in dieser Phase ist die Auswahl und Aktivierung geeigneter Tools zur Unterstützung des gesamten Prozesses – etwa Endpoint-Security-Agenten, Next-Generation Firewalls, Network Detection and Response (NDR)-Lösungen oder Intrusion-Prevention-Systeme.

Datenerfassung

Threat Hunting ist nur dann effektiv, wenn aussagekräftige Telemetriedaten aus vertrauenswürdigen Quellen gesammelt werden. Der Einsatz von Endpoint-Sicherheitsagenten ermöglicht die Erfassung relevanter und hochwertiger Informationen.

Zusätzlichen Mehrwert bietet die Datengewinnung aus Netzwerkkomponenten wie Firewalls, Border-Routern sowie aus Cloud-Sicherheitslösungen – insbesondere CASB-Systemen (Cloud Access Security Broker). Auch Zero-Trust-Authentifizierungsprotokolle stellen eine äußerst wertvolle Telemetriequelle dar. Sobald festgelegt ist, welche Quellen genutzt werden, muss bestimmt werden, in welchem Umfang Daten erfasst und wo diese gespeichert werden sollen. SIEM-Lösungen (Security Information and Event Management) gelten dabei weiterhin als zentrale Plattform zur strukturierten Analyse.

Ein unausgewogenes Datenvolumen – sei es zu gering oder zu umfangreich – erschwert die Generierung verwertbarer Erkenntnisse. Insbesondere eine unzureichende Datenbasis kann zu fehlerhaften Bedrohungserkennungen führen.

Erkennungsmethode

Nach Abschluss der Datenerfassungsphase folgt die Entwicklung eines strukturierten Erkennungsprozesses. Dabei wird definiert, wie sich die gesammelten Informationen innerhalb eines nachvollziehbaren Ablaufs auswerten lassen, um fundierte Erkenntnisse über potenzielle Bedrohungen zu gewinnen.

Den Ausgangspunkt bildet die Erstellung einer belastbaren Baseline. Anschließend erfolgt der Abgleich mit etablierten IoC-Quellen (Indicators of Compromise), um mögliche Übereinstimmungen mit erkannten Anomalien zu identifizieren. Zu den häufig genutzten Quellen zählen unter anderem Rückmeldungen von IBM, BlackBerry Global Intelligence, VirusTotal sowie Informationen der Cybersecurity and Infrastructure Security Agency (CISA).

Erweiterte Analyse mit KI und Machine Learning

Bevor künstliche Intelligenz (KI) und maschinelles Lernen (ML) Einzug hielten, setzten SecOps-Teams auf eine Mischung aus verhaltensbasierten Analysen und signaturbasierten Erkennungsmethoden, um gesammelte Daten mit Bedrohungsdatenfeeds abzugleichen.

Heute ermöglichen KI- und ML-basierte Tools eine deutlich schnellere und präzisere Auswertung. Auf Basis historischer Telemetriedaten lassen sich Muster effizient erkennen und fundierte Rückschlüsse auf potenzielle Bedrohungen ziehen.

Fokussierung auf kritische Problembereiche basierend auf Risiko und Auswirkungen

Nach Festlegung der eingesetzten Tools, der Datenerfassung und der Erkennungsstrategie gilt es im nächsten Schritt, gezielt zu bestimmen, wo innerhalb der Unternehmensumgebung mit der Bedrohungssuche begonnen werden sollte.

Zwar wäre eine umfassende Analyse sämtlicher Netzwerkaktivitäten, Kontoanmeldungen und TCP-Verbindungen über Border-Router, Switching-Core, Cloud-Instanzen und Endpunkte ideal – in der Praxis ist dies jedoch kaum realisierbar. Stattdessen ist eine priorisierte Fokussierung notwendig: auf die Angriffsvektoren mit dem größten Schadenspotenzial und die am stärksten gefährdeten Assets.

Ein häufig genutztes Angriffsszenario ist beispielsweise E-Mail-Phishing im Rahmen von Ransomware-Kampagnen. Schwächen in der E-Mail-Sicherheit werden gezielt ausgenutzt, indem gut getarnte, mit Malware versehene Links versendet werden. Viele Nutzer klicken diese an – und lösen damit unbeabsichtigt eine Ransomware-Attacke aus.

In der Folge muss gezielt nach typischen Ransomware-Mustern gesucht werden – etwa nach lateraler Bewegung zwischen Hosts im selben Netzwerksegment oder nach Kommunikationsversuchen der Malware mit externen Command-and-Control-Servern.

Ein weiterer verbreiteter Angriffsvektor ist die Ausnutzung schwacher oder standardisierter Passwörter in Active-Directory-Administratorgruppen. Ein erfolgreicher Zugriff erlaubt es Angreifern, privilegierte Rechte zu erweitern und andere Administratoren zu entfernen – ein effektiver und oft erfolgreicher Angriffspfad.

Solche Angriffsvektoren können sich zu Einzelereignissen oder vollständigen Kill-Chain-Angriffen entwickeln, die in der Regel mit einer Datenexfiltration enden. Die Folgen für das Unternehmen sind gravierend: mögliche Klagen, Verstöße gegen regulatorische Vorgaben und der Verlust des Vertrauens seitens Kunden, Mitarbeitenden und Geschäftspartnern.

Dokumentation und Berichterstattung der Ergebnisse

Effektives Threat Hunting dient dazu, Schwachstellen, bestehende Persistenzangriffe sowie potenzielle zukünftige Exploits zu identifizieren. Nach Abschluss einer solchen Maßnahme gilt es, die Erkenntnisse systematisch zu dokumentieren – inklusive konkreter Handlungsempfehlungen zur Risikominderung. Diese Dokumentation ist nicht nur essenziell für interne Sicherheitsverbesserungen, sondern auch hilfreich bei der Beantragung von Cyberversicherungen, der Vorbereitung auf SOC-2-Audits oder im Falle eines Sicherheitsvorfalls gegenüber Strafverfolgungsbehörden.

Hier sind wichtige Komponenten aufgeführt, die alle Berichte zur Bedrohungssuche enthalten sollten.

  • Zusammenfassung: Darstellung der wichtigsten Aspekte der Bedrohungssuche, einschließlich verwendeter Methoden, Datenquellen, eingesetzter Tools sowie der analysierten Bereiche innerhalb der Unternehmensumgebung
  • Empfehlungen zur Behebung: Priorisierung der Maßnahmen auf Basis des CVSS-Scores (Common Vulnerability Scoring System), um eine risikobasierte Fokussierung von hoch- bis niedrigkritischen Schwachstellen zu ermöglichen
  • Relevante Problembereiche: Beschreibung auffälliger oder unerwarteter Schwachstellen, die entweder sofortige Aufmerksamkeit erfordern oder sich künftig zu größeren Risiken entwickeln könnten
  • Fazit: Bereitstellung relevanter Nachweise und Zusammenfassung, inwiefern die durchgeführte Bedrohungssuche zur Risikominimierung beigetragen hat

Kontinuierliche Weiterentwicklung der Threat-Hunting-Strategien

Unternehmen, die auf Threat Hunting setzen, sollten ergänzend eine Strategie zur kontinuierlichen Sicherheitsüberwachung etablieren. Managed Detection and Response (MDR)-Services – wie jene von ForeNova – ermöglichen eine lückenlose Überwachung geschäftskritischer Systeme zwischen den einzelnen Hunting-Maßnahmen. Zudem unterstützen MDR-Dienste dabei, potenzielle Schwachstellen zu identifizieren, die im Rahmen früherer Analysen möglicherweise übersehen wurden – und tragen so zu einer ganzheitlichen Absicherung der IT-Infrastruktur bei.

Noodlophile InfoStealer enttarnt: Wie KI-Werbung auf Facebook eine Python-basierte Datendiebstahl-Kette auslöste

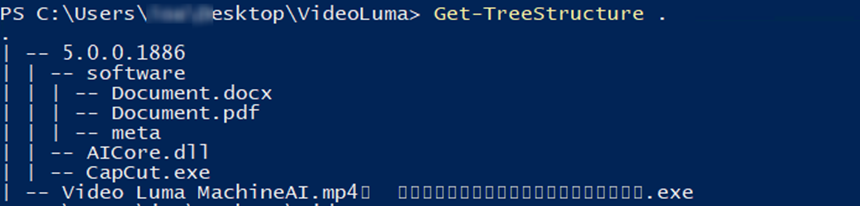
Angreifer nutzten Facebook, um KI-generierte Werbeanzeigen zu schalten und Nutzer auf eine manipulierte Website zu locken. Die Anzeige versprach, Standbilder in lebendige Videos zu verwandeln. Nachdem ein gefälschter Fortschrittsbalken 100 % erreicht hatte, wurde den Nutzern ein ZIP-Archiv zum Download angeboten, das Folgendes enthielt:

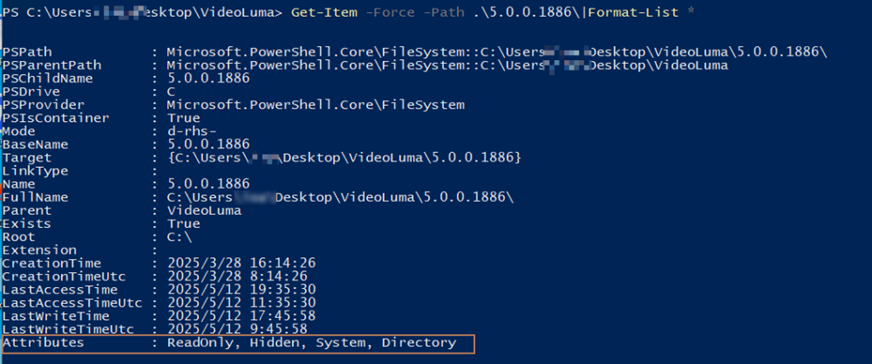
Unter den entpackten Dateien befand sich eine ausführbare Datei mit dem irreführenden Namen „Video Luma MachineAI.mp4.exe“. Zwischen „.mp4“ und „.exe“ wurden mehrere Unicode-No-Break-Space-Zeichen (\xe2\xa0\x80) eingefügt, um die Datei als harmloses Video erscheinen zu lassen. Der Ordner „5.0.0.1886“ war sowohl mit dem System- als auch dem Versteckt-Attribut versehen und wurde daher standardmäßig im Dateiexplorer nicht angezeigt.

Beim Doppelklick auf die .exe-Datei wird „Capcut.exe“ im Verzeichnis „5.0.0.1886“ ausgeführt, woraufhin sich der ursprüngliche Prozess beendet.

„Capcut.exe“ ist eine .NET-Anwendung. Nach dem Start ruft sie wiederholt „https[:]//google.com“ auf und pausiert kurz. Anschließend werden im Verzeichnis „5.0.0.1886\software“ Dateien umbenannt: „meta“ wird zu „image.exe“ und „Document.docx“ zu „install.bat“. Die neue „image.exe“ ist in Wirklichkeit WinRAR, und „install.bat“ wird direkt im Anschluss ausgeführt.

Das Batch-Skript dekodiert „Document.pdf“ in „ppIuqewlq.rar“ und extrahiert diese Datei anschließend mithilfe von „image.exe“ (WinRAR) still und ohne Benutzerinteraktion nach %LOCALAPPDATA%\SoftwareHost. Das für die Extraktion verwendete Passwort lautet: TONGDUCKIEMDEVELOPER2025. Der entpackte Inhalt umfasst eine vollständige Python-Laufzeitumgebung samt aller benötigten Abhängigkeiten. Die Datei „srchost.exe“ ist in Wirklichkeit eine umbenannte „python.exe“.

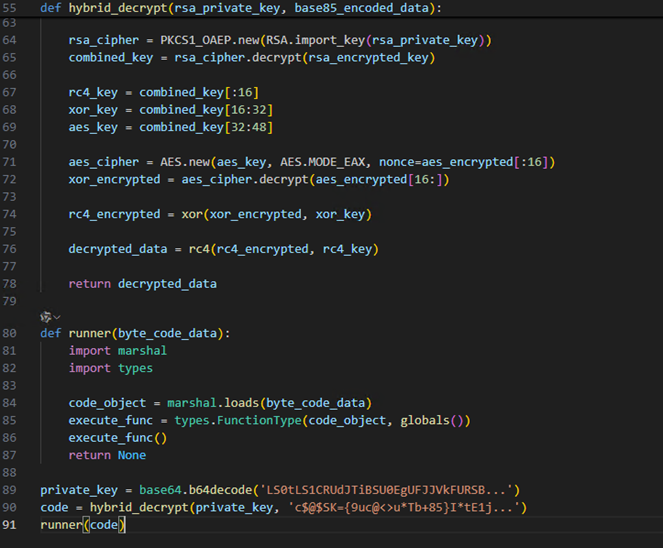
Über „srchost.exe“ lädt die Malware externen Code nach und führt ihn aus. Das heruntergeladene Skript verwendet exec(), um ein serialisiertes (marshaled) Python-Objekt auszuführen. Dieses Objekt wurde anschließend für Analysezwecke dekompiliert.

Die disassemblierten Opcodes umfassen über 60.000 Zeilen – größtenteils bedeutungslose Instruktionen, die gezielt die Analyse erschweren sollen. Die relevanten Befehle befinden sich in den letzten 500 Zeilen. Zur Unterstützung der Analyse wurden KI-gestützte Tools eingesetzt, um aus den Opcodes den ursprünglichen Python-Code zu rekonstruieren.

Auch wenn der mithilfe von KI rekonstruierte Code möglicherweise nicht exakt dem Original entspricht, bietet er eine nützliche Grundlage für die manuelle Überprüfung. Im weiteren Verlauf wird ein weiteres marshaled-Objekt entdeckt, das auf dieselbe Weise dekompiliert wird, um den Quellcode zu extrahieren.

Der finale Code führt gezielten Datendiebstahl durch und hat es auf folgende Informationen abgesehen: Browser-Cookies, Browserverlauf und gespeicherte Zugangsdaten, Gespeicherte Kreditkartendaten, Facebook-Zugangsdaten und Kontoinformationen:

Sämtliche gestohlenen Daten werden in einem Archiv zusammengefasst, über einen Telegram-Bot übertragen und anschließend vom System des Opfers gelöscht.

Immer up to date!

Abonnieren Sie unseren Newsletter und erhalten Sie wertvolle Branchen-Insights, Produkt-Updates und aktuelle Analysen von ForeNova direkt in Ihr Postfach.

Wir verwenden Brevo als unsere Marketing-Plattform. Indem Sie das Formular absenden, erklären Sie sich einverstanden, dass die von Ihnen angegebenen persönlichen Informationen an Brevo zur Bearbeitung übertragen werden, gemäß den Datenschutzrichtlinien von Brevo.