Firewall und Antivirus reichen nicht mehr: Warum klassischer Schutz gegen moderne Angriffe versagt 

Vermutlich schlafen auch Sie etwas ruhiger, weil auf Ihren Rechnern ein Antivirus-Programm läuft und eine Firewall den Netzwerkzugang bewacht. Das ist verständlich: Firewall und Antivirus gelten seit Jahrzehnten als das Fundament der IT-Sicherheit, und genau das sind sie auch. Aber eben nur das Fundament. Wenn Sie glauben, damit sei Ihr Unternehmen gegen Einbrecher gesichert, übersehen Sie leicht, dass moderne Angreifer längst nicht mehr durch die Tür einbrechen. Sie nutzen Fenster, Dachluken und manchmal sogar den eigenen Hausschlüssel. 

Die unbequeme Wahrheit: Klassischer Schutz ist inzwischen nur noch die Basis einer Sicherheitsstrategie, nicht mehr die Lösung. Moderne Angriffe sind gezielt darauf ausgelegt, genau diese Tools zu umgehen. Wenn Sie sich ausschließlich darauf verlassen, tragen Sie ein trügerisches Sicherheitsgefühl, das im Ernstfall teuer wird. Das gilt besonders für kleine und mittlere Unternehmen, denen oft weder das Budget noch das Personal für ein eigenes großes Security-Team zur Verfügung steht. 

Wie klassischer Schutz eigentlich funktioniert 

Um zu verstehen, warum Firewall und Antivirus versagen, lohnt sich ein Blick darauf, wie sie arbeiten. Beide verfolgen denselben Grundansatz: Sie sind reaktiv und kennen nur, was bereits bekannt ist. 

Antivirus erkennt Bedrohungen über eine Signaturdatenbank. Jede Datei wird mit einer Liste bekannter Malware-Signaturen verglichen und blockiert, sobald ein Treffer erzielt wird. Das funktioniert zuverlässig gegen bekannte, bereits verbreitete Schadsoftware und versagt bei allem, was noch nicht in der Datenbank steht. 

Firewalls wiederum regeln den Netzwerkverkehr an der Grenze Ihres Netzwerks. Sie prüfen anhand von Regeln, Ports und IP-Adressen, welcher Datenverkehr ein- und ausgehen darf. Auch hier gilt: Alles, was die Regeln nicht kennen oder was legitim aussieht, wird durchgelassen. 

Das Kernproblem beider Technologien liegt in ihrer Natur: Sie sind darauf ausgelegt, bekannte Bedrohungen zu stoppen, nicht darauf, unbekannte zu erkennen.  

Warum moderne Angreifer diese Grenzen umgehen 

Angreifer haben diese Schwächen längst erkannt und ihre Taktiken entsprechend angepasst. Statt auffälliger Schaddateien setzen sie auf Methoden, die unter dem Radar der klassischen Tools fliegen. Fünf Beispiele, die Sie kennen sollten: 

  • Fileless-Angriffe und Living-off-the-Land. Statt eigener Malware nutzen Angreifer legitime Systemwerkzeuge wie PowerShell, die auf jedem Windows-Rechner ohnehin vorhanden sind. Es gibt keine Schaddatei und keine Signatur, also auch nichts, was ein Antivirus erkennen könnte. 
  • Gestohlene Zugangsdaten statt Malware. Der CrowdStrike Global Threat Report 2026 zeigt, dass 82 Prozent der Detections im Jahr 2025 malware-frei waren. Angreifer loggten sich schlicht mit gestohlenen oder erratenen Zugangsdaten ein. Ihre Firewall sieht in diesem Fall nur normalen, legitimen Traffic.
  • Zero-Day-Exploits. Die Zeit zwischen der Entdeckung einer Sicherheitslücke und ihrer Ausnutzung schrumpft dramatisch. Ein prominentes Beispiel: Der Chrome-Zero-Day CVE-2025-1023 wurde bereits 48 Stunden nach seiner Entdeckung in Phishing-Kampagnen eingesetzt, lange bevor eine Signatur dafür existierte. 
  • Verschlüsselter Traffic und Cloud-Apps. Firewalls können den Inhalt verschlüsselter Verbindungen nicht einsehen. Und weil Ihre Daten heute über Cloud-Plattformen, mobile Geräte und Remote-Arbeitsplätze fließen, verschwindet der klassische Netzwerkperimeter zunehmend. 
  • Insider-Bedrohungen und Lateral Movement. Angriffe bewegen sich nach dem ersten Zugriff intern weiter, von System zu System. Diese Bewegung findet innerhalb Ihres Netzwerks statt, genau dort, wo die Perimeter-Firewall keinen Blick mehr hat. 

Die Grenzen von Firewall und Antivirus im Detail 

Die folgende Gegenüberstellung zeigt, wo klassischer Schutz stark ist und wo er strukturell an seine Grenzen stößt: 

Klassischer Schutz kann Klassischer Schutz kann nicht 
Bekannte Malware per Signatur blockieren Unbekannte, fileless Angriffe erkennen 
Netzwerkperimeter nach Regeln kontrollieren Verschlüsselten Traffic prüfen 
Auffällige Ports und IPs sperren Gestohlene Zugangsdaten erkennen 
Einzelne Rechner schützen Laterale Bewegung im Netzwerk sehen 
Basisabsicherung bieten Auf Zero-Days und Anomalien reagieren 

Hinzu kommt ein praktischer Schwachpunkt, den Sie im Alltag vermutlich schon erlebt haben: Fehlkonfiguration. Eine Firewall, die nicht sauber eingerichtet und gepflegt wird, gibt mehr Freiheit, als sie kontrolliert. Und ein Antivirus, dessen Signaturen nicht aktuell sind, schützt Sie nur gegen die Bedrohungen von gestern. 

Das Fazit ist eindeutig: Firewall und Antivirus sind notwendig, aber nicht hinreichend. Wenn Sie sie als alleinige Verteidigung betrachten, verlassen Sie sich auf Werkzeuge, die gegen die Angriffe von heute systematisch ins Leere laufen. 

Was stattdessen nötig ist: der moderne Ansatz 

Die Antwort auf moderne Angriffe ist kein einzelnes Tool, sondern ein Paradigmenwechsel: weg von reiner Prävention, hin zu Sichtbarkeit, Erkennung und Reaktion: 

  • Detection & Response statt nur Prevention. Statt nur zu verhindern, dass etwas eindringt, geht es darum, Angriffe zu erkennen und schnell zu beantworten. EDR-Lösungen überwachen Ihre Endpoints, XDR erweitert den Blick über mehrere Ebenen hinweg. 
  • Zero-Trust-Architektur. Das alte Modell „innen vertraut, außen misstrauisch“ ist überholt. Zero Trust bedeutet: Keinem Gerät, keinem Nutzer und keiner Verbindung wird implizit vertraut, jede wird kontinuierlich verifiziert. 
  • Verhaltensbasierte, KI-gestützte Erkennung. Statt statischer Signaturen analysieren moderne Systeme Anomalien im Verhalten, etwa ungewöhnliche Prozessabläufe oder verdächtige Zugriffszeiten. So lassen sich auch unbekannte Angriffe identifizieren. 
  • Layered Security (Defense in Depth). Sicherheit entsteht aus mehreren, sich ergänzenden Schichten. Fällt eine aus, fängt die nächste den Angriff ab. Firewall und Antivirus sind dabei nur die erste, nicht die letzte Verteidigungslinie. 

Diese Anforderungen sind übrigens längst nicht mehr nur eine Empfehlung: Regularien wie NIS-2 verlangen von immer mehr Unternehmen den Nachweis kontinuierlicher Überwachung und schneller Reaktionsfähigkeit. Wer heute noch ausschließlich auf Prävention setzt, gerät also nicht nur technisch, sondern auch regulatorisch ins Hintertreffen. 

MDR als Antwort auf die Lücke 

Genau hier setzt Managed Detection and Response (MDR) an. MDR verbindet moderne Erkennungstechnologie mit menschlicher Expertise: Ein spezialisiertes Security-Team überwacht Ihre Netzwerke und Endpoints rund um die Uhr, analysiert verdächtige Aktivitäten und reagiert aktiv auf Angriffe, bevor daraus echter Schaden entsteht. 

Warum das gerade jetzt zählt, zeigt ein Blick auf die Zahlen aus dem vorherigen Abschnitt: Wenn Angreifer im Schnitt nur 48 Minuten benötigen, um sich nach dem ersten Zugriff im Netzwerk auszubreiten, reicht eine Alarmmeldung allein nicht mehr aus. Es braucht ein Team, das rund um die Uhr wach ist und in genau diesem Zeitfenster reagieren kann, nicht erst am nächsten Morgen. 

Für kleine und mittlere Unternehmen ist das oft der entscheidende Vorteil. Denn die wenigsten Mittelständler haben das Budget oder die Fachkräfte, um eine eigene, durchgehend besetzte Security-Operation aufzubauen. MDR schließt diese Lücke: Sie erhalten die Fähigkeiten eines professionellen Security-Teams, ohne selbst eines aufbauen zu müssen. Genau mit diesem Anspruch bieten wir NovaMDR™ als zugängliche Alternative zu einem eigenen SOC für den deutschen Mittelstand und MSP/MSSP-Partner. Erfahren Sie hier mehr über unsere Lösung. 

Fazit 

Firewall und Antivirus sind und bleiben die Basis jeder IT-Sicherheit. Aber sie sind allein nicht mehr genug. Moderne Angriffe, ob fileless, signaturfrei oder auf gestohlenen Zugangsdaten aufbauend, umgehen diese klassischen Tools systematisch. Wenn Sie Ihr Unternehmen ernsthaft schützen wollen, sollten Sie den Fokus von reiner Prävention auf Erkennung und Reaktion verlagern: mit verhaltensbasierter Überwachung, Zero-Trust-Prinzipien und im Idealfall mit einem Managed-Detection-and-Response-Ansatz, der Sichtbarkeit, Expertise und schnelle Reaktion in einer Lösung bündelt. 

Denn heute gilt: Klassischer Schutz beantwortet die Frage „Was ist schon bekannt?“. Moderne Sicherheit muss die Frage beantworten: „Was passiert gerade in meinem Netzwerk?“ 
Mittelstand setzt auf Mittelstand: Was eine neue Studie über den deutschen IT-Markt verrät

Eine aktuelle Untersuchung der Universität Potsdam zeigt: Fast die Hälfte aller mittelständischen Unternehmen in Deutschland vertraut bei ihrer ERP-Software auf Lösungen aus dem IT-Mittelstand. Was steckt dahinter, was bedeutet das für Sie als Entscheider, und warum ist das Thema relevanter denn je? 

Wer trägt eigentlich wen? 

Der deutsche Mittelstand gilt als Rückgrat der Wirtschaft. Das klingt nach einer Floskel, aber wenn man sich die Zahlen genauer anschaut, wird schnell klar: Es ist schlicht die Realität. Und innerhalb dieses Rückgrats gibt es eine Beziehung, über die kaum jemand offen spricht: die zwischen dem Anwender-Mittelstand und dem IT-Mittelstand. 

Der Bundesverband IT-Mittelstand e.V. (BITMi) hat genau diese Frage aufgeworfen und dafür den Lehrstuhl für Wirtschaftsinformatik der Universität Potsdam beauftragt, sie empirisch zu beantworten. Das Ergebnis liegt seit Mai 2026 vor, und es lohnt sich, genauer hinzuschauen. 

Was die Studie untersucht hat 

Das Forschungsteam rund um Prof. Dr.-Ing. Norbert Gronau hat eine Stichprobe von rund 2.500 Unternehmen analysiert. Der methodische Ansatz: ERP-Systeme als Proxy. Der Gedanke dahinter ist so einfach wie überzeugend. 

ERP-Software (Enterprise Resource Planning) ist die meistgenutzte betriebliche Standardsoftware überhaupt. Sie verknüpft Buchhaltung, Lagerverwaltung, CRM, Produktion und mehr in einer zentralen Plattform. Und weil ERP-Anbieter typischerweise ein ganzes Ökosystem an komplementären Lösungen mitbringen, gibt die Wahl des ERP-Systems einen verlässlichen Hinweis darauf, ob ein Unternehmen eher auf Konzernlösungen oder auf mittelständische Software setzt. 

Für die Studie wurden zwei Gruppen klar definiert: Der Anwender-Mittelstand umfasst Unternehmen mit weniger als 1.000 Mitarbeitenden. Der IT-Mittelstand auf der Anbieterseite sind Softwareunternehmen mit weniger als 500 Mitarbeitenden, die durch starke Kundennähe und Spezialisierung geprägt sind. 

Die Stichprobe deckte insgesamt über 4,6 Millionen Arbeitsplätze ab, davon entfielen 72,5 % auf mittelständische Unternehmen. Eine solide Basis für belastbare Aussagen. 

Das zentrale Ergebnis: Fast jeder Zweite wählt den IT-Mittelstand 

KUnter den 1.662 mittelständischen ERP-Anwenderunternehmen in der Stichprobe setzen 44,3 % auf Lösungen aus dem IT-Mittelstand, während 55,7 % auf Konzern-ERP wie SAP oder Microsoft Dynamics zurückgreifen. Auf den ersten Blick mag das wie eine klare Mehrheit für die großen Anbieter aussehen. Aber wenn man bedenkt, mit welchem Marketingbudget, Vertriebsapparat und Markenbekanntheit die Konzerne antreten, ist fast die Hälfte des Marktes zu halten, eine durchaus außerordentliche Leistung. 

Besonders bemerkenswert ist dabei die Reichweite dieser mittelständischen Lösungen: Sie werden über alle Unternehmensgrößen hinweg eingesetzt, und selbst bei Großunternehmen liegt der Anteil noch bei über 20 %. Mittelstandssoftware ist also längst kein Nischenthema für kleine Betriebe. 

Mittelstand kauft Mittelstand – meistens 

Ein interessanter Befund der Studie betrifft das Auswahlverhalten nach Unternehmensgröße. Denn es gibt eine klare Tendenz: Anwender bevorzugen IT-Anbieter aus ihrer eigenen Größenklasse. Kleinstunternehmen greifen überdurchschnittlich oft zu Software kleiner Anbieter, Großunternehmen eher zu Konzernprodukten. 

Schaut man auf die Prozentzahlen, sieht man die Verschiebung deutlich: 

  • Kleinstunternehmen (< 10 MA): 48,8 % nutzen Mittelstands-ERP 
  • Kleinunternehmen (< 50 MA): 52,9 % 
  • Unterer Mittelstand (< 250 MA): 46,6 % 
  • Mittelstand (< 500 MA): 37,8 % 
  • Oberer Mittelstand (< 1.000 MA): 28,9 % 
  • Großunternehmen: 22,5 % 

Was auffällt: Selbst im oberen Mittelstand und bei Großunternehmen sind mittelständische ERP-Lösungen keineswegs bedeutungslos. Das spricht für die Qualität und Leistungsfähigkeit dieser Anbieter. 

Branchenübergreifend relevant, nicht nur im Maschinenbau  für Ihr IT-Team

Ein weiteres zentrales Ergebnis der Studie: Der IT-Mittelstand ist in keiner einzigen großen Branche bedeutungslos. Ob Chemie, Elektrotechnik, Lebensmittel, Handel, Immobilien oder IT-Dienstleistungen selbst, überall hält er signifikante Marktanteile. 

Besonders stark vertreten ist er erwartungsgemäß in klassischen Mittelstandsbranchen wie dem Dienstleistungssektor, der Metallverarbeitung und dem Handel allgemein. Einzig im Fahrzeugbau, wo Konzernstrukturen dominieren, ist der Anteil etwas geringer. Aber auch dort ist er vorhanden. 

Das zeigt: Mittelständische IT-Unternehmen haben keine Heimatbranche, sie sind Generalisten mit Spezialisierungstiefe. 

Vielfalt als Stärke: 197 verschiedene ERP-Systeme im Einsatz  in der Lieferkette

Ein Detail, das auf den ersten Blick überrascht: In der Stichprobe wurden insgesamt 197 verschiedene ERP-Systeme identifiziert. Das ist kein Zeichen von Fragmentierung oder Chaos. Es ist ein Zeichen von Diversität und Wettbewerb. 

Auf der Anbieterseite kommen die meisten dieser Systeme von kleinen und mittleren Unternehmen: 

  • Kleinunternehmen (< 50 MA): 56 verschiedene Systeme (28,4 % aller Anbieter) 
  • Unterer Mittelstand (< 250 MA): 63 Systeme (32,0 %) 

Zusammen decken diese beiden Größenklassen bereits 60 % aller am Markt vertretenen ERP-Anbieter ab. Konzerne mit mehr als 1.000 Mitarbeitenden hingegen stellen nur 13,2 % der Anbieter, prägen aber durch ihre Verbreitung natürlich einen erheblichen Teil der Installationen. 

Was das für Sie als Entscheider bedeutet

Wenn Sie in Ihrem Unternehmen gerade über eine neue Software-Infrastruktur nachdenken, oder Ihr ERP-System in die Jahre gekommen ist, dann liefert diese Studie ein klares Signal: Der Markt der mittelständischen IT-Anbieter ist leistungsfähig, breit aufgestellt und vertrauenswürdig. Die Entscheidung für eine Konzernlösung ist nicht automatisch die sichere Entscheidung, und die Entscheidung für einen mittelständischen Anbieter ist kein Kompromiss. 

Gleichzeitig sollten Sie eine Frage mitdenken, die die Studie nicht explizit beantwortet, die aber unmittelbar damit zusammenhängt. 

Und dann ist da noch das Thema Sicherheit 

Software-Entscheidungen sind IT-Entscheidungen. Und IT-Entscheidungen sind heute immer auch Sicherheitsentscheidungen. 

Also egal ob Sie auf eine Konzernlösung oder eine mittelständische ERP-Plattform setzen: Jedes System, das in Ihre Geschäftsprozesse eingebunden ist, ist auch ein potenzieller Angriffspunkt. Ransomware, Datenlecks, kompromittierte Lieferketten, all das sind keine abstrakten Szenarien mehr. Sie treffen Unternehmen aller Größen, in allen Branchen, täglich. 

Gerade mittelständische Unternehmen stehen hier vor einer besonderen Herausforderung: Die IT-Ressourcen sind begrenzt, das Bedrohungsbild aber komplex. Ein eigenes Security Operations Center (SOC) zu betreiben ist für die meisten schlicht nicht wirtschaftlich. 

Genau hier setzt Managed Detection and Response (MDR) an. Statt intern Kapazitäten aufzubauen, die dauerhaft kaum wirtschaftlich zu betreiben sind, übernimmt ein spezialisierter Anbieter die kontinuierliche Überwachung, Erkennung und Reaktion auf Bedrohungen. Mit NovaMDR™ bieten wir genau das: eine MDR-Lösung, die konsequent auf die Anforderungen des Mittelstands zugeschnitten ist, ohne Konzernkomplexität, aber mit vollem SOC-Rückhalt. Mittelstand schützt Mittelstand, wenn man so will. Dieselbe Logik, die die BITMi-Studie für ERP-Software belegt, gilt also auch für Cybersecurity. 

Fazit: Mittelständische IT ist keine Notlösung, sie ist eine bewusste Wahl 

Die Studie der Universität Potsdam macht sichtbar, was viele in der Praxis längst wissen: Der IT-Mittelstand ist strukturell tief im deutschen Wirtschaftsgefüge verankert. Fast jedes zweite mittelständische Unternehmen setzt auf seine Lösungen, branchenübergreifend, größenübergreifend, mit Tendenz zur Loyalität. 

Das ist kein Zufall. Es ist das Ergebnis von Kundennähe, Spezialisierung und dem Verständnis dafür, wie der Mittelstand wirklich tickt. Wer als IT-Anbieter Mittelstand denkt, nicht Konzernstruktur, trifft die Sprache, die Anforderungen und den Rhythmus seiner Kunden. 

Für Sie und Ihr Unternehmen bedeutet das: Schauen Sie sich bei der nächsten Softwareentscheidung bewusst auch mittelständische Anbieter an. Nicht aus Solidarität, sondern weil die Zahlen zeigen, dass es sich lohnt. 


Gronau, N. (2026). Wie stark trägt der IT-Mittelstand den deutschen Mittelstand? Untersuchung für den Bundesverband IT-Mittelstand e.V. (BITMi). Universität Potsdam, Lehrstuhl für Wirtschaftsinformatik. 

Die WhatsApp-Spyware-Krise: Warum ein falsches Update der cleverste Hack des Jahres 2026 ist

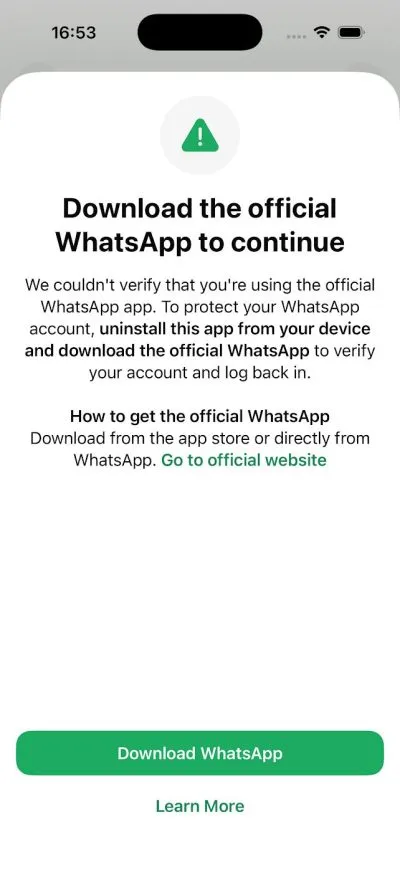
Anfang April 2026 erschütterte ein Bericht über einen Präzisionsangriff die Cybersicherheits-Landschaft. Laut The Hacker News wurden etwa 200 gezielte Nutzer (darunter hochrangige Führungskräfte und Journalisten) Opfer einer hochkomplexen Spyware. Die Angreifer nutzten eine täuschend echte, gefälschte Version von WhatsApp, um ihre Ziele dazu zu verleiten, ein „kritisches Sicherheitsupdate“ außerhalb der offiziellen App-Stores zu installieren. Doch das ist keinesfalls eine ferne Schlagzeile, die nur unachtsame Privatpersonen oder bestimmte Personengruppen betrifft. Denn besonders für Unternehmen im deutschen Mittelstand sind diese Fälle eine Warnung, dass das eigentlich verantwortungsbewusste Handeln Ihrer Mitarbeiter gegen Sie verwendet werden kann.

Die Ironie der Sicherheit: Eine Falle für die Gewissenhaften

Stellen Sie sich diese Szene vor: Ein Mitarbeiter möchte sicherstellen, dass sein Diensthandy geschützt ist, und sieht eine professionell erscheinende Benachrichtigung für ein WhatsApp-Update. Erstmal nichts Unübliches. Er klickt aus Gewohnheit und Pflichtgefühl auf „Installieren“, um das Gerät aktuell zu halten. In dieser einen Sekunde wird Ihr Unternehmensperimeter durchbrochen. Die Ironie im Jahr 2026 ist brutal: Genau der Versuch, für Sicherheit zu sorgen, öffnet dem Spion die Tür. Ein gekapertes Telefon bedeutet nicht mehr nur den Verlust privater Daten; es ist ein geklonter Generalschlüssel zu Ihren Finanzsystemen und Kundendatenbanken.

Shadow IT: Der unsichtbare Riss in Ihrer Verteidigung

In Deutschland basieren geschäftliche Flexibilität und Erfolg auf hybridem Arbeiten und BYOD (Bring Your Own Device). Doch wenn Mitarbeiter dasselbe Gerät für private Chats und sensible Firmen-E-Mails nutzen, verschwindet diese Sicherheitsgrenze. Solche Ereignisse zeigen das Markenzeichen moderner Angriffe: Hacker versuchen nicht mehr, Ihre Firewall „einzuschlagen“; sie bitten Ihre Mitarbeiter durch psychologische Manipulation einfach um den „Schlüssel“. Für viele deutsche KMU wird dieser unsichtbare Riss durch ein unbewusstes Tippen zu einem irreversiblen Akt der Wirtschaftsspionage.

Warum Ihre aktuelle Sicherheit nur ein Alarm ist, kein Wachdienst

Viele Verantwortliche in Unternehmen glauben, dass eine Basis-Antivirensoftware ausreicht. Doch es gibt einen entscheidenden Unterschied: Traditionelle Software ist wie eine Alarmanlage. Sie macht Lärm, aber wenn um 3:00 Uhr morgens niemand reagiert, entkommt der Dieb trotzdem. Zudem gilt: Wenn Ihr Mitarbeiter manuell auf „Zugriff erlauben“ klickt, geht die Software von einer legitimen menschlichen Entscheidung aus und bleibt stumm. In einem typischen Mittelstandsbetrieb sind die IT-Ressourcen begrenzt. Ohne kontinuierliche Überwachung gibt ein Angriff am Wochenende den Hackern einen Vorsprung von 48 Stunden, um Ihre Daten abzuziehen.

Warum NovaMDR™

Professionelle Reaktion als Ihr Wettbewerbsvorteil

Da die rein technische Abwehr an ihre Grenzen gestoßen ist, benötigen Sie eine dynamische Lösung, die Technologie mit menschlicher Intelligenz kombiniert. Hier kommt Managed Detection and Response (MDR) ins Spiel. Unser MDR-Service schafft durch maßgeschneiderte Verhaltensmodellierung einen intelligenten Schutzschild. Wir glauben nicht an „Einheitslösungen“. Stattdessen lernt unsere Plattform die einzigartige „digitale DNA“ Ihres Unternehmens. Wenn das Gerät eines Mitarbeiters untypische Datenabflüsse zeigt (selbst wenn die Software eine „legale Signatur“ hat), schlägt unser System sofort Alarm.

Die letzte Verteidigungslinie mit lokalen Experten

Wichtig: Cyberangriffe halten sich nicht an Bürozeiten und Ihr Team braucht Ruhepausen. Wenn ein Mitarbeiter außerhalb der Arbeitszeit einen Hochrisiko-Alarm auslöst, sollten Sie sich nicht durch englische Handbücher wälzen oder auf eine Antwort aus einem Übersee-Callcenter warten müssen. Unsere lokalen deutschsprachigen Experten greifen in Echtzeit ein. Wir senden Ihnen nicht nur eine einfache Nachricht; wir fungieren als Ihr 24/7-Wachdienst, der die Bedrohung blockiert, bevor sie sich ausbreitet. Der Service ist nahtlos in Ihre bestehende Architektur integrierbar und garantiert Sicherheit, ohne die Produktivität zu bremsen.

Der Rechtsschild und die Haftung der Geschäftsführung

Als Unternehmer oder Führungskraft stehen Sie zudem nicht nur vor technischen Risiken, sondern auch vor persönlicher Haftung. Unter der DSGVO und den verschärften NIS2-Richtlinien von 2026 können Geschäftsführer für Sicherheitsversäumnisse persönlich zur Rechenschaft gezogen werden. Die von MDR bereitgestellten Audit-Logs sind mehr als nur Abwehr: Sie bieten Ihnen einen rechtlichen Nachweis Ihrer Sorgfaltspflicht. Dieser Compliance-konforme Ansatz beweist Regulierungsbehörden, dass Sie den „Stand der Technik“ implementiert haben, um Ihre Management-Verantwortung zu erfüllen.

Fazit: Sicherheit den Profis überlassen, damit Sie sich auf Ihr Geschäft konzentrieren können

Die WhatsApp-Angriffe aus der letzten Woche zeigen, dass Hacker die Kunst der menschlichen Manipulation perfektioniert haben. Für den deutschen Mittelstand geht es bei der Sicherheit der Zukunft nicht darum, „jeden Klick zu verhindern“, sondern darum, „professionell zu reagieren, sobald ein Klick passiert“. Durch MDR nehmen Sie die Last der 24/7-Wachsamkeit von den Schultern Ihrer Mitarbeiter. In einer Ära zunehmender digitaler Unsicherheit ist professioneller Echtzeitschutz keine Ausgabe. Er ist Ihre stabilste geschäftliche Investition.

Neuartige KI-Agenten: Warum der deutsche Mittelstand neue Cyber-Risiken unterschätzt

Für kleine und mittlere Unternehmen (KMUs) ergibt sich daraus ein erhebliches Effizienzpotenzial. Gleichzeitig entstehen jedoch neue sicherheitsrelevante Abhängigkeiten, die mit klassischen IT-Sicherheitsmodellen nur eingeschränkt abbildbar sind.

Was ist OpenClaw

OpenClaw ist ein aufkommendes KI-Agenten-Framework, das darauf ausgelegt ist, LLMs mit Unternehmensanwendungen, APIs und Benutzeroberflächen zu verbinden.

Im Gegensatz zu klassischen Automatisierungsskripten führt ein KI-Agent nicht nur vordefinierte Schritte aus, sondern arbeitet zielorientiert:

  • Er interpretiert Aufgabenstellungen kontextabhängig
  • Er entscheidet dynamisch über notwendige Zwischenschritte
  • Er interagiert aktiv mit IT-Systemen (z. B. ERP, CRM, Datenbanken)

Dadurch entsteht ein neues technisches Paradigma. Software, die nicht nur ausgeführt wird, sondern eigenständig Entscheidungen innerhalb definierter Berechtigungen trifft.

Aus sicherheitstechnischer Sicht bedeutet dies, dass KI-Agenten als hochprivilegierte, kontinuierlich aktive Systemakteure betrachtet werden müssen.

Neue Risikodimensionen für KMUs

KMUs stehen unter besonderem Druck. Einerseits beschleunigt der Fachkräftemangel die Automatisierung, andererseits steigen regulatorische Anforderungen im Rahmen der DSGVO-Konformität sowie branchenspezifischer Compliance-Vorgaben.

KI-Agenten verschärfen diese Situation in drei zentralen Bereichen:

1. Erweiterte Angriffsfläche durch Systemintegration

KI-Agenten benötigen umfangreiche Zugriffsrechte auf interne Systeme. Dadurch entsteht ein potenzieller Missbrauchspfad innerhalb bereits vertrauenswürdiger Identitäten.

2. Datenverarbeitung außerhalb klassischer Kontrollgrenzen

Viele KI-Workflows nutzen externe LLM-Dienste. Dies führt zu der Frage, ob personenbezogene oder geschäftskritische Daten DSGVO-konform verarbeitet werden.

3. Eingeschränkte Nachvollziehbarkeit

Die autonome Natur von KI-Agenten erschwert eine vollständige Auditierbarkeit einzelner Entscheidungsschritte innerhalb längerer Ausführungsprozesse.

Technische Perspektive: Warum klassische Sicherheitsarchitekturen nicht ausreichen

Traditionelle IT-Sicherheitsmodelle basieren auf perimeter-orientierten Kontrollmechanismen:

  • Netzwerksegmentierung
  • Zugriffskontrollen
  • signaturbasierte Erkennung
  • regelbasierte SIEM-Alerts

Diese Modelle sind jedoch primär auf externe Bedrohungen ausgelegt.

KI-Agenten operieren jedoch innerhalb des vertrauenswürdigen Systems und bewegen sich entlang legitimer Berechtigungen. Dadurch werden klassische Detektionsmechanismen strukturell umgangen.

Managed Detection and Response (MDR) als adaptive Kontrollschicht

Managed Detection and Response (MDR) beschreibt einen sicherheitsbetrieblichen Ansatz, der kontinuierliche Überwachung, Verhaltensanalyse und aktive Reaktion kombiniert.

Im Kontext von KI-Agenten gewinnt MDR insbesondere durch folgende technische Funktionen an Bedeutung:

1. Verhaltensbasierte Anomalieerkennung

MDR-Systeme analysieren kontinuierlich Aktivitätsmuster von Identitäten, Endpunkten und automatisierten Agentenprozessen. Abweichungen vom erwarteten Verhaltensmodell werden in Echtzeit identifiziert.

2. Korrelation von Identitäts- und Prozessdaten

Moderne MDR-Architekturen korrelieren:

  • Benutzeridentitäten
  • API-Zugriffe
  • Systeminteraktionen von KI-Agenten

Ziel ist die Rekonstruktion vollständiger Ausführungsketten.

3. Echtzeit-Reaktion und Containment

Bei identifizierten Anomalien können betroffene KI-Agenten isoliert, API-Token widerrufen, oder Prozessketten unterbrochen werden, bevor ein systemischer Schaden entsteht.

Einordnung im regulatorischen Kontext

Für Unternehmen im DACH-Raum ist insbesondere die DSGVO-Konformität relevant. KI-Agenten erhöhen die Anforderungen an:

  • Datenminimierung
  • Zweckbindung
  • Nachvollziehbarkeit automatisierter Entscheidungen
  • technische und organisatorische Maßnahmen (TOMs)

Ohne kontinuierliche Überwachung kann die Einhaltung dieser Anforderungen in hochautomatisierten Umgebungen nicht zuverlässig gewährleistet werden.

Fazit

KI-Agenten wie OpenClaw markieren einen strukturellen Wandel in der Unternehmens-IT. Von regelbasierten Automatisierungen hin zu autonomen, zielorientierten Systemen.

Für KMUs entsteht dadurch kein kurzfristiges, sondern ein strukturelles Sicherheits- und Compliance-Thema.

Signal-Phishing in Deutschland: BfV und BSI sehen gezielte Angriffe auf Führungspersonen

Das Bundesamt für Verfassungsschutz (BfV) und das Bundesamt für Sicherheit in der Informationstechnik (BSI) haben in einer gemeinsamen Mitteilung vor einer gezielten Phishing-Kampagne über den Messenger-Dienst “Signal” gewarnt. Die beobachteten Angriffe richten sich primär gegen hochrangige Ziele aus Politik, Diplomatie und Militär. Technisch betrachtet ist das Angriffsmuster jedoch nicht sektorspezifisch – es lässt sich ohne Weiteres auf Unternehmensumgebungen übertragen.

Bemerkenswert ist vor allem, was diese Kampagne nicht beinhaltet: keine Malware, keine Ausnutzung einer Sicherheitslücke, keine Schwächung der Ende-zu-Ende-Verschlüsselung. Stattdessen instrumentalisieren die Angreifer legitime Funktionen der Plattform – insbesondere den Registrierungs- und Geräteverknüpfungsprozess.

Der Angriff zielt nicht auf den Code, sondern auf die Identität.

Die Angriffskette: Von Social Engineering zur vollständigen Kontoübernahme

In der ersten Phase geben sich die Täter als „Signal Support“ oder als vermeintlicher Sicherheits-Chatbot aus. Die Ansprache erfolgt direkt über die Plattform oder über begleitende Kanäle. Ziel ist es, beim Opfer den Eindruck eines akuten Sicherheitsproblems zu erzeugen – etwa durch den Hinweis auf drohenden Datenverlust oder eine notwendige Verifizierung.

Im nächsten Schritt wird das Opfer aufgefordert, einen per SMS erhaltenen Bestätigungscode oder eine PIN weiterzugeben. Technisch handelt es sich hierbei nicht um ein Umgehen von Sicherheitsmechanismen, sondern um deren Missbrauch. Signal betrachtet ein Gerät als legitim, sobald die Telefonnummer erfolgreich verifiziert wurde.

Wird der Code preisgegeben, können die Angreifer das Konto auf einem eigenen Gerät registrieren. Das ursprüngliche Gerät wird automatisch abgemeldet. Die Kontrolle über Profil, Kontakte und Einstellungen geht vollständig über.

Eine zweite, subtilere Variante nutzt die Geräteverknüpfung via QR-Code. Hierbei wird das Opfer dazu gebracht, einen manipulierten QR-Code zu scannen. Das Angreifergerät wird als zusätzliches Endgerät autorisiert, während der eigentliche Nutzer weiterhin Zugriff behält. In diesem Szenario bleibt die Kompromittierung oft unbemerkt, da kein unmittelbarer Kontrollverlust eintritt.

Beide Varianten folgen strikt der vorgesehenen Funktionslogik der Plattform.

Warum End-to-End-Verschlüsselung hier nicht schützt

Signal setzt auf ein robustes kryptografisches Modell, bei dem jede Geräteinstanz ein eigenes Schlüsselpaar generiert. Erfolgt eine erfolgreiche Registrierung oder Verknüpfung, wird ein neues vertrauenswürdiges Gerät in den Kommunikationsverbund integriert. Die Sitzungsschlüssel werden neu ausgehandelt, und die verschlüsselte Kommunikation läuft regulär weiter.

Aus Protokollsicht verhält sich das System exakt wie vorgesehen.

Das Problem entsteht nicht auf der kryptografischen Ebene, sondern bei der Annahme, dass das registrierte Gerät dem legitimen Nutzer gehört. Wird diese Annahme durch Social Engineering unterlaufen, schützt auch starke Verschlüsselung nicht mehr vor Einsicht in laufende Kommunikation.

Signal-Kontoübernahme ist damit kein kryptografisches Versagen, sondern ein Identitätsproblem.

Relevanz für KMUs

Obwohl sich die aktuelle Kampagne primär gegen politische Ziele richtet, ist die Methode generisch einsetzbar. Für KMUs ergibt sich ein realistisches Bedrohungsszenario.

In vielen mittelständischen Unternehmen werden Messenger-Dienste für operative Abstimmungen genutzt, etwa zur Freigabe von Zahlungen, zur Koordination mit Lieferanten oder zum Austausch sensibler Vertragsdetails. Gleichzeitig verfügen KMU häufig über begrenzte Ressourcen im Bereich kontinuierlicher Identitätsüberwachung und Mobile Device Management.

Eine erfolgreiche Signal-Kontoübernahme kann in diesem Kontext weitreichende Folgen haben: von gezieltem CEO-Fraud über die Manipulation von Zahlungsanweisungen bis hin zur Offenlegung vertraulicher Geschäftsbeziehungen. Besonders kritisch ist die Kompromittierung von Gruppenchats, da hier Netzwerkeffekte entstehen können.

DSGVO-Compliance als zusätzlicher Risikofaktor

Nach der DSGVO sind Unternehmen verpflichtet, personenbezogene Daten vor unbefugtem Zugriff zu schützen. Messenger-Kommunikation enthält regelmäßig personenbezogene Informationen wie Kontaktdaten, Projektdetails oder Vertragsbestandteile.

Kommt es im Zuge einer Signal-Kontoübernahme zu einem unautorisierten Zugriff, kann dies eine meldepflichtige Datenschutzverletzung darstellen. Für KMU im DACH-Raum bedeutet dies nicht nur ein mögliches Bußgeldrisiko, sondern auch Reputationsschäden und zusätzliche Prüfungen durch Aufsichtsbehörden.

Messenger-Dienste sind damit nicht nur Kommunikationswerkzeuge, sondern Teil der Compliance-Architektur.

Warum klassische Sicherheitsmechanismen oft versagen

Ein zentrales Problem bei der Erkennung solcher Angriffe ist ihre technische Unauffälligkeit. Es werden keine Schadprogramme installiert, keine ungewöhnlichen Netzwerkverbindungen aufgebaut und keine bekannten Exploit-Muster genutzt. Alle Schritte erfolgen über legitime API-Aufrufe und reguläre Anwendungsfunktionen.

Erkennbar sind solche Vorfälle meist nur über Verhaltensanomalien – etwa plötzliche Geräteverknüpfungen aus ungewöhnlichen Regionen oder signifikante Änderungen im Kommunikationsmuster eines Führungskontos.

Dies erfordert eine kontinuierliche Analyse von Identitäts- und Kontextdaten über Systemgrenzen hinweg.

In diesem Zusammenhang gewinnen MDR-Services an Bedeutung. Durch fortlaufende Überwachung von Identitätsverhalten und anomalen Aktivitätsmustern ermöglichen MDR-Services eine frühzeitige Erkennung von Kontoübernahmen – insbesondere in Umgebungen ohne eigenes Security Operations Center (SOC). Für KMU im DACH-Raum stellt dies eine praktikable Option dar, um Identitätsrisiken systematisch zu adressieren und DSGVO-Compliance-Anforderungen technisch zu unterlegen.

Identität als neue Sicherheitsgrenze

Die gemeinsame Warnung von BfV und BSI verdeutlicht einen strukturellen Wandel in der Bedrohungslandschaft. Angreifer investieren weniger in die Ausnutzung technischer Schwachstellen und zunehmend in die Manipulation legitimer Prozesse. Die Kontrolle über eine Identität ersetzt die technische Kompromittierung eines Systems.

Signal-Kontoübernahme ist kein Einzelfall, sondern Ausdruck dieser Entwicklung. Für KMUs bedeutet dies, dass Sicherheitsstrategien über klassische Patch- und Perimeter-Modelle hinausgehen müssen. Die Überwachung und Absicherung von Identitäten wird im Kontext von DSGVO-Compliance zu einer zentralen Kontrollmaßnahme.

Sicherheitslücken lassen sich schließen, Systeme lassen sich härten. Wird jedoch die Identität kompromittiert, läuft jede weitere Kommunikation unter gültiger Verschlüsselung – nur nicht mehr unter der Kontrolle des eigentlichen Nutzers.

Man braucht keine 0day, um gehackt zu werden

Anfang 2026 ereigneten sich in Europa zwei Sicherheitsvorfälle, die auf den ersten Blick völlig unabhängig wirkten.

Der eine betraf eine 0day-Schwachstelle im Ivanti EPMM Mobile Device Management System, das von Regierungsbehörden eingesetzt wird. Angreifer hatten Zugriff auf Mitarbeiterdaten ohne gültige Anmeldeinformationen.
Der andere ereignete sich im offiziellen Microsoft Store: Ein ursprünglich legitimes Outlook-Add-in wurde übernommen und missbraucht, wobei mindestens 4.000 Konten und Zahlungsinformationen gestohlen wurden.

Auf den ersten Blick handelte es sich bei einem Vorfall um eine hochriskante 0day-Attacke auf ein Grenzsystem, beim anderen um ein „vertrautes Plugin“, das ausgenutzt wurde.
Aus Sicht der Verteidigung haben beide jedoch etwas gemeinsam: Die Angriffe fanden genau dort statt, wo dein Team normalerweise Vertrauen voraussetzt.

Wenn die „Tür“ still geöffnet wird – Ivanti 0day

Stellen Sie sich den Eingang Ihres Bürogebäudes mit einem Drehkreuz vor. Alle wischen täglich ihre Karte, alles scheint sicher.

Eines Tages entdeckt jemand einen Konstruktionsfehler-drückt man in einem bestimmten Winkel, kann man ohne Karte eintreten. Kein Eintrag, kein Alarm.

Die Schwachstelle im Ivanti EPMM spiegelt dieses Szenario wider. Angreifer konnten das System nutzen, um Namen, E-Mail-Adressen, Telefonnummern und Geräteinformationen der Mitarbeiter ohne legitime Anmeldeinformationen einzusehen.

Die Schwachstelle an sich ist ernst. Noch wichtiger ist jedoch:
Vor Veröffentlichung des Patches, hatte dein Team zusätzliche Überwachung?
Wurden ungewöhnliche Zugriffsmuster überprüft?
Ohne diese Sichtbarkeit wird die sogenannte „erste Verteidigungslinie“ still und unbeobachtet zum VIP-Eingang für Angreifer.

Dieser Vorfall zeigt, dass Grenzgeräte nicht nur Hardware oder Software sind-sie sind Informations- und Zugangsknoten. Ohne angemessene Überwachung können selbst kleine Schwachstellen schnell ausgenutzt werden.

Wenn „offizielles Vertrauen“ missbraucht wird – Outlook-Add-in

Der zweite Vorfall betrifft ein Alltagsbeispiel: das Outlook-Add-in AgreeTo.

Ursprünglich ein legitimes Planungswerkzeug im offiziellen Microsoft Store, wurde es nach einigen Jahren nicht mehr gepflegt, wodurch die gehosteten Ressourcen frei wurden. Angreifer übernahmen dieses „leere Gerüst“, behielten Namen, Symbol und offizielles Erscheinungsbild bei, fügten jedoch eine gefälschte Microsoft-Anmeldung in der Seitenleiste hinzu.

Benutzer, die Anmeldedaten, Kreditkarteninformationen oder Sicherheitsfragen eingaben, sendeten die Daten unwissentlich an die Angreifer, bevor sie auf die echte Anmeldeseite weitergeleitet wurden. Der Prozess hinterließ fast keine sichtbaren Spuren.

Noch entscheidender ist, dass das Add-in bereits die Berechtigung hatte, E-Mails zu lesen und zu verwalten. Angreifer konnten E-Mails einsehen, weiterleiten oder sogar fälschen und so interne Risiken erhöhen, ohne neue Sicherheitslücken zu nutzen.

Dieser Vorfall zeigt, dass komplexe Angriffe nicht immer notwendig sind. Wenn ein vertrauenswürdiges Element die Kontrolle wechselt, können Angreifer es nahtlos ausnutzen.

Risikoverschiebung: von unbekannten Dateien zu Alltagswerkzeugen

Beide Vorfälle zusammen betrachtet zeigen ein klares Muster:

  • Die Angriffsfläche hat sich von unbekannten bösartigen Dateien auf Werkzeuge verschoben, die dein Team bereits nutzt und vertraut.
  • VPNs, MDMs und E-Mail-Gateways bleiben wichtige Grenzkontrollen, aber Browser-Erweiterungen, Add-ins und SaaS-Integrationen sind inzwischen ebenso kritisch.
  • Traditionelle Verteidigung konzentriert sich auf Endpunkte, Firewalls und E-Mail-Gateways, vernachlässigt jedoch Plugin-Verhalten, Browser-Sitzungen und Cloud-Datenexporte.

Die eigentliche Schwachstelle liegt nicht mehr in den Sicherheitslücken selbst, sondern darin, ob du die Anomalien in den täglich genutzten Werkzeugen erkennen und interpretieren kannst.

Schließen der Sichtbarkeits- und Reaktionslücke

Hier zeigt sich der Wert von Managed Detection and Response (MDR).

MDR ist nicht nur ein weiteres Tool. Sein Kernzweck besteht darin, Überwachung, Erkennung und Reaktion auf Bereiche auszudehnen, die dein Team nicht kontinuierlich beobachten kann:

  • Kontinuierliche Überwachung von Grenzgeräten, Browsern und Plugin-Aktivitäten
  • Untersuchung verdächtiger Verhaltensweisen mit Filterung von Fehlalarmen
  • Sofortige Reaktion auf Anomalien
  • Entlastung deines Teams von rein reaktiver Arbeit

Bei Ivanti-ähnlichen Vorfällen kann MDR ungewöhnliche Managementzugriffe und anormale API-Aufrufe erkennen.
Bei Outlook-ähnlichen Vorfällen überwacht MDR verdächtige Anmeldungen oder umfangreiche Datenexporte und reagiert sofort.

Es ermöglicht Ihrem Team, nicht nur zu wissen, dass ein Angriff stattgefunden hat, sondern zu handeln, bevor Schäden eskalieren, und verkürzt so das kritischste Reaktionsfenster.

Praktische Empfehlungen für Ihr Team

Sie müssen keine Sicherheitsexpert:in sein, aber ein paar Regeln sind entscheidend:

  • Installieren Sie nur notwendige Plugins und Erweiterungen und bereinigen Sie diese regelmäßig
  • Halten Sie inne, wenn erneut eine Anmeldung oder Zahlung verlangt wird-überprüfen Sie die Quelle zuerst
  • Verzögeren Sie keine Updates von VPN, MDM oder Browsern – diese Updates könnten den nächsten Ivanti-ähnlichen Vorfall verhindern

Für Ihr Team sind die wichtigsten Maßnahmen:

  • Überwachung von Grenzgeräten, Browsern, Plugins und Cloud-Diensten integrieren
  • Pläne für Untersuchung und Reaktion auf nachträgliche Ausnutzung vorbereiten
  • Fokus auf Anomalien, nicht nur bösartige Dateien

Sicherheit bedeutet nicht, die Türen fester zu verschließen – sondern sofort zu erkennen, wenn die Tür aufgestoßen wird.

Immer up to date!

Abonnieren Sie unseren Newsletter und erhalten Sie wertvolle Branchen-Insights, Produkt-Updates und aktuelle Analysen von ForeNova direkt in Ihr Postfach.

Wir verwenden Brevo als unsere Marketing-Plattform. Indem Sie das Formular absenden, erklären Sie sich einverstanden, dass die von Ihnen angegebenen persönlichen Informationen an Brevo zur Bearbeitung übertragen werden, gemäß den Datenschutzrichtlinien von Brevo.