Reale Beispiele für Malvertising

Bei Malvertising-Angriffen fügt der Hacker einen Code in eine Online-Werbeseite ein, um die Nachricht zu verändern und die Nutzer auf eine bösartige Website umzuleiten. Betrüger und Hacker finden diese Hacking-Methode sehr profitabel, vor allem wenn sie Nutzer auf eine betrügerische Website umleiten, um Geld zu sammeln, das ursprünglich für politische Spenden oder den Kauf von Waren gedacht war. 
Hacker versuchen weiterhin, Elemente innerhalb des CDN-Netzwerks mit Malware zu kompromittieren, die in der Lage ist, Code einzuschleusen und andere gegnerische Fähigkeiten zu nutzen.  

Die Verhinderung von Malvertising beginnt mit der Fähigkeit dieser CDN-Ökosystempartner, fortschrittliche Cybersicherheitserkennungs- und -vermeidungsfunktionen der Netzwerkgeneration einzusetzen, um das Risiko von Malvertising zu verringern. 

Managed Detection and Response (MDR)-Anbieter wie Forenova sind von entscheidender Bedeutung für die Reduzierung von Malvertising-Angriffen bei CDNs, Publishern, Content-Erstellern und der Nutzergemeinschaft. 

Möchten Sie mehr über NovaMDR von ForeNova erfahren? Klicken Sie hier, um noch heute ein erstes Beratungsgespräch mit dem ForeNova-Team zu vereinbaren. 

Welche Beispiele für Malvertising gibt es in der Realität?  

A group of colorful rectangular signsDescription automatically generatedGoogle-Anzeigen sind nach wie vor Ziel von Angriffen, da der Urheber und nicht Google selbst für den eigentlichen Inhalt verantwortlich ist. Unternehmen wie Lowe’s, Netflix, die New York Times und Costco sind bereits Opfer von Malvertising-Angriffen geworden. Die Manipulation von Anzeigeninhalten innerhalb der Google-Suche ist für Hacker aufgrund der globalen Reichweite und der schieren Menge an Suchergebnissen äußerst profitabel geworden. 


Auch Nutzer von Softwareunternehmen werden Opfer von Malvertising. Bösartige Anzeigen auf bekannten Websites wie CNN.com, Yahoo.com und YouTube, die eine neue Softwareanwendung oder ein Update eines bekannten Softwareherstellers vorstellen, enthalten häufig bösartige Malware-Dateien. 

Google, Lowes und Salesforce 

Im Herbst 2023 meldete Malwarebytes einen 42-prozentigen Anstieg der Malvertising-Vorfälle in den USA, die verschiedene Marken zu Phishing- und Malware-Zwecken angreifen. Diese Anzeigenangriffe zielen auf Google-Suchanzeigenergebnisse für Lowes und YouTube ab.Malwarebytes meldete auch Werbeangriffe, die sich als Unternehmen wie Salesforce.com ausgaben.
YouTube-Anzeigenangriff 

YouTube-Anzeigenangriff  

Im Jahr 2024 wurden Malvertising-Angriffe, bei denen KI-gesteuerte Nachrichten mit Phishing-Inhalten eingesetzt wurden, zu einer beliebten Angriffsmethode für Hacker. YouTube-Ersteller erhielten beispielsweise E-Mail-Nachrichten, in denen sie von einer unbekannten dritten Partei zur Zusammenarbeit aufgefordert wurden. Die Drittpartei sendete bösartige Links, die als Software-Updates getarnt waren, was zu kompromittierten Videos führte. 

SYS01 Infostealer 

Bitdefender berichtete im Oktober 2024, dass SYS01 die ElectronJs-Anwendung als Angriffstool nutzt. Mit diesem Tool können Hacker die bösartige Nutzlast in einem MediaFire-Link zum Herunterladen von Schadsoftware verbreiten. Die Malware-Dateien befanden sich in einer .zip-Datei innerhalb der ElectronJs-Anwendung. Wenn der erste Angriff fehlschlug, konnte der Hacker den JavaScript-Code leicht ändern und sich als Video-Tools ausgeben, einschließlich Office 365 und Netflix. 

Die kompromittierten Anzeigen enthielten einen MediaFire-Link zum Herunterladen von Schadsoftware. Die Malware-Dateien befanden sich in einer .zip-Datei innerhalb der ElectronJs-App. Der JavaScript-Code der Datei konnte von den Hackern leichter geändert werden, wenn der erste Angriff fehlschlug. 

SYS01InfoStealer zielt darauf ab, Anmeldedaten für Facebook Business-Konten zu stehlen. Hacker missbrauchen diese Konten dann, um persönliche Daten auszunutzen und weitere schädliche Anzeigen zu schalten. 

Hacker verwenden gestohlene Facebook-Konten, um gefälschte Anzeigen zu schalten, die echt aussehen und ihnen helfen, mehr Menschen zu erreichen, ohne erwischt zu werden. 

Was sind Beispiele für Malvertising-Kampagnen? 

Malvertising-Kampagnen führen dazu, dass Malware auf das Gerät des Benutzers heruntergeladen wird. Diese Malware kann sofort aktiv werden oder mehrere Monate lang schlummern.
Sobald die Malware aktiv wird, kann der Computer des Benutzers heruntergefahren oder zu einem Zombie für zukünftige Angriffe werden. Dieselben Malware-Programme können auch Code in den Browser des Benutzers einschleusen, bis das bösartige Programm entdeckt und Sicherheits-Patches installiert werden. 

Hier finden Sie Beispiele für aktuelle und frühere Kampag

KS Clean 

KS Clean nutzt mobile Anwendungen, um schädliche Adware zu verbreiten. Wenn ein Benutzer auf eine Anzeige klickt, wird die Malware unbemerkt im Hintergrund heruntergeladen.
Der Benutzer sieht dann eine Popup-Meldung über ein Sicherheitsproblem. Sie fordert ihn auf, die App zu aktualisieren. Wenn der Benutzer auf „OK“ klickt, schließt die Malware den Download ab und erhält administrative Rechte. Diese Angriffsmethode ermöglicht es ihr, mehrere Popup-Werbungen anzuzeigen. Die Angreifer können diese Privilegien auch nutzen, um weitere Malware zu installieren.  

RoughTed 

RoughTed war eine bekannte Malvertising-Kampagne, die im Jahr 2017 begann. Sie umging die Entdeckung, indem sie die URLs häufig änderte und oft URL-Verkürzer verwendete. Die Kampagne nutzte die Cloud-Infrastruktur von Amazon und sorgte durch mehrfache Umleitungen von Werbenetzwerken für Verwirrung. Diese Hacking-Technik machte es schwer, schädliche Websites zu verfolgen und zu blockieren. RoughTed umging Werbeblocker und verwendete detaillierte Fingerabdrücke der Benutzer. Die kompromittierten Websites leiteten die Nutzer zu einer Tracking-Site um, wenn sie auf eine beliebige Stelle der Seite kl

Was sind die Mechanismen hinter einem Malvertising-Angriff? 

Die Herausforderung, der sich jeder in der Online-Anzeigenkette und im Ökosystem stellen muss, besteht darin, dass Milliarden von Menschen weltweit Google und Microsoft Bing vertrauen. Die von Google und Microsoft generierten Suchergebnisse genießen bei den Nutzern nach wie vor großes Vertrauen, und Hacker sind sich dessen voll bewusst. Angesichts der schieren Menge der täglichen Suchanfragen ist es für Google und Microsoft nahezu unmöglich, jedes einzelne Suchergebnis zu überprüfen. 

Hacker werden bei der Anzeigenmanipulation immer kreativer, indem sie künstliche Intelligenz (KI) und maschinelles Lernen (ML) einsetzen, um ihre Techniken zu optimieren, einschließlich der Nutzung von Steganografie, um ihre Malvertising-Angriffe zu beschleunigen und zu optimieren. 

Steganografie

Malvertising-Angriffe nutzen häufig Steganografie, um schädlichen Text in Bildern oder Videos zu verstecken. Während bei der Steganografie die Informationen sichtbar bleiben, macht die Kryptografie die Nachrichten unlesbar. Kryptografische Texte erscheinen zufällig und erfordern spezielle Entschlüsselungswerkzeuge, was sie für diese Angriffe besonders geeignet macht. 

  • Steganografie-Angriffe können Malware in kleinen Pixelgruppen verstecken, so dass es für Werbenetzwerke und Nutzer schwierig ist, schädliche Werbung zu erkennen, bevor es zu spät ist. 
  • Steganografie wurde sowohl für Windows als auch für macOS eingesetzt. Hacker verstecken Ransomware-Code, stellen bösartige Skripte bereit und verwenden sogar Krypto-Miner. 

Erzwungene Umleitung 

Erzwungene Weiterleitung ist das Nebenprodukt eines erfolgreichen Malvertising-Angriffs. Der Angreifer installiert bösartige oder vollständige Malware-Pakete auf dem Gerät des Endbenutzers. Wenn ein Benutzer ein Video anschaut, wird der Browser plötzlich auf eine andere Website umgeleitet und behauptet, er habe eine Million Dollar gewonnen.  

Phishing 

Anzeigen, in denen Kreditkartenrabatte, kostenlose Flugmeilen oder Rabatte für einen berühmten Club oder eine Sportveranstaltung angeboten werden, sind wahrscheinlich Phishing-Angriffe. Diese Arten von Malvertising sind komplex und schwer zu verhindern. Banken bieten Sonderangebote für Kreditkarten an, verschiedene Fluggesellschaften bieten Werbepakete mit kostenlosen Dateien an, und Ticketagenturen, die Plätze bei Sportveranstaltungen füllen müssen, bieten aggressive Rabatte an. 

Die negativen Auswirkungen von legalen Anzeigen auf Malvertising 
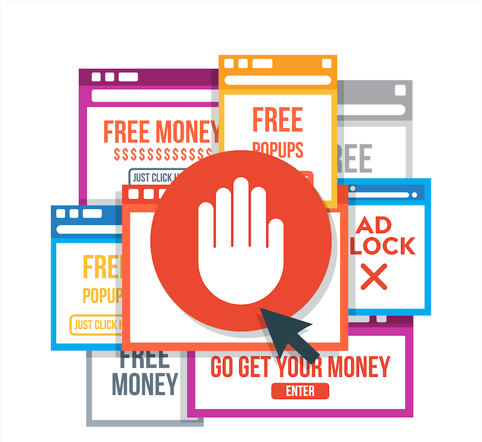
A group of colorful screens with a handDescription automatically generated„Das GeoEdge-Team schätzt, dass böswillige Aktivitäten die Beteiligten in der Branche jährlich mehr als 1 Milliarde Dollar kosten, einschließlich Identifizierung, Dokumentation und Behebung.“ 

Unternehmen geben Millionen für Anzeigeninhalte, -verteilung und -nachverfolgung aus. Jede Manipulation der Anzeige oder der Website führt zu entgangenen Einnahmequellen, und es gibt niemanden, der dafür verantwortlich gemacht werden kann. Hacker fügen ihren Code heimlich in Schwachstellen in Browsern, Webanwendungen und mobilen Geräten ein. Diese Schwachstellen bestehen selbst dann, wenn Unternehmen die neuesten Patches und Sicherheitsupdates anwenden. 

Letztlich erlitten die Verlage durch Malvertising größere Verluste. Jedes kompromittierte Ereignis wirkt sich negativ auf ihren Ruf aus und führt zu einem Rückgang der Besucherzahlen und Werbeeinnahmen. Außerdem sehen sich die Verlage mit unzähligen Klagen ihrer Kunden konfrontiert, die darauf vertrauen, dass sie ihre Werbeinhalte sicher ausliefern können. 

Die Verlage sind sich des Problems zwar bewusst, versuchen aber, Anzeigen zu blockieren, nachdem sie kompromittiert wurden, insbesondere wenn sie die Inhalte an den CDN-Anbieter weitergeben. Darüber hinaus haben Werbenetzwerke, die Echtzeitgebote nutzen, nur wenige Möglichkeiten, Malvertising zu verhindern. 

Wie lassen sich Sicherheitsangriffe durch Malvertising vermeiden? 

Da immer mehr Malvertising-Angriffe bekannt werden, hat dies auch zu einer Sensibilisierung beigetragen. Die Benutzer sind nun aufmerksamer und misstrauischer gegenüber Phishing-Anzeigen, ähnlich wie bei Phishing-E-Mails. Benutzer sollten jede Anzeige auf die folgenden Merkmale überprüfen: 

  • Falsch geschriebene Wörter in der Anzeige
  • Schlechte Grammatik 
  • Der Inhalt der Anzeige scheint zu gut, um wahr zu sein  
  • Fehler im Video oder Bild  
  • Achten Sie auf Telefonnummern oder WhatsApp-Nummern in den Anzeigen

Benutzer sollten weiterhin auf Anzeigen achten, die sich auf einen Betrug zur Erlangung von Geld, Umfragen, Anfragen für technischen Support und unaufgeforderte Software-Updates konzentrieren. 

Welche Rolle spielt ein Managed Detection and Response Service beim Schutz von CDN und Ad Networks? 

Die Verhinderung bösartiger Angriffe beginnt damit, dass CDN-Anbieter, Publisher, Content-Ersteller und Nutzer bekannte und bewährte Cybersicherheits-Tools auf verschiedenen Endgeräten, hostbasierten Plattformen und Netzwerkgeräten einsetzen. Malvertising-Angriffe stehen am Anfang einer Cyber-Kill-Chain. Das Herunterladen von Malware durch die Benutzer wird Teil der nächsten Phase in einer Kill Chain. Dieser nächste Schritt könnte ein Ransomware-Angriff, eine Datenexfiltration oder ein verteilter Denial-of-Service-Angriff gegen den globalen Zugangspunkt eines CDN-Anbieters sein. 

NovaMDR von ForeNova wurde speziell für den Schutz vor Multi-Thread-Kill-Chain-Angriffen wie Malvertising entwickelt. Durch die verschiedenen Integrationen mit Next-Generation-Firewalls, Endpunkt-Sicherheitslösungen, Intrusion-Protection-Lösungen und anderen Cyber-Defense-Tools bietet NovaMDR dem Kunden durch die Integration des Ökosystems einen entscheidenden Einblick in seine Angriffsflächen. Dies ist entscheidend, da sich Malvertising-Angriffe nicht nur auf die Oberfläche konzentrieren. 

Adware verstehen: Auswirkungen, Arten und Schutzmaßnahmen

Was ist Adware?

adware2Adware, oft auch als werbegestützte Software bekannt, bringt ihren Herstellern Geld ein, indem sie ungewollt Werbung auf dem Bildschirm einblendet. Diese aufdringliche Werbung erscheint oft auf Ihrem Computer oder Mobilgerät, stört Ihre Routinearbeit und verleitet Sie dazu, versehentlich darauf zu klicken oder sie unwissentlich herunterzuladen, z. B. abrupte Pop-ups für Dating-Seiten oder gefälschte Virenwarnungen.


Wie kommt die Adware in das System?

In der Regel gelangt Adware auf zwei Arten unwissentlich auf Ihr Gerät:

  • Sie ist in heruntergeladenen Computerprogrammen enthalten:

    Einige Anwendungsentwickler bauen Adware in bestimmte Computerprogramme ein, um Geld zu verdienen. Das bedeutet, dass bei der Installation dieser kostenlosen Anwendungen auch diese Adware mit in Ihr System installiert wird, ohne dass Sie es merken. Diese Art von Marketing ist zwar unangenehm, aber nicht rechtswidrig, da das Programm freiwillig heruntergeladen wird.


  • Illegale Einfügung über Schwachstellen:

    Wenn Sie sich keiner Schwachstelle in Ihrem System bewusst sind, können Cyber-Angreifer diese ausnutzen, um ohne Ihr Wissen Malware (einschließlich gefährlicher Adware) zu installieren. Im Gegensatz zu den oben erwähnten freiwilligen Downloads ist diese Aktion rechtswidrig.


Negative Auswirkungen von Adware auf das System?

银行信息Adware kann erhebliche Probleme verursachen, wie z. B. Datenverluste und Verletzungen der Privatsphäre, und darüber hinaus die Benutzerfreundlichkeit beeinträchtigen. Adware beeinträchtigt die Computerleistung in der Regel auf folgende Weise:


  • Verlangsamung des Systems:Adware beansprucht Systemressourcen wie Arbeitsspeicher und CPU, wodurch der Computer langsamer arbeitet und reagiert.

  • Häufige Popup-Werbung:Ständig eingeblendete Werbefenster stören nicht nur die Arbeit des Benutzers, sondern verbrauchen auch Systemressourcen, was die Leistung weiter verringert.

  • Verbrauch von Netzwerk-Bandbreite:

    Adware lädt möglicherweise Werbeinhalte im Hintergrund herunter, was die Netzwerkbandbreite verbraucht und andere Netzwerkaktivitäten verlangsamt.

  • Systemstabilität und Absturz: 

    Manche Adware kann mit dem System inkompatibel sein oder Fehler enthalten, was zu Instabilität oder Abstürzen führt.

  • Erhöhtes Sicherheitsrisiko: 

    Adware kann Systemfehler verursachen, die den Rechner gefährlichen Angriffen aussetzen und die Wahrscheinlichkeit von Sicherheitsverletzungen erhöhen.


Wenn Sie eines der oben genannten Anzeichen feststellen, ist Ihr Computer mit großer Wahrscheinlichkeit mit Adware infiziert. Sie sollten sofort eine Systemprüfung durchführen, um das Problem zu beheben.

Wie funktioniert Adware?

Adware funktioniert einfach dadurch, dass sie sich ohne Ihr Wissen auf Ihrem System installiert und hofft, dass Sie versehentlich auf diese Popup-Werbung klicken. Und Adware existiert, um Geld zu verdienen. Adware-Ersteller und -Vertreiber können auf folgende Weise Geld von Dritten erhalten:

  • Pay-per-Click (PPC): Die Hersteller werden für jeden Klick auf eine Anzeige bezahlt.

  • Pay-Per-View (PPV): Die Ersteller werden jedes Mal bezahlt, wenn eine Werbung eingeblendet wird.

  • Pay-Per-Install (PPI): Ersteller werden bezahlt, wenn Nutzer Anwendungen herunterladen, in denen bereits Adware eingebettet ist.

  • Verkauf von persönlichen Internetpräferenzen: Entwickler verwenden Adware, um Ihre Suchvorgänge und Ihren Browserverlauf im Hintergrund zu verfolgen und aufzuzeichnen und diese Informationen gegen eine Gebühr an Dritte zu verkaufen.


Auch wenn Adware nur als lästiges Übel erscheint, bei dem die Benutzer gezwungen sind, lästige Werbung zu sehen, die sie nicht sehen wollen, darf nicht vergessen werden, dass sie im Grunde genommen immer noch heimlich installiert wird und Softwareprogramme ohne Erlaubnis ausführt. Wenn Sie es nicht entfernen und reinigen für eine lange Zeit, kann es auch eine Bedrohung für Ihre Netzwerksicherheit darstellen.

Arten von Adwareadware1

Adware wird in zahlreiche Arten unterteilt, darunter legitime und potenziell unerwünschte Anwendungen (PUAs). Ein Verständnis dieser Kategorien kann bei der Erkennung und Vermeidung von Adware-Problemen helfen.

  • Legitime Adware

Um den Verbrauchern die Software kostenlos zur Verfügung zu stellen, gleichen die Entwickler die Entwicklungskosten aus, indem sie Werbung schalten und die Software bewerben. Die Benutzer werden vor dem Herunterladen der Software über die personalisierte Werbung informiert, die mit der Software geliefert wird, und können wählen, ob sie den Download fortsetzen und Marketinginformationen erfassen lassen möchten oder nicht. Diese Art von legitimer Adware wird in der Regel von seriösen Entwicklern mit der Absicht erstellt, ein kostenloses Produkt für den Kundenservice bereitzustellen.

  • Potenziell unerwünschte Anwendungen (PUA)

Zu dieser Art von Programmen gehören alle Programme, die Sie möglicherweise nicht auf Ihrem Gerät installiert haben. Diese Programme können auch als potenziell unerwünschte Programme (PUPs) bezeichnet werden. PUA-Adware kann in eine Grauzone fallen, und das Ausmaß, in dem sie bösartig oder illegal ist, hängt von dem Ziel der Software und der Person ab, die sie verbreitet:

Illegale bösartige Adware PUA
Diese Art von Adware wird von böswilligen Dritten mit der Absicht erstellt, aus der Verbreitung von Spyware, Viren oder anderer Malware durch Werbung Profit zu schlagen. Diese Art von Software ist in der Regel in der Adware selbst, in den beworbenen Websites oder in der begleitenden Software getarnt, und die Vertreiber und Ersteller verwenden absichtlich missbräuchliche Methoden, um ihre Ziele zu erreichen.

Legitime, betrügerische Adware PUA
Die Entwickler können es den Benutzern absichtlich schwer machen, das Herunterladen von Software Dritter zu vermeiden. Diese Methode ist zwar äußerst lästig, aber nicht illegal, solange der Entwickler nicht absichtlich Malware einbaut. Dies schließt jedoch nicht die Möglichkeit aus, dass Malware in Werbung getarnt wird.

Legitime missbräuchliche Adware PUA
Diese Adware bombardiert Benutzer mit einer Vielzahl von Werbungen, die von harmlosen Inhalten bis hin zu potenziell expliziten Anzeigen reichen. Diese Anzeigen können zwar Malware enthalten, doch solange die Entwickler dies nicht absichtlich tun, sind sie rechtlich nicht haftbar.

Wie verhindert man eine Infektion mit Adware?

  • Seien Sie vorsichtig beim Herunterladen und Installieren von Software

Es ist üblich, dass Adware, ob legal oder illegal, in Softwareprogramme eingebettet wird. Versuchen Sie daher, Software von vertrauenswürdigen Websites herunterzuladen, und lesen Sie während der Installation jeden Schritt sorgfältig durch, um eine versehentliche Bündelung und Installation von Adware zu vermeiden.

  • Aktualisieren Sie regelmäßig Ihr Betriebssystem und Ihre Sicherheitssoftware

Wenn Sie Ihr System und Ihre Sicherheitsprogramme auf dem neuesten Stand halten, können Sie bekannte Adware-Risiken vermeiden und Angreifer daran hindern, Schwachstellen zur illegalen Installation von Adware auszunutzen.

  • Verwenden Sie Ad-Blocker-Software oder Browser-Erweiterungen

Diese Techniken können Ihnen helfen, lästige Werbung zu blockieren und die Infektion mit Adware zu verringern.

  • Scannen Sie Ihr Gerät routinemäßig

Durch regelmäßiges Scannen Ihres Geräts mit einem Antivirenprogramm oder einem speziellen Tool zur Entfernung von Adware können Sie fremde oder unerwünschte Software entdecken und entfernen.

  • Aktivieren Sie die Datenschutzeinstellungen Ihres Browsers

Die meisten modernen Browser verfügen über Datenschutzeinstellungen, um die Überwachung durch Dritte und Werbung zu unterbinden; die Nutzung dieser Optionen kann das Risiko von Adware verringern.

  • Scannen Sie Ihr Gerät routinemäßig

Durch regelmäßiges Scannen Ihres Geräts mit einem Antivirenprogramm oder einem speziellen Tool zur Entfernung von Adware können Sie fremde oder unerwünschte Software entdecken und entfernen.

  • Aktivieren Sie die Datenschutzeinstellungen Ihres Browsers

Die meisten modernen Browser verfügen über Datenschutzeinstellungen, um die Überwachung durch Dritte und Werbung zu unterbinden; wenn Sie diese Optionen nutzen, können Sie das Risiko von Adware verringern.

Wie kann man Adware entfernen?

Wenn Sie Ihr System frei von Adware halten, werden Datenschutz, Effizienz, Sicherheit und Benutzerfreundlichkeit verbessert. Hier sind mehrere Möglichkeiten, Adware von Ihrem System zu entfernen:

  1. Setzen Sie Ihren Browser zurück: Setzen Sie die Browser-Einstellungen auf die Standardwerte zurück, deaktivieren Sie unerwünschte Add-ons und entfernen Sie aufdringliche Werbung.

  2. Deinstallieren Sie verdächtige Programme: Suchen Sie alle verdächtigen Programme und deinstallieren Sie sie, insbesondere diejenigen, die installiert waren, als Sie die Adware zum ersten Mal entdeckten. Diese Programme könnten die Ursache für das Problem sein.
  3. Führen Sie ein San aus: Scannen Sie Ihr System mit einem zuverlässigen Programm zur Entfernung von Adware, z. B. AdwCleaner oder Malwarebytes, und löschen Sie alle gefundene Adware.
  4. Suchen Sie nach Updates: Halten Sie Ihre Sicherheits- und Antivirensoftware auf dem neuesten Stand; regelmäßige Updates schützen Ihren Computer vor den neuesten Bedrohungen.
  5. Starten Sie Ihr System neu: Starten Sie Ihren Computer neu, um den Deinstallationsvorgang abzuschließen. So können alle Aktualisierungen wirksam werden und es wird sichergestellt, dass Ihr System ordnungsgemäß funktioniert.

Der Managed Detection and Response (MDR)-Service von ForeNova bietet eine Rund-um-die-Uhr-Überwachung zur Erkennung und Neutralisierung von Adware und nutzt fortschrittliche Technologien und Cybersecurity-Fachwissen, um die Sicherheit Ihrer Systeme zu gewährleisten.

Was ist ein Remote Access Trojaner?

木马病毒Remote Access Trojan (RAT) ist eine Form von Malware, die es einer autorisierten dritten Partei ermöglicht, vollen administrativen Zugriff und Fernsteuerung über einen Zielcomputer zu erlangen. Auf dieser Seite finden Sie eine ausführliche Beschreibung von RAT, eine Erklärung seiner Funktionsweise, einen Überblick über die wahrscheinlichen Anzeichen eines Angriffs, Tipps zur Vermeidung eines Angriffs und Anweisungen, was zu tun ist, wenn Sie angegriffen werden. Nur wenn Sie RAT im Voraus kennen und erkennen und es nach der Infektion rechtzeitig aufspüren und entfernen, können Sie zukünftigen Schaden erfolgreich vermeiden und den Schutz Ihrer Geräte und Daten gewährleisten.
Was ist ein Remote Access Trojaner (RAT)?

Ein Remote Access Trojaner (RAT) ist eine äußerst zerstörerische Art von Malware, die zur Familie der Trojaner-Viren gehört. Ein RAT ermöglicht es einem unbefugten Dritten, aus der Ferne auf den Computer eines Opfers zuzugreifen und ihn zu kontrollieren. RATs werden häufig bei Cyberspionage und gezielten Angriffen eingesetzt, um an sensible Informationen wie Geschäftsgeheimnisse und Finanzdaten zu gelangen. Sie sind häufig in scheinbar harmlosen Dateien oder Anwendungen versteckt oder werden über Phishing-E-Mails als Anhänge an gezielte Benutzer verteilt.

Sobald das Hostsystem infiziert ist, können die Angreifer die volle Kontrolle über den Computer erlangen, beliebige Befehle ausführen, Daten einsehen und herunterladen, andere Malware installieren und sogar Kamera und Mikrofon aktivieren. Ein weiteres Problem besteht darin, dass die Angreifer das RAT auch auf andere anfällige Computersysteme innerhalb eines Unternehmens verbreiten und so ein Botnet aufbauen können.

Eine der größten Herausforderungen bei der Erkennung von Remote Access Trojanern besteht darin, dass sie oft nicht in aktiven Programmen oder Aufgabenlisten erscheinen. Sie können das Verhalten legitimer Anwendungen imitieren, indem sie die Ressourcennutzung kontrollieren, um Auswirkungen auf die Leistung zu vermeiden, die für die Benutzer möglicherweise nicht spürbar sind. Darüber hinaus kontrollieren Angreifer in der Regel die Ressourcennutzung und ändern Systemdateien, um Leistungseinbußen zu vermeiden, die die Aufmerksamkeit der Benutzer auf sich ziehen würden.

Es ist wichtig zu beachten, dass RAT im Gegensatz zu anderen Bedrohungen der Cybersicherheit auch dann noch erheblichen Schaden anrichten können, wenn sie entfernt werden. Sie können Dateien und Festplatten modifizieren, Daten verändern und die Passwörter und Codes der Benutzer durch Keylogging und Screenshots ausspähen, was langfristige negative Folgen haben kann.

Verschiedene Arten von RAT

电脑木马Es gibt verschiedene Arten von Remote Access Trojanern, die jeweils unterschiedliche Funktionen haben. Es ist von entscheidender Bedeutung, die verschiedenen Arten von RATs und ihre Funktionen zu verstehen, um potenzielle Bedrohungen effektiv zu erkennen und zu verhindern und die System- und Datensicherheit zu gewährleisten. Im Folgenden finden Sie eine Liste einiger gängiger RATs:
Back Orifice

Eines der frühesten RATs wurde 1998 von einer Hackergruppe namens Cult of the Dead Cow entwickelt. Back Orifice ermöglicht es einem Angreifer, die vollständige Kontrolle über das System zu übernehmen, einschließlich der Möglichkeit, Befehle auszuführen, Dateien zu verwalten und den Desktop zu steuern. Darüber hinaus kann er Tastatureingaben erfassen, Audioaufnahmen machen und Screenshots erstellen.

Poison Ivy

Er ermöglicht es Benutzern, sich unbefugt Zugang zu einem Zielsystem zu verschaffen. Dieses RAT ist eine beliebte Wahl für Spionage, Datendiebstahl und Fernzugriff. Poison Ivy ist in hohem Maße anpassbar und kann die Erkennung von Antivirenprogrammen umgehen, was es zu einem idealen Werkzeug für Organisationen mit fortgeschrittenen anhaltenden Bedrohungen (APT) macht. Es ist in der Lage, Tastatureingaben zu erfassen, Audio- und Videoaufnahmen zu machen und Systeme aus der Ferne zu steuern.

NetBus

NetBus ermöglicht es Angreifern, die Kontrolle über die Tastatur und Maus eines Zielsystems zu erlangen sowie Screenshots zu erstellen, Dateien zu verwalten und Befehle auszuführen.

Gh0st RAT

Ein beliebtes Tool bei Cyberkriminellen und APT-Organisationen. Es kann Tastatureingaben sammeln, Passwörter stehlen und Screenshots erstellen und ist sehr gut darin, die Erkennung durch Antiviren-Software zu umgehen.

Blackshades

Dieses RAT ist weit verbreitet und kann eine Reihe bösartiger Aktionen ausführen, wie z. B. Keylogging, Screenshots, Dateiverwaltung und Remote-Desktop-Steuerung. Es kann auch die Kamera und das Mikrofon aktivieren, um die Aktionen des Opfers zu beobachten.

Adwind

Ein plattformübergreifender RAT, der Windows-, Mac-, Linux- und Android-Computer infizieren kann. Es bietet Keylogging-, Screenshot-, Dateiverwaltungs- und Desktop-Fernsteuerungsfunktionen und wird häufig für kommerzielle Spionageoperationen eingesetzt.

Wie Hacker RATs verwenden, um auf das System zuzugreifen?

Remote Access Trojaner (RATs) infizieren Computer auf unterschiedliche Weise; im Folgenden werden einige der typischsten Techniken zu ihrer Verbreitung beschrieben:

  • Phishing-E-Mails

    Angreifer nutzen Social-Engineering-Techniken, um Benutzer dazu zu verleiten, auf bösartige Links zu klicken oder Dateien herunterzuladen. Diese E-Mails können den Anschein erwecken, von einer vertrauenswürdigen Quelle zu stammen, z. B. von einer Bank oder einem seriösen Unternehmen, und das System infizieren. Diese URLs oder Dateien können über soziale Medien, Instant Messaging oder Telefonbetrug verbreitet werden.
    钓鱼邮件


  • Soziale Medien

    Angreifer nutzen psychologische Manipulationen, um Benutzer dazu zu bringen, bestimmte Aktivitäten auszuführen, z. B. auf bösartige Links zu klicken oder Dateien herunterzuladen. Diese URLs oder Dateien können über soziale Medien, Instant Messaging oder Telefonbetrug verbreitet werden.


  • Bösartige Websites und Werbung

    Angreifer können gefälschte Websites mit schädlichen Downloads einrichten oder bösartige Werbung auf legitimen Websites installieren. Wenn eine Person auf eine dieser Websites oder Werbung zugreift, wird das RAT sofort heruntergeladen und auf dem Computer installiert.


  • USB-Laufwerke

    Angreifer können das RAT auch über infizierte USB-Sticks verbreiten. Wenn Benutzer diese Datenträger an ihren PC anschließen, wird das RAT sofort auf dem System installiert.


  • Gemeinsame Nutzung von Dateien

    Das RAT kann über Filesharing-Netzwerke wie P2P-Netzwerke verbreitet werden. Die Angreifer übertragen infizierte Dateien an diese Netzwerke, und wenn die Benutzer sie herunterladen und öffnen, infiziert das RAT ihre Computer.


  • Software-Bündelung

    RATs können sogar mit legaler Software und Anwendungen verbreitet werden. Wenn ein Benutzer dieses Programm installiert, wird auch das RAT auf seinem Computer installiert.


Was können Hacker tun, nachdem ein RAT ein System infiziert hat?

Nach der Infizierung eines Systems wird das RAT unbemerkt im Hintergrund ausgeführt und erscheint nicht in der Liste der aktiven Programme oder Aufgaben. Das RAT stellt eine Remote-Verbindung mit dem Angreifer her, die es ihm ermöglicht, Befehle zu erteilen und sich Zugang zum System zu verschaffen. Im Folgenden werden die Funktionen des RAT beschrieben:

  • Fernkontrolle

    Ein Angreifer kann den Computer eines Opfers über das RAT fernsteuern und eine Reihe von Befehlen ausführen. Dazu gehören das Öffnen oder Schließen von Programmen, das Ändern von Systemeinstellungen und sogar das Löschen von Dateien, wodurch der Angreifer die volle Kontrolle über den Betrieb des Computers übernehmen kann.


  • Aufzeichnung von Tastaturdaten

    Das RAT kann alle Tastatureingaben des Opfers aufzeichnen, einschließlich Kennwörtern, Kreditkartennummern und anderen vertraulichen Informationen. Mit dieser Funktion können Angreifer leicht auf persönliche und finanzielle Informationen des Opfers zugreifen.


  • Überwachen und Abfangen von Bildschirmbildern

    Das RAT ist so konzipiert, dass es in regelmäßigen Abständen das Bild des Bildschirms des Opfers abfängt, so dass das Benutzerverhalten überwacht werden kann. Auf diese Weise kann ein Angreifer die Aktivitäten des Opfers verfolgen, besuchte Websites identifizieren und möglicherweise Zugriff auf sensible Informationen erhalten, die auf dem Bildschirm angezeigt werden.


  • Kontrolle über die Kamera und das Mikrofon

    Das RAT ermöglicht es einem Angreifer, die Kamera und das Mikrofon des Opfers aus der Ferne zu aktivieren, um Audio- und Videoüberwachungen durchzuführen. Diese Fähigkeit erlaubt es dem Angreifer, die privaten Aktivitäten des Opfers zu verfolgen und es gegebenenfalls zu erpressen.


  • Diebstahl von wichtigen Dateien und Daten

    Ein RAT kann nach bestimmten Dateitypen suchen und diese übertragen, darunter Dokumente, Fotos und Datenbanken. Böswillige Akteure können sensible Informationen wie private Dokumente, Geschäftsgeheimnisse und persönliche Fotos stehlen und auf einen Remote-Server übertragen.


Mögliche Anzeichen für eine Invasion durch RAT

Wie bereits erwähnt, ist RAT äußerst effektiv darin, sich der Entdeckung zu entziehen, und kann im System über längere Zeiträume unbemerkt bleiben. Nur einige Scans können seine Existenz zuverlässig erkennen. Hier sind einige mögliche Anzeichen für das Vorhandensein von RAT auf Ihrem System:

  • Fehlerhaftes Antivirenprogramm

    Um der Erkennung zu entgehen, versucht RAT, Antiviren-Software zu deaktivieren oder zu stören. Wenn Ihre Antiviren-Anwendung also abstürzt oder nur langsam reagiert, kann dies ein Hinweis darauf sein, dass Ihr System infiziert ist.


  • Verschlechterung der Systemleistung

    RAT verbraucht viel Rechenleistung, wenn er im Hintergrund läuft. Wenn Sie also feststellen, dass die Betriebsgeschwindigkeit Ihres Computers ohne ersichtlichen Grund drastisch sinkt, könnte dies ein Anzeichen für eine Infektion mit einem Remote-Trojaner sein.


  • Website-Umleitung

    Angreifer können Browser-Einstellungen ändern, um die Web-Aktivitäten der Benutzer zu kontrollieren. Wenn Sie also feststellen, dass Ihre Browser-Anfragen ständig umgeleitet werden oder Webseiten nicht geladen werden, kann dies ein Hinweis darauf sein, dass Ihr System mit RAT infiziert ist.


  • Unerkennbare Dateien

    RATs sind oft in scheinbar normalen Dateien versteckt. Daher sollte jede Datei oder jedes Programm, das unerkennbar aussieht oder nicht vom Benutzer heruntergeladen oder installiert wurde, ein Alarmsignal sein.


  • Funktionsfähige Webcam

    Normalerweise leuchtet das Licht an Ihrer Webcam auf, wenn Sie die Kamera aktivieren, z. B. wenn Sie sich in einer Videokonferenz befinden. Wenn das Licht der Webcam jedoch ohne ersichtlichen Grund aufleuchtet, kann dies ein Hinweis darauf sein, dass die RAT eine Audio-/Videoüberwachung durchführt.


Verhinderung von RAT-Angriffen

Um das Eindringen von Remote Access Trojanern (RAT) wirksam im Voraus zu verhindern, ist ein mehrstufiger Sicherheitsansatz erforderlich. Die folgenden Maßnahmen sind wirksam, um das Risiko eines RAT-Angriffs zu verringern und die System- und Datensicherheit zu schützen:

  • Öffnen Sie keine unbekannten Dateien und Websites

    Es ist ratsam, den Besuch von nicht vertrauenswürdigen Websites und das Öffnen von E-Mail-Anhängen und E-Mails aus unbekannten Quellen zu vermeiden, insbesondere solche, die vorgeben, von Banken oder bekannten Unternehmen zu stammen.


  • Laden Sie vertrauenswürdige Software herunter und halten Sie sie regelmäßig auf dem neuesten Stand

    Es wird nicht empfohlen, Software aus nicht autorisierten Quellen herunterzuladen und zu installieren, da sie schädliche Programme, wie z. B. RATs, enthalten kann. Halten Sie außerdem Ihr Betriebssystem und andere Anwendungen auf dem neuesten Stand und installieren Sie rechtzeitig Sicherheitsupdates, um bekannte Sicherheitslücken zu schließen. Am zweckmäßigsten ist es, automatische Aktualisierungen zuzulassen.


  • Verwenden Sie ein starkes Antivirenprogramm oder eine Firewall

    Stellen Sie sicher, dass Ihre Antiviren-Software die neuesten Gefahren erkennen und verhindern kann, indem Sie sie regelmäßig installieren und aktualisieren. Richten Sie außerdem Ihre Firewall ein. Um einen sofortigen Schutz zu gewährleisten, sollten Sie den Echtzeitschutz aktivieren, der sofort reagiert, sobald eine Gefahr auftaucht.


  • Regelmäßige Datensicherungen und Überwachung der Systemaktivität

    Um Datenverlust oder Verschlüsselung durch Ransomware zu vermeiden, sollten Backups auf sicheren externen Medien oder in der Cloud gespeichert werden. Verwenden Sie außerdem Technologien zur Sicherheitsüberwachung, um die Systemaktivitäten in Echtzeit zu überwachen und so abnormales Verhalten zu erkennen und darauf zu reagieren.


    个人信息-1
  • Verwenden Sie sichere Passwörter und eine Multi-Faktor-Authentifizierung

    Verwenden Sie nicht die gleichen und einfachen Passwörter und ändern Sie sie regelmäßig. Darüber hinaus sollte für wichtige Konten die Multi-Faktor-Authentifizierung aktiviert werden, um eine zusätzliche Schutzebene zu bieten. So wird sichergestellt, dass die Multi-Faktor-Authentifizierung auch dann zusätzliche Sicherheit bietet, wenn Passwörter gehackt werden.


Was tun bei einer RAT-Infektion?

Wenn Sie den Verdacht haben, dass Ihr System mit einem Remote Access Trojaner (RAT) infiziert ist, trennen Sie Ihren Computer sofort von drahtlosen und kabelgebundenen Netzwerken, um zu verhindern, dass der Angreifer weiterhin auf Ihr System zugreifen und es kontrollieren kann. Starten Sie dann Ihren Computer neu und wechseln Sie in den abgesicherten Modus. Führen Sie außerdem einen vollständigen Scan mit der neuesten Version einer vertrauenswürdigen Antiviren-Software und speziellen Anti-Malware-Tools durch, um RAT zu erkennen und zu entfernen. und überprüfen Sie manuell die Dateien und Ordner auf Ihrem System, um alle unbekannten oder verdächtigen Dateien zu löschen, wobei Sie besonders auf den temporären Ordner und den Download-Ordner achten sollten.

Wenn Sie die oben genannten Schritte durchgeführt haben, sollte die Infektion entfernt worden sein. Jetzt müssen Sie die Kennwörter aller Ihrer Konten ändern, insbesondere derjenigen, die mit Finanzen zu tun haben. Aktualisieren Sie Ihr System und Ihre Software und installieren Sie alle Sicherheits-Patches rechtzeitig. Wenn Sie über ein aktuelles System-Backup verfügen, versuchen Sie, es wiederherzustellen, um sicherzustellen, dass Ihr System völlig RAT-frei ist. Wenn Sie sich nicht sicher sind, wie Sie mit dem Virus umgehen sollen, oder wenn die Infektion schwerwiegend ist, wenden Sie sich an einen professionellen IT-Support oder Cybersicherheitsspezialisten.

NovaMDR bietet umfassende Sicherheitslösungen, die Sie bei der wirksamen Abwehr von Remote Access Trojanern (RAT) unterstützen, indem sie Bedrohungen in Echtzeit erkennen, automatisch reagieren, Bedrohungsdaten integrieren und rund um die Uhr überwachen, um die Sicherheit Ihrer Systeme und Daten  zu gewährleisten.

Was ist Packet Sniffing und wie kann ein Angriff verhindert werden

Packet Sniffing (2)Netzwerke übertragen Daten, indem sie sie in kleinere Pakete aufteilen. Paket-Sniffer werden von Netzwerkadministratoren rechtmäßig eingesetzt, können aber auch von Netzwerkangreifern für böswillige Zwecke verwendet werden. Es ist daher wichtig, ein tieferes Verständnis von Packet Sniffers zu erlangen, um die Sicherheit von Unternehmensnetzwerken besser zu schützen und Packet Sniffing-Angriffe zu verhindern. Hacker nutzen Packet Sniffer, um Netzwerkangriffe durchzuführen, aber sie können auch wirksame Präventiv- und Schutzmaßnahmen bieten, um die Sicherheit Ihres Netzwerks zu verbessern.

Was ist Packet Sniffing?

Beim Packet Sniffing handelt es sich um eine Technik zum Identifizieren, Lesen und Protokollieren von Datenpaketen, die sich über ein Netzwerk bewegen. Dies kann mit spezieller Hardware oder mit Software-Tools erfolgen, die häufig zur Überwachung des Netzwerkverkehrs und zum Schutz vor Sicherheitslücken zum Einsatz kommen.

IT-Experten haben die Möglichkeit, Pakete zu analysieren, die über das Transmission Control Protocol/Internet Protocol (TCP/IP) übertragen werden. Auf diese Weise können Netzwerkaktivitäten wie Internet-Browsing-Muster, Benutzernamen und Passwörter aufgezeichnet und bewertet werden. Paket-Sniffer können zudem bösartige Daten aufspüren, Netzwerkprobleme lösen und die Bandbreitennutzung bewerten. Dadurch lassen sich potenzielle Probleme, die die Effizienz des Netzwerks beeinträchtigen könnten, erkennen und beheben. Auf diese Weise wird ein reibungsloser Betrieb und die Sicherheit des Netzwerks gewährleistet.

Dennoch ist zu betonen, dass auch Hacker Packet Sniffer nutzen können, um sich kritische Informationen von Unternehmen zu verschaffen. Zu diesen Informationen gehören häufig persönliche Gespräche, Finanzdaten und Anmeldepasswörter. Da es keine wirksamen und starken Netzwerksicherheitsmaßnahmen gibt, können Hacker Packet Sniffing nutzen, um weitere schädliche Vorgänge zu erleichtern. Ein Beispiel für die potenziellen Risiken ist der Download eines kompromittierten Anhangs durch einen Benutzer. In diesem Fall kann ein Hacker einen Packet Sniffer auf dem Gerät des Benutzers installieren, indem er bösartigen Code in die heruntergeladenen Pakete einfügt. Dadurch erhält er die Möglichkeit, die Daten im Laufe der Zeit zu überwachen und zu verändern.

Wie kann eine legale Nutzung von Packet Sniffer gewährleistet werden?

Es ist wichtig zu beachten, dass Packet Sniffing illegal ist, wenn es ohne Genehmigung durchgeführt wird, was die Privatsphäre und die Sicherheit verletzen kann. Es ist daher zwingend erforderlich, dass Packet Sniffing nur in legalen und autorisierten Situationen eingesetzt wird:

  1. Netzwerkschnittstellenkarte (NIC) im Promiscuous-ModusNormalerweise empfängt eine Netzwerkschnittstellenkarte (NIC) nur Pakete, die an sie adressiert sind. Im Promiscuous-Modus werden alle Netzwerkpakete von der Netzwerkschnittstellenkarte (NIC) akzeptiert, unabhängig vom Ziel..

  2. Aufzeichnung von Paketen 

    Das Netzwerküberwachungsprogramm zeichnet alle über das Netzwerk gesendeten Pakete auf. Die Pakete enthalten Informationen über den Datenkopf sowie die Last.

  3. Pakete parsen

    Pakete werden parsed, um die nützlichsten Informationen zu extrahieren. Im Rahmen des Parsing-Prozesses erfolgt eine Auswertung der Header-Informationen des Pakets. Dazu zählen unter anderem die Quell- und Zieladresse, der Protokolltyp sowie weitere relevante Daten. Des Weiteren beinhaltet der Parsing-Schritt eine Prüfung der Lastinformationen, welche die tatsächlich gelieferten Daten enthalten.

  4. Analysieren der Daten

    Die gewonnenen Daten lassen sich für eine Vielzahl von Zwecken nutzen, beispielsweise für die Fehlersuche im Netzwerk, die Leistungsüberwachung oder die Sicherheitsanalyse. Unter Berücksichtigung der geltenden gesetzlichen Bestimmungen können Netzwerkmanager Pakete untersuchen, um potenzielle Netzwerkprobleme zu identifizieren und die Netzwerkleistung zu optimieren.

  5. Speicherung und Berichterstattung:

    Einige Sniffer-Software bietet den Benutzern die Möglichkeit, aufgezeichnete Pakete zu speichern und detaillierte Analyseberichte zu erstellen.


Wie erfolgt die Nutzung von Packet Sniffing durch Hacker für Angriffe?

Packet Sniffing (1)Bei einem Angriff durch Packet Sniffing fängt ein Hacker mithilfe eines Sniffers böswillig Daten aus dem Netzverkehr ab und liest sie aus. Des Weiteren können die durch Sniffing gewonnenen Informationen von Hackern für weitere Angriffe genutzt werden, beispielsweise:


  • Infizierung von Netzwerken mit Viren oder Schadprogrammen
  • Hijacking wichtiger Dateien mit Ransomware
  • Zugriff auf Konten, um Geld und Service-Abonnements zu stehlen
  • Nutzung von Informationen für Angriffe auf Organisationen

Es gibt zwei Arten von solchen Angriffen:

  • Passives Schnüffeln

    Bei dieser Methode überwachen Hacker den Datenverkehr, der über einen Netzwerkknoten in einem lokalen Netzwerk (LAN) oder einem drahtlosen Netzwerk läuft, ohne selbst aktiv daran teilzunehmen. Diese Methode interagiert nicht mit Daten und ist daher schwer zu entdecken, ähnlich wie verdeckte Überwachung oder Lauschangriffe. Allerdings hat sie weniger Anwendungsszenarien, da moderne Netzwerke in der Regel Switches verwenden.


  • Aktives Schnüffeln

    Hacker leiten Datenströme von geswitchten Netzwerken zu Sniffern um, indem sie ARP-Verkehr (Address Resolution Protocol) einspeisen. Auf diese Weise können sie Pakete abfangen, lesen und protokollieren, um sensible Informationen wie Benutzernamen und Kennwörter zu finden.


Wie kann man sich am besten gegen Packet Sniffing schützen?

Um das Netzwerk Ihres Unternehmens vor böswilligen Paketschnüfflern zu schützen, empfehlen wir die folgenden Maßnahmen:

  1. Vermeiden Sie die Nutzung von öffentlichem Wi-Fi

    Benötigen Sie auf Reisen oft Zugang zu kostenlosem öffentlichem Wi-Fi in Cafés, Bahnhöfen oder Stadtzentren? Es ist möglich, dass Hacker Wi-Fi-Sniffer in diesen ungesicherten Netzwerken einsetzen, um die über das Netzwerk übertragenen Daten zu überwachen, wodurch jedes mit dem Wi-Fi verbundene Gerät anfälliger für Schnüffeleien wird. Um Ihre Daten zu schützen, ist es ratsam, keine ungesicherten Wi-Fi-Netze an öffentlichen Orten zu verwenden. Sollten Sie ein solches Netzwerk nutzen müssen, ist es ratsam, eine Verbindung zu einem VPN (Virtual Private Network) herzustellen, um Ihren Datenverkehr zu verschlüsseln.


    wifi
  2. Verwenden Sie verschlüsselte Protokolle und aktivieren Sie die Zwei-Faktor-Authentifizierung

    Passwort-Sniffing ist ein Man-in-the-Middle-Angriff, bei dem Hacker unverschlüsselte Pakete abfangen, um an Passwortinformationen zu gelangen. Der Hacker stiehlt diese Daten auf dem Weg von Ihrem Gerät zu seinem Ziel. Um diesen Angriff zu verhindern, sollten Sie sicherstellen, dass die gesamte Netzwerkkommunikation über verschlüsselte Protokolle wie HTTPS und SSL/TLS erfolgt. Selbst wenn ein Hacker ein Paket abfängt, verhindert die Verschlüsselung, dass er die Daten während der Übertragung lesen kann. Fügen Sie außerdem zusätzliche Sicherheitsebenen hinzu, um unbefugten Zugriff zu verhindern.


  3. Deaktivieren Sie alle unnötigen Webdienste

    Ihr Internet-Browser speichert Informationen wie z. B. gespeicherte Formulardaten oder Anmeldedaten, die das Einloggen auf häufig genutzten Websites erleichtern. Diese Informationen können jedoch auch von Hackern genutzt werden, um durch Packet Sniffing an diese Daten zu gelangen. Bitte beachten Sie, dass Google selbst dann, wenn Sie die Cookies und den Verlauf Ihres Browsers löschen, noch einige Browserdaten speichert.Um die Wahrscheinlichkeit eines Angriffs zu verringern, ist es ratsam, alle unnötigen Netzwerkdienste und Ports zu schließen.


  4. Wählen Sie seriöse Software-Download-Plattformen

    Angreifer können schädlichen Code in heruntergeladene Pakete einschleusen. Vermeiden Sie es daher, Dateien aus unbekannten Quellen herunterzuladen und zu öffnen. Laden Sie Software immer von zuverlässigen Websites herunter, und halten Sie Ihr Betriebssystem, Ihre Browser und andere Anwendungen auf dem neuesten Stand, um bekannte Sicherheitsprobleme zu beheben.


  5. Sitzungs-IDs regelmäßig ändern

    Server sollten Sitzungskennungen regelmäßig aktualisieren, um zu vermeiden, dass dieselbe Kennung über einen längeren Zeitraum hinweg verwendet wird. TCP-Session-Hijacking ist eine Methode des Packet-Sniffing, bei der ein Hacker Ihre Session-ID (eine persönliche Nummer, die vom Server während der Online-Sitzung eines Benutzers bereitgestellt wird) ausspäht. Durch das Hijacking legitimer Sitzungs-IDs können Hacker „autorisierte“ Aktivitäten im Netzwerk zu böswilligen Zwecken durchführen.


  6. Netzwerkverkehr überwachen

    ARP-Sniffing ist ein Angriff, bei dem Hacker den Datenverkehr von Ihrer IP-Adresse auf ihre eigene IP-Adresse umleiten, indem sie Pakete abfangen und gefälschte Nachrichten senden. Um ARP-Spoofing zu verhindern, können Sie eine statische ARP-Tabelle in Ihrem Netzwerk verwenden und die ARP-Erkennungsfunktion Ihrer Netzwerkgeräte aktivieren, um verdächtigen ARP-Verkehr zu erkennen und zu blockieren. Darüber hinaus sollten Sie den Netzwerkverkehr regelmäßig überprüfen, ungewöhnliche Aktivitäten erkennen und darauf reagieren sowie Intrusion Detection Systems (IDS) und Intrusion Prevention Systems (IPS) einsetzen, um die Netzwerksicherheit zu erhöhen.


Schützen Sie Ihr Netzwerk mit NovaMDR

ForeNova bietet eine Rund-um-die-Uhr-Überwachung und die Erkennung von Bedrohungen unter Verwendung fortschrittlicher Sicherheitstechnologien und erstklassiger Fachleute, um Ihre Endpunkte, Netzwerke, Cloud-Dienste und Identitäten zu schützen.

Darüber hinaus kann die hochmoderne XDR-Technologie von NovaMDR anormale Aktivitäten in Echtzeit identifizieren und darauf reagieren, wodurch die Netzwerksicherheit weiter verbessert wird.

Durch die Kombination dieser Maßnahmen kann NovaMDR Ihrem Unternehmen einen umfassenden Netzwerkschutz gegen ausgeklügelte Netzwerkangriffe wie Packet Sniffing bieten.

Wie können Honeypots zur Cybersicherheit beitragen?

陷阱Honeypots sind digitale Objekte, die von Cybersicherheitsexperten entwickelt werden. Sie unterstützen Unternehmen bei der Aufrechterhaltung ihrer Sicherheit. Diese Objekte sind so konzipiert, dass sie für Hacker attraktiv sind. Sobald ein Hacker versucht, auf das Objekt zuzugreifen, wird er von den Sicherheitsexperten verfolgt. Sobald sich ein Hacker Zugriff verschafft hat, werden dessen Versuche, das Objekt auszunutzen, überwacht. Auf diese Weise gewinnen Cybersicherheitsexperten wertvolle Einblicke in die Taktiken, die Hacker anwenden, um solche Objekte auszunutzen.
Was ist Honeypot

Ein Honeypot ist ein Computersystem, das im Bereich der Cybersicherheit zum Fang eines Angreifers eingesetzt wird. Der Begriff lehnt sich an die Funktionsweise von Honigtöpfen an, die bei Insekten zum Fangen von Tieren dienen. Durch die regelmäßige Erkennung, Überwachung und Auswertung des Verhaltens dieser Angreifer im Honeypot gewinnen Sicherheitsexperten erfolgreich Informationen über die IP-Adressen der Cyberkriminellen sowie über die von ihnen angewandten Strategien und Angriffsarten. Darüber hinaus unterstützt es die Sicherheitsforscher dabei, die vielfältigen Angriffsarten der Hacker zu analysieren und zu untersuchen. Dadurch können effektivere Verteidigungstaktiken entwickelt werden.

Wie funktionieren Honeypots?

Ein Honeypot dient nicht der Behebung eines bestimmten Problems, beispielsweise der Installation einer Firewall oder einer Antiviren-Software. Vielmehr nutzen ihn die Teams für Systemsicherheit, um Informationen zu gewinnen und potenzielle Gefahren für das System zu erkennen. Es handelt sich um eine Falle, die Angreifern eine Falle stellt. Das Funktionsprinzip lässt sich in zwei Teile untergliedern:

  • Fallenstellen mit gefälschten Daten

    In einigen Fällen werden zusätzliche Informationen hinzugefügt, die scheinbar sensible Daten sind. Dadurch sollen Hacker dazu verleitet werden, sich Zugang zu verschaffen und die Daten zu stehlen. Sobald die Hacker in die Falle der gefälschten Daten gelockt wurden, können Netzwerksicherheitsspezialisten das Eindringen in ihre Systeme rückgängig machen. Auf diese Weise kann das Intrusion Detection System (IDS) des Unternehmens optimiert und auf ähnliche Angriffe in der Zukunft vorbereitet werden.

  • Absichtlich herbeigeführte Sicherheitsschwachstellen

    Es ist unvermeidlich, dass Hacker versuchen werden, jede Schwachstelle, die sie in den Systemen eines Unternehmens finden, auszunutzen. Um dies auszunutzen, schaffen Entwickler Sicherheitslücken, indem sie absichtlich anfällige Ports schaffen, z. B. Ports, die auf Port-Scans oder schwache Passwörter reagieren. Diese Ports werden dann mit einer Honeypot-Umgebung verbunden. So können Angreifer über diese Ports in das System eindringen und versuchen, großen Schaden anzurichten. Sie werden jedoch dazu verleitet, einen Honeypot statt einer sicheren Implementierung des Netzwerksystems einzurichten.


Arten von Honeypots

image-png-May-14-2024-06-28-19-9349-AMHoneypots zielen darauf ab, ein Zielsystem zu imitieren, um potenzielle Hacker von wertvollen, realen Systemen abzulenken. Trotz ihrer Einfachheit können Honeypots auf verschiedene Weise aufgebaut werden, um unterschiedlichen Anforderungen gerecht zu werden.

1. Entsprechend dem Einsatzkonzept

  • Produktions-Honeypots

    Diese werden verwendet, um Risiken im internen Netzwerk einer Organisation zu erkennen. Sie werden in der Regel neben Servern im Produktionsnetzwerk eingesetzt. Diese Art von Honeypot enthält in der Regel einige gefälschte Informationen, um Angreifer abzuschrecken und es den Administratoren zu ermöglichen, Schwachstellen im eigentlichen System zu finden und zu beheben, bevor der Angreifer Zugang erhält.


  • Forschungs-HoneypotsDiese werden zu Forschungszwecken eingesetzt. Im Vergleich dazu bieten Forschungs-Honeypots eine größere Vielseitigkeit. Netzwerksicherheitsexperten nutzen diese Honeypots, um das Verhalten von Angreifern zu erfassen und zu analysieren, damit rechtzeitig Gegenmaßnahmen ergriffen werden können.

2. Nach Komplexität unterteilt

  • Reine Honeypots

    Bei diesen Honeypots werden komplette Systeme auf einer Reihe von Servern betrieben, die vollständig so konfiguriert sind, dass sie eine Produktionsumgebung widerspiegeln. Sie speichern Daten und Informationen, die als geheim oder sensibel eingestuft werden könnten, und sind mit mehreren Sensoren ausgestattet, um Angreiferaktivitäten zu verfolgen und zu beobachten.

  • Honeypots mit geringer InteraktionDiese Honeypots sind für eine geringe Interaktion mit potenziellen Angreifern ausgelegt. Sie verwenden weniger Ressourcen und dienen in erster Linie dazu, grundlegende Informationen über die Art und die Quelle der Bedrohung zu erhalten. Die Konfiguration ist einfach und nutzt TCP/IP und Webdienste. Der Inhalt ist jedoch nicht ausreichend, um die Aufmerksamkeit eines Angreifers über einen längeren Zeitraum aufrechtzuerhalten.

  • Honeypots für mittlere InteraktionenDiese Honeypots ahmen Elemente der Anwendungsschicht nach, verfügen aber nicht über ein Betriebssystem. Ihr Zweck ist es, Angreifer zu verwirren oder ihre Aktionen zu verzögern, damit das Unternehmen mehr Zeit hat, auf den Angriff zu reagieren.

  • Honeypots mit hoher InteraktionDiese Honeypots sollen einen Angreifer so lange wie möglich in den Honeypot einbinden, damit die Sicherheitsexperten die Ziele und Absichten des Angreifers besser verstehen und potenzielle Systemschwächen leichter erkennen können. Honeypots mit hoher Interaktion können zusätzliche Systeme, Datenbanken und Verfahren umfassen, die es den Forschern ermöglichen, zu beobachten, wie ein Angreifer nach Informationen sucht, welche Daten er bevorzugt und wie er versucht, sich Zugang zu verschaffen, was einen wichtigen Einblick in sein Verhalten bietet.

3. Andere Arten von Honeypots

  • Malware-Honeypots

    Diese Honeypots emulieren Softwareanwendungen und APIs, um Malware-Angriffe zu provozieren. Durch die Analyse dieser Angriffe können Anti-Malware-Maßnahmen entwickelt oder API-Schwachstellen behoben werden, wodurch die Sicherheit des Systems verbessert wird.

  • Spam-Honeypots

    Gefälschte E-Mail-Adressen werden an Stellen platziert, die für das menschliche Auge nicht ohne weiteres erkennbar sind, aber von automatisierten Adressensammlern identifiziert werden können. Da diese Adressen ausschließlich für Spam-Fallen bestimmt sind, werden alle an diese Adressen gesendeten E-Mails automatisch als Spam eingestuft. Alle E-Mails, die als ähnlich eingestuft werden, werden automatisch blockiert, und die IP-Adresse des Absenders wird auf eine schwarze Liste gesetzt.

  • Datenbank-Honeypots

    Die Einrichtung von Täuschungsdatenbanken ermöglicht die Überwachung von Software-Schwachstellen und die Entdeckung von Angriffen, die unsichere Systemarchitekturen ausnutzen oder SQL-Injection, SQL-Service-Exploits oder Privilegienmissbrauch verwenden.

  • Client-Honeypots

    Client-Honeypots sollen Angreifer dazu verleiten, ein Client-System über einen bösartigen Server zu kompromittieren. Sie geben sich als Clients aus und beobachten, wie der Angreifer den Server während des Angriffs modifiziert. Sie werden in der Regel in virtualisierten Umgebungen ausgeführt, wobei Maßnahmen zur Eindämmung des Risikos für die Forscher ergriffen werden. 

  • Spider-Honeypots

    Spider-Honeypots werden verwendet, um Web-Crawler abzufangen, indem Webseiten und Links erstellt werden, die nur für Crawler zugänglich sind. Die Identifizierung dieser Crawler ermöglicht die Entwicklung von Strategien zur Verhinderung bösartiger Bots und werbender Webcrawler.

  • HoneynetEin Honeynet ist ein System, das aus mehreren Honeypots besteht, um verschiedene Arten von Angriffen zu untersuchen, z. B. DDoS-Angriffe, Angriffe auf CDNs oder Ransomware-Angriffe. Das Honeynet überwacht den gesamten Datenverkehr (sowohl eingehend als auch ausgehend), um die übrigen Systeme des Unternehmens zu schützen.


Vorteile der Verwendung von Honeypots

Netzwerksicherheitspersonal kann die Netzwerksicherheit eines Systems durch den klugen und richtigen Einsatz von Honeypots effektiv verbessern:

  • Einfach und effizient

    Honeypots sind einfach einzurichten und liefern Administratoren Warnungen und Informationen über das Verhalten von Angreifern. Der Einsatz im Vorfeld und die Beobachtung des Verhaltens eines Angreifers, der den Köder schluckt, ermöglichen den Einsatz dieser Methode auch ohne ständige Überwachung oder Informationen über bekannte Bedrohungen.


  • Unterbindung des Angriffsprozesses

    Hacker sind fortwährend auf der Suche nach Schwachstellen in Ihrem System. Honeypots können mit den Angreifern interagieren, während diese umherstreifen. Sobald sie entdeckt werden, können Administratoren die Angreifer in eine Falle locken und ihr Angriffsverhalten analysieren, um die Angriffskette zu unterbrechen. Darüber hinaus können Honeypots Angreifer verwirren und sie dazu bringen, sich auf irrelevante und falsche Informationen zu konzentrieren, anstatt auf die eigentlichen sensiblen Daten.


  • Ein hervorragendes Tool für die Sicherheitsschulung

    Mit Honeypots können Sie die Fähigkeiten Ihres Sicherheitsteams und dessen Reaktionsfähigkeit auf Systembedrohungen testen, so dass Sie Probleme frühzeitig erkennen und Verbesserungen vornehmen können


  • Optimieren und verbessern Sie die Netzwerksicherheit:

    Honeypots erzeugen weniger Fehlalarme als herkömmliche Intrusion-Detection-Systeme (IDS). Die Korrelation der von Honeypots gesammelten Daten mit anderen System- und Firewall-Protokollen ermöglicht die Konfiguration relevanter Warnungen für das IDS, was zu einer Verringerung von Fehlalarmen führt. Honeypots tragen somit dazu bei, die Leistung anderer Netzwerksicherheitssysteme zu optimieren und zu verbessern.


  • Geringe Hardware-Anforderungen

    Honeypots beanspruchen nur geringe Systemressourcen, da sie lediglich eine begrenzte Menge an Datenverkehr verarbeiten können. Ein weiterer Vorteil ist, dass Unternehmen keine neuen Geräte kaufen müssen, sondern alte, veraltete und nicht mehr genutzte Computer für die Einrichtung von Honeypots verwenden können. Dadurch lassen sich Kosten einsparen.


  • Verteidigung gegen interne Bedrohungen

    Vergessen Sie nicht, dass es auch innerhalb des Unternehmens Bedrohungen geben kann, z. B. durch Mitarbeiter, die vertrauliche Dokumente stehlen, bevor sie das Unternehmen verlassen. Während Firewalls diese Bedrohung nicht aufhalten können, können Honeypots effektiv dagegen vorgehen und Probleme aufdecken, z. B. wenn Insider Schwachstellen in den Systemberechtigungen ausnutzen.


Beschränkung der Verwendung von Honeypots

Honeypots sind so konzipiert, dass sie nur bestimmte Angriffe erkennen können und nicht alle Aktivitäten umfassend überwachen können. Des Weiteren ist zu berücksichtigen, dass nicht alle Hacker durch Honeypots abgeschreckt werden. Sobald sie sich ihrer Existenz bewusst werden, können sie diese ausnutzen, um Ihnen vorzugaukeln, dass Sie in eine Falle gelockt wurden. Dadurch werden Sie abgelenkt und Angriffe auf das eigentliche System können gestartet werden, die noch mehr Schaden anrichten könnten. Es sei darauf hingewiesen, dass Honeypots im Gegensatz zu anderen Erkennungssystemen wie z. B. Firewalls nur als Teil einer Netzwerksicherheitsstrategie eingesetzt werden können. Ihre Verwendung in Verbindung mit anderen Sicherheitsmaßnahmen ist daher unerlässlich. Andernfalls besteht das Risiko, dass sie von Angreifern als Einstiegspunkt in das System genutzt werden.

Fazit

Die Vorteile des Honeypotting überwiegen die Nachteile. Als Teil einer Cybersicherheitsstrategie sollten Honeypots in Verbindung mit anderen Formen des Schutzes eingesetzt werden. ForeNova Security ist der führende Cybersicherheitsdienst, der Unternehmen nicht nur dabei hilft, ihre bestehenden Security Operations Teams (SecOps) zu verstärken, sondern auch ein komplettes Angebot an 24/7-Überwachung und -Reaktion, Bedrohungsdaten und anderen Cyberabwehr-Tools für Ihr Unternehmen bereitstellt.

Nehmen Sie mit uns Kontakt auf, um Ihre Anforderungen an Cybersicherheitsdienste zu besprechen.

Mit Managed Detection and Response der Malware voraus

Jährlich entstehen den Mitgliedern der EU Kosten in Milliardenhöhe durch Malware-Angriffe, einschließlich Ransomware. Ransomware, die von Malware ausgeht, führt zu Datenschutzverletzungen, Fernübernahmen kritischer Systeme und Finanzbetrug.  

A computer keyboard with red textDescription automatically generatedIm Jahr 2024 sind deutsche Unternehmen weiterhin mit den Kosten von Cyberangriffen durch Malware und andere Angriffswerkzeuge konfrontiert.  
Eine aktuelle Umfrage von Reuters zeigt, dass Cyberkriminalität und andere Sabotageakte deutsche Unternehmen im vergangenen Jahr rund 267 Milliarden Euro ($298) kosteten. Dies entspricht einem Anstieg von 29 % im Vergleich zum Vorjahr. 

Die Bekämpfung von Malware, die von gegnerischen Tools für künstliche Intelligenz (KI) und maschinelles Lernen (ML) generiert wird, erschwert die ohnehin schon komplexe Problematik zusätzlich. Unternehmen, die trotz Endpoint Security und Incident Response mit Malware zu kämpfen haben, sollten in einen Managed Detection and Response (MDR)-Service des EU-Unternehmens ForeNova investieren.

Malware ist überall

Wie kann es trotz aller Sicherheitsvorkehrungen dazu kommen, dass Malware-Angriffe nie aufhören? Malware lässt sich einfach starten, ist profitabel und lässt sich leicht verändern. E-Mail-Phishing-Angriffe stellen nach wie vor eine erhebliche Gefahr für Unternehmen dar, da sie eine Vielzahl von Malware-Angriffen, darunter Viren und Ransomware, auslösen können.  

  • 35 % der Ransomware-Angriffe erfolgen über E-Mail“.
  • 91 % aller Cyberangriffe beginnen mit E-Mail-Phishing und Malware“. 

Der Zugang zu gegnerischer Malware ist recht einfach.Hacker und andere interessierte Akteure haben über das Dark Web Zugriff auf eine umfangreiche Bibliothek von Malware-Dateien. Im Untergrund arbeitende Hacker und Betrüger erstellen Malware-Dateien und stellen sie im Dark Web für jedermann zugänglich zur Verfügung. Für eine Gebühr, die in der Regel in Bitcoin oder einer anderen Cyberwährung bezahlt wird, kann jeder eine Malware-Datei herunterladen und sie an eine E-Mail anhängen oder als bösartigen Link auf eine Webseite hochladen.

 A person wearing sunglassesDescription automatically generatedEs ist nahezu unmöglich, den Zugang zu Malware der nächsten Generation zu verhindern. Die einzige Möglichkeit, Malware-Angriffe zu stoppen, besteht darin, ihre Ausbreitung im Unternehmen zu verhindern.

Welche sind die fünf maßgeblichsten Malware-Angriffe im Jahr 2024?  

Unternehmen, die die Ausbreitung von Malware verhindern wollen, müssen genau auf bösartiges Verhalten in ihrem Netzwerk achten. Die Erfahrung zeigt, dass die meisten Malware-Angriffe entweder sofort ausgeführt werden oder mehrere Monate lang inaktiv bleiben, bevor sie aktiviert werden. 

  1. SocGholish

    SocGholish ist eine besonders schwer zu bekämpfende Malware. Die Malware erstellt die Datei in JavaScript und tarnt sich häufig als Software-Update, Browser-Update oder Flash-Update. Sobald SocGholish in das Gerät eingebettet ist, kopiert die Malware Dateien und nutzt Remote-Access-Tools sowie Ransomware, um ihren Angriff auf weitere Systeme auszudehnen.


  2. ArechClient2

    Diese spezielle Malware erstellt ein Profil der Geräte ihrer Opfer, stiehlt wertvolle Informationen, kopiert die Einstellungen des Browsers und greift versteckt auf die Krypto-Brieftasche des Benutzers zu.


  3. CoinMiner

    Diese spezielle Malware erstellt ein Profil der Geräte ihrer Opfer, stiehlt wertvolle Informationen, kopiert die Einstellungen des Browsers und greift versteckt auf die Krypto-Brieftasche des Benutzers zu.


  4. Agent Tesla

    Bei dem Agenten handelt es sich um ein Remote Access Tool (RAT). Das Tool ist im Dark Web oder bei Anbietern von Malware-as-a-Service erhältlich. Es erfasst Tastatureingaben, erstellt bösartige Screenshots und stiehlt Anmeldedaten. Des Weiteren führt das Tool Angriffe zur Datenexfiltration aus und lädt zusätzliche Malware, um den Angriffsvektor zu erweitern.


  5. Lumma Stealer

    Lumma Stealer ist eine weit verbreitete Malware, die im Dark Web zum Verkauf angeboten wird. Mit ihrer Hilfe können personenbezogene Daten, Anmeldeinformationen, Cookies und Bankdaten gestohlen werden. Lumma Stealer ist in der Lage, gängige Cyber-Abwehrtools wie E-Mail-Sicherheit, IPS und Next-Generation-Firewalls zu umgehen. Darüber hinaus ist Lumma Stealer in der Lage, effektiv virtualisierte Umgebungen zu infiltrieren und die Dateien seiner Opfer während des Angriffs zu verschlüsseln.   


Was ist ein Malware-as-a-Service-Angriff?  

„Laut ENISA zielen 29 % der Malware auf die Öffentlichkeit, 25 % auf die digitale Infrastruktur, 11 % auf die öffentliche Verwaltung und 9 % auf mehrere Sektoren gleichzeitig.“ 

A close-up of a signDescription automatically generatedZudem ist eine Zunahme von Malware-as-a-Service oder MaaS zu verzeichnen. Hackergruppen nutzen MaaS, um Angriffe gegen ihre Opfer zu starten. MaaS-Anbieter sind im Dark Web zu finden. Hackergruppen, die sich Zugang zu diesen Diensten verschaffen, können sich schnell gegen Malware-Angriffe mobilisieren und ihre Angriffsvektoren schnell anpassen.  

Welche Maßnahmen sollten Unternehmen ergreifen, um sich auf einen potenziellen Malware-Angriff vorzubereiten? 

Die Vorbeugung von Malware erfordert die Akzeptanz, dass kein Malware-Angriff zu 100 % verhindert werden kann. Malware-Dateien, darunter Viren, Spam und Trojaner, sind nach wie vor ein fester Bestandteil von über einer Milliarde bösartiger Nachrichten, die Hacker täglich weltweit versenden. Microsoft 365, Google Workstation und E-Mail-Dienstanbieter sind in der Lage, einen Teil dieser bösartigen Nachrichten erfolgreich zu blockieren.  

Schließlich gelangen diese bösartigen Nachrichten in die E-Mail-Postfächer von Menschen.  

Da ein Großteil dieser bösartigen E-Mails die meisten Cybersicherheitssysteme umgeht, müssen Unternehmen mehrere Ebenen von Anti-Malware-Kontrollen der nächsten Generation, einschließlich Sicherheitsbewusstsein und Angriffssimulationen, in ihre Malware-Abwehrstrategie integrieren.  

Ausblick auf eine Defense-in-Depth-Strategie  

Um Malware zu stoppen, sind nicht nur eine, sondern mehrere Ebenen von Cybersicherheitslösungen erforderlich. Malware-Angriffe erfolgen über mehrere Kanäle, nicht nur per E-Mail oder SMS. Ein weiterer Angriffsvektor ist das Social Engineering, bei dem Hacker ihre Opfer über soziale Kanäle wie Facebook und LinkedIn kontaktieren. Diese Köder beinhalten beispielsweise das Klicken auf bösartige Links, den Zugriff auf Ihre Anmeldedaten oder die Bitte um ein Treffen mit einem CEO oder einer hochrangigen Führungskraft.  

Unternehmen, die der NIST-800-53-Architektur für Defense-in-Depth folgen, profitieren von einer bewährten Architektur, um Angriffe über verschiedene Kanäle zu stoppen. Dazu zählen Websites, hostbasierte Anwendungen, Endgeräte und Angriffe auf Benutzerpasswörter.  

Die Defense-in-Depth-Architektur fördert die Integration von Sicherheitskomponenten wie Firewalls, IPS, Verschlüsselung, Multi-Faktor-Authentifizierung, E-Mail-Sicherheit und Endgerätesicherheit. Die Komponenten arbeiten dabei mit minimaler Duplizierung zusammen. Das NIST veröffentlicht alle paar Jahre ein Update, um die notwendigen architektonischen Änderungen zu berücksichtigen. Zu den jüngsten Änderungen gehören die Einführung von künstlicher Intelligenz (KI) und maschinellem Lernen (ML), der Einsatz von Managed Detection and Response (MDR) und die Notwendigkeit einer besseren kontinuierlichen Überwachung.  

Erweiterte E-Mail-Sicherheit durch KI ermöglichen 

Microsoft 365 und Google Workstation für E-Mail-Dienste bieten Unternehmen erweiterte E-Mail-Sicherheit durch KI. Dazu stehen ihnen Anti-Malware-Tools innerhalb dieser Angebote zur Verfügung. Dennoch ist der Einsatz zusätzlicher E-Mail-Sicherheitsschichten von Anbietern wie Trustifi, Abnormal Security und Mimecast erforderlich, um die Anzahl der Malware zu reduzieren, die die Benutzerkommunikation ausnutzt. Diese Anbieter haben Künstliche Intelligenz erfolgreich in die Verteidigungsschichten der E-Mail-Sicherheit integriert. 

Schulung des Sicherheitsbewusstseins und Simulation von Angriffen

Unternehmen, die die Ausbreitung von Malware-Angriffen verhindern wollen, sollten auch die Schulung der Endbenutzer in Betracht ziehen, um das Risiko zu verringern. Durch eine bessere Kenntnis der Benutzer über die Erkennung von Malware in E-Mails, SMS-Nachrichten und Social-Engineering-Angriffen kann eine Verbreitung von Malware verhindert werden.

Der erste Schritt besteht darin, dass die Benutzer lernen, auf die Kopfzeilen von E-Mails zu achten, einen betrügerischen E-Mail-Anhang zu erkennen oder nicht auf bösartige Links zu klicken. Durch Schulungen zum Sicherheitsbewusstsein wird den Benutzern zudem vermittelt, wie sie sich verhalten sollten, wenn sie eine verdächtige E-Mail oder Datei von einer unbekannten Quelle erhalten. Die von SecOps gesponserten Schulungen vermitteln den Teilnehmern grundlegende Kenntnisse über verfügbare Tools und deren Bedeutung für die Reduzierung von Angriffen.  

Ein weiteres wichtiges Instrument, das von Unternehmen eingesetzt wird, ist die Simulation von Angriffen. Im Rahmen von Angriffssimulationen versenden SecOps-Teams verdächtige E-Mails mit Malware-Dateien an die Benutzergemeinschaft. Das Ziel besteht darin, mit diesem Tool zu messen, wie viele Benutzer entweder auf die Phishing-E-Mail geantwortet, die Malware-Datei angeklickt und heruntergeladen oder auf den Anhang geklickt haben. Auf Basis der Ergebnisse der Angriffssimulation bestimmt SecOps, welche Benutzer zusätzliche Schulungen benötigen, und belohnt diejenigen, die die verschiedenen Malware-Angriffe erfolgreich abwehren.  

Warum sollten Investitionen in die Endpunktsicherheit kein nachträglicher Gedanke sein? 

Die adaptive Endpunktkontrolle stellt eines der wichtigsten Instrumente zur Prävention von Cyberangriffen dar, in das Unternehmen investieren müssen. Die meisten Schwachstellen-Hacker konzentrieren ihre Angriffsvektoren kontinuierlich auf Endgeräte, die die wichtigste Angriffsfläche in jedem Unternehmen darstellen. Mobile Geräte, Tablets, PCs, Macs und intelligente Geräte sind zunehmend Ziele von Hackern. 

Durch Ausnutzung eines einzelnen Endgeräts ist es Hackern möglich, das Netzwerk ihres Opfers lateral auszudehnen. Zu den Endgeräten zählen Betriebssysteme, lokal installierte Anwendungen sowie verschiedene Browser, die für den Zugriff auf SaaS-basierte Anwendungen erforderlich sind. Eine nicht aktuelle Sicherheitssoftware birgt das Risiko, dass jede dieser Komponenten von Hackern ausgenutzt wird. 

Endpunkt-Sicherheitslösungen bieten einen proaktiven Schutz, insbesondere wenn die Geräte nicht mit den verschiedenen Patches und Updates Schritt halten. Die Lösung umfasst mehrere Präventionsschichten, darunter Anti-Malware, Anti-Spam und Anti-Virus. Dadurch können Versuche der Datenexfiltration durch Schurken zuverlässig verhindert werden.  

Welchen Stellenwert haben Managed Detection und Response für eine Anti-Malware-Strategie? 

Die Entwicklung einer effektiven Strategie zur Abwehr von Malware-Angriffen erfordert die Bereitstellung geeigneter Tools sowie die Einstellung von erfahrenen SecOps-Ingenieuren, die für die Bereitstellung, Wartung und Reaktion auf Vorfälle zuständig sind. Bei einer Defense-in-Depth-Strategie wie NIST 800 wird die Notwendigkeit erkannt, entweder erfahrene SecOps-Ingenieure einzustellen oder eine Partnerschaft mit MDR-Anbietern wie ForeNova in Betracht zu ziehen.

ForeNova verfügt über langjährige Erfahrung in den Bereichen Malware-Erkennung, -Prävention und -Beseitigung. Unternehmen können dadurch ihr Risiko für den Compliance-Status verringern, indem sie verschiedene kosteneffektive Services in Anspruch nehmen.  

Unternehmen erkennen den Bedarf an diesen Tools und wenden sich an Anbieter von Managed Detection and Response (MDR) wie ForeNova, um Unterstützung zu erhalten. ForeNova, ein in der EU ansässiger MDR-Anbieter, stellt seinen Kunden mehrere Ebenen der Malware-Prävention zur Verfügung. Dazu zählen die Überwachung, Erkennung und Reaktion auf Malware-Angriffe durch seine fortschrittlichen automatisierten Incident-Response-Dienste, sein verwaltetes Security Information Event Management (SIEM) und seine Endpunkt-Sicherheitslösungen.  

Der 24×7-Service von ForeNova unterstützt Unternehmen bei der Einhaltung der EU-Datenschutzvorschriften, einschließlich DORA, NIS2 und GPDR, durch einen umfassenden und kontinuierlichen Schutz. Für Unternehmen, die eine Cyber-Versicherung abschließen möchten, ist dieser Service mittlerweile eine Voraussetzung.  

Immer up to date!

Abonnieren Sie unseren Newsletter und erhalten Sie wertvolle Branchen-Insights, Produkt-Updates und aktuelle Analysen von ForeNova direkt in Ihr Postfach.

Wir verwenden Brevo als unsere Marketing-Plattform. Indem Sie das Formular absenden, erklären Sie sich einverstanden, dass die von Ihnen angegebenen persönlichen Informationen an Brevo zur Bearbeitung übertragen werden, gemäß den Datenschutzrichtlinien von Brevo.