Das Jahr 2024 war geprägt von noch nie dagewesenen Herausforderungen und Fortschritten im Bereich der Cybersicherheit. Von groß angelegten Ransomware-Angriffen über die Entwicklung von Tools zum Scannen von Sicherheitslücken bis hin zu den Auswirkungen von Googles Änderungen bei Werbeblockern.
Erfahren Sie mehr über unsere Top 10 der meistgelesenen Cybersecurity-Blogs für 2024:
2024 erlebte einige der größten Ransomware-Angriffe in der Geschichte, die verschiedene Branchen weltweit betrafen. Diese Angriffe unterstrichen die dringende Notwendigkeit robuster Cybersicherheitsmaßnahmen und proaktiver Verteidigungsstrategien, um finanzielle und betriebliche Auswirkungen zu mindern.
Das Jahr brachte bedeutende Fortschritte bei Schwachstellenscanning-Tools, sowohl kostenlose als auch kostenpflichtige. Diese Tools wurden für Organisationen unerlässlich, um Sicherheitslücken zu identifizieren und zu beheben und so einen besseren Schutz vor Cyberbedrohungen zu gewährleisten.
Googles Entscheidung, Manifest-V2-Erweiterungen auslaufen zu lassen, markierte das Ende beliebter Ad-Blocker in Chrome. Diese Änderung hatte erhebliche Auswirkungen auf die Privatsphäre und das Surferlebnis der Nutzer und veranlasste viele, alternative Browser zu suchen, die weiterhin Ad-Blocking unterstützen.
Unternehmen in Deutschland, Österreich und der Schweiz (DACH-Region) standen vor einzigartigen Cybersicherheitsherausforderungen. Managed Security Services spielten eine entscheidende Rolle dabei, diesen Unternehmen zu helfen, sich gegen Cyberbedrohungen zu schützen und regionale Vorschriften einzuhalten.
Der Einsatz von OSINT-Tools gewann 2024 an Bedeutung und lieferte wertvolle Einblicke für Cybersicherheit, Journalismus und Strafverfolgung. Diese Tools halfen dabei, öffentlich zugängliche Informationen zu sammeln und zu analysieren und so die Ermittlungsfähigkeiten zu verbessern.
Die Grenzen von Endpoint Detection and Response (EDR) wurden deutlich, während Managed Detection and Response (MDR) als umfassende Lösung hervorging. MDR-BOT: proaktive Cybersicherheitsmaßnahmen, kontinuierliche Überwachung und automatisierte Incident-Response.
Automobilzulieferer konzentrierten sich auf die Erreichung der TISAX®-Compliance, wobei MDR-Dienste eine Schlüsselrolle spielten. Die TISAX-Zertifizierung wurde für Zulieferer unerlässlich, um sich auf dem Markt abzuheben und kontinuierliche Cybersicherheitsmaßnahmen sicherzustellen.
TISAX® ist eine eingetragene Marke der ENX Association und übernimmt keine Verantwortung für den Inhalt der von ForeNova Technologies B.V. angebotenen Dienste.
Deutsche Gesundheitseinrichtungen standen vor Herausforderungen im IT-Personalbereich, die durch MDR-Lösungen angegangen wurden. Diese Lösungen boten fortschrittliche Cybersicherheitstools und automatisierte Incident-Response, um trotz Personalmangels eine robuste Sicherheit zu gewährleisten.
Deutsche Krankenhäuser mussten die KRITIS-Anforderungen und B3S-Standards einhalten, um kritische Infrastrukturen zu schützen. Die Einhaltung dieser strengen Cybersicherheitsmaßnahmen war notwendig, um die Sicherheit und den Schutz der Gesundheitsdienste zu gewährleisten.
Das NIST-Cybersicherheits-Framework gewann für EU-Unternehmen an Bedeutung und half ihnen, Cybersicherheitsrisiken zu managen und zu reduzieren. Die Kernfunktionen des Frameworks boten einen strukturierten Ansatz zur Verbesserung der organisatorischen Sicherheit.
Bleiben Sie zu Beginn des neuen Jahres informiert und vorbereitet – mit Erkenntnissen, die Ihnen helfen können, sich in der Welt der Cybersicherheit zurechtzufinden.
Hacker konzentrierten sich im Jahr 2024 auf Ransomware, was zu einem Anstieg der Lösegeldforderungen führte. „Allein in der ersten Hälfte des Jahres 2024 wurden weltweit fast 439 Millionen Dollar an Ransomware-Betreiber gezahlt, und es wird erwartet, dass sich diese Zahl bis Ende des Jahres verdoppeln wird.“
Die Verhinderung von Ransomware beginnt mit der Überwachung aller kritischen Unternehmenshosts, Anwendungen, Geräte und Datenbanken auf verdächtige Aktivitäten. Durch die Nutzung der Managed Detection and Response (MDR)-Services von ForeNova erhielt das Unternehmen einen Partner, der Experte darin ist, sehr frühe Anzeichen von Ransomware zu erkennen und die automatisierte Reaktion auf Vorfälle zu nutzen, um den Angriff einzudämmen, bevor er sich lateral ausbreitet.
Möchten Sie mehr über den NovaMDR-Service von ForeNova erfahren?
Klicken Sie hier, um eine Demo dieses unglaublichen Dienstes zu vereinbaren.
Was waren die wichtigsten Ransomware-Angriffe im Jahr 2024 weltweit?
Globale Finanzinstitute, nationale Gesundheitsdienstleister und lokale Hersteller wurden im Jahr 2024 Opfer von Ransomware. Hacker nutzten auch Schwachstellen in DeFi– und Smart-Contract-Plattformen durch E-Mail-Phishing aus, um Ransomware in die Hosts einzubetten und das Blockchain-Sicherheitsmodell zu beeinträchtigen,
Ein weiterer signifikanter Beitrag zum Anstieg von Ransomware im Jahr 2024 bestand darin, dass Hacker verstärkt auf künstliche Intelligenz (KI) und maschinelles Lernen (ML) setzten. Hacker nutzten KI, um gut durchdachte E-Mail-Phishing-Angriffe zu erstellen, die zum Diebstahl von Zugangsdaten, zur Einbettung von Malware auf Host-Rechnern und zur Datenexfiltration führten.
Im Jahr 2024 gab es weltweit weiterhin viele Ransomware-Angriffe, wobei der durchschnittliche Lösegeldbetrag pro Vorfall und die Gesamtzahlung deutlich anstiegen.
1. VOSSKO – Deutsche Lebensmittelverarbeitung
VOSSKO wurde mit Ransomware angegriffen, die seine internen Systeme und Datenbanken verschlüsselte. Obwohl einige betriebliche Abläufe gestört wurden, konnten die betroffenen technischen Systeme und die Produktion wiederhergestellt werden.
Nach dem Vorfall arbeiteten das interne IT-Team und mehrere externe Experten zusammen, um die Situation zu bewältigen. Kurze Zeit später beteiligten sich auch die Polizei und das Landeskriminalamt, IT-Spezialisten und Forensiker an der Untersuchung des Angriffs.
2. Japanischer Hafen von Nagoya
„Der Ransomware-Angriff auf Japans verkehrsreichsten Hafen verschlüsselte wichtige Daten, störte den Betrieb und hatte schwerwiegende Auswirkungen auf den Frachtumschlag und die Zollabwicklung, was zu Verzögerungen bei der Verschiffung und zu einer Auswirkung auf den internationalen Handel führte.“
Auch dieser Hafen war 2013 Opfer eines ähnlichen Cyberangriffs.
3. CDK – nordamerikanische Autohäuser
„CDK Global, ein Hauptanbieter von Software für nordamerikanische Autohäuser, wurde von einem BlackSuit-Ransomware-Angriff getroffen, der die Autohäuser zwang, auf manuelle Verkaufsprozesse zurückzugreifen.
Dieser Ransomware-Angriff hatte Auswirkungen auf Registrierungen und Transaktionen sowie auf die Offenlegung von Kundeninformationen, einschließlich Adressen, Sozialversicherungsnummern und Finanzdaten. Der Angriff kostete Händler im ganzen Land Millionen an entgangenen Autoverkäufen sowie zahlreiche Klagen von Händlern gegen CDK.
Letztendlich zahlte CDK Global ein Lösegeld in Höhe von 25 Millionen Dollar in Kryptowährung, um Zugang zu ihren Dateien zu erhalten.
4. Nationales Datenzentrum Indonesiens
„Die Ransomware-Gruppe Brain Cipher griff das Nationale Datenzentrum Indonesiens an und unterbrach wichtige Regierungsdienste, darunter die Bearbeitung der Einwanderung am Flughafen.
Der Vorfall verschlüsselte sensible Daten und legte den Betrieb lahm, was die Anfälligkeit der nationalen Infrastruktur für fortschrittliche Cyber-Bedrohungen verdeutlicht. Indonesien ist, wie andere Entwicklungsländer auch, weiterhin ein Ziel globaler Hacker. Diese Entwicklungsländer tun sich nach wie vor schwer damit, ihre nationalen und lokalen Computersysteme mit aktuellen Cybersicherheitstools aufzurüsten.
5.Latitude Finanzdienstleistungen – Australien
„Angreifer stahlen 14 Millionen Datensätze von Latitude Financial, darunter auch sensible Daten.“
Das Unternehmen weigerte sich gemäß den australischen Richtlinien, das Lösegeld zu zahlen, da es der Meinung war, dass dies keine Garantie für die Wiederherstellung der Daten bietet und zu weiteren Angriffen führen könnte. Das Unternehmen konzentrierte sich auf die Wiederherstellung der Systeme, die Kontaktaufnahme mit den Kunden und die Verbesserung der Cybersicherheit. Latitude konnte seine Daten wiederherstellen, ohne das Lösegeld bezahlen zu müssen.
Die gemeinnützige Organisation Easter Seals, die Waisenkinder unterstützt, wurde von Ransomware angegriffen, die sensible Dateien wie Fotos und medizinische Daten von Kindern verschlüsselte. Die Angreifer forderten zunächst ein hohes Lösegeld, reduzierten es jedoch, als sie erfuhren, dass die Organisation gemeinnützig ist.
7. Britisches Militär
„Cyberkriminelle drangen in das Gehaltsabrechnungssystem des britischen Verteidigungsministeriums ein und kompromittierten die sensiblen persönlichen Daten von 270.000 aktuellen und ehemaligen Militärangehörigen.“ Ähnlich wie bei den Angriffen auf das Datenbanksystem zur Sicherheitsüberprüfung in den Vereinigten Staaten wurden auch bei diesem Angriff die Privatadressen, Ausweisnummern und andere Informationen der britischen Militärangehörigen offengelegt.
Welche Länder waren im Jahr 2024 am stärksten von Ransomware-Angriffen betroffen?
Ransomware ist ein globales Problem der Cybersicherheit. Mehrere Länder melden weiterhin eine Zunahme von Ransomware-Angriffen. Hier ist eine Aufschlüsselung der Länder, die im Jahr 2024 mit den meisten Ransomware-Angriffen konfrontiert waren.
„Im Jahr 2024 verzeichnete Europa einen Anstieg der Ransomware-Angriffe um 64 % im Vergleich zum Vorjahr, gefolgt von Afrika mit 18 %, während Nordamerika mit 59 % am stärksten betroffen ist.“
Deutschland
„Der BSI-Bericht zeigt kritische Trends bei der Cybersicherheit in Deutschland auf.“ „Zwischen Mitte 2023 und Mitte 2024 wurden täglich durchschnittlich 309.000 neue Malware-Varianten gefunden, das sind 26 Prozent mehr als im Vorjahr.“
Frankreich
Im Jahr 2024 waren 74% der Unternehmen in Frankreich mit einem Cyberangriff konfrontiert, 11 % weniger als im Vorjahr. Im Jahr 2023 stellten 97 % der Betroffenen ihre verschlüsselten Daten wieder her.
Italien
Nach den Daten von Disline, die auf dem Bericht Clusit 2024 basieren, gab es in Italien im Jahr 2024 viele Ransomware-Angriffe. Es gab 310 schwere Angriffe, was einem Anstieg von 65 % im Vergleich zu 2022 entspricht und 11 % der weltweiten Angriffe ausmacht.
Die wichtigsten Punkte zu Ransomware-Angriffen in Italien im Jahr 2024:
Die Gesamtzahl der schweren Angriffe: 310
Prozentsatz der weltweiten Angriffe: 11%
Anstieg im Vergleich zu 2022: 65%.
Afrika
Ransomware und digitale Erpressung sind auf dem Vormarsch, wobei mehr als die Hälfte der afrikanischen Mitgliedsländer Angriffe auf ihre kritischen Infrastrukturen melden.
„Im ersten Quartal 2023 war jede 15. Organisation in Afrika wöchentlich von einem Ransomware-Angriff betroffen.“ Dies ist sogar höher als der weltweite wöchentliche Durchschnitt.
Die afrikanischen Mitgliedsländer haben positive Schritte unternommen, um ihre Widerstandsfähigkeit gegenüber Ransomware-Angriffen zu verbessern. Dennoch gibt es nach wie vor Probleme, vor allem bei der Meldung von Angriffen und der Zahlung von Lösegeld.
Welche Branchen waren im Jahr 2024 am stärksten von Ransomware betroffen?
Ransomware hat Auswirkungen auf alle Branchen weltweit. Hier sind die fünf Branchen, die am stärksten von Ransomware betroffen sind.
1. Regierung
Im Jahr 2024 waren Regierungsbehörden das Hauptziel von Ransomware-Angriffen, oft aufgrund von Bedrohungen durch Nationalstaaten oder aufgrund der sensiblen Daten, die sie verwalten. Da sie wichtige Dienstleistungen für Gemeinden und Regierungen erbringen, können Störungen in diesem Sektor die öffentliche und nationale Sicherheit erheblich beeinträchtigen.
2. Gesundheitswesen
„Im Jahr 2024 waren Organisationen des Gesundheitswesens mehr als 240 Angriffen ausgesetzt und zahlten häufig 111 % des geforderten Lösegelds.“
In diesem Sektor stieg die Zahl der Angriffe von 60% auf 67%, obwohl die Branche zwischen 2020 und 2025 fast 125 Milliarden US-Dollar für Abwehrmaßnahmen im Bereich der Cybersicherheit ausgibt.
3. Bildung
„Der Bildungssektor hat einen signifikanten Anstieg der Ransomware-Angriffe erlebt, mit einem Anstieg von 70% im Jahr 2023.“ Im Jahr 2024 bleibt er mit insgesamt 195 Angriffen ein Top-Ziel, was einen Anstieg von 105 % gegen K-12- und Hochschulbildung beinhaltet.
4. Herstellung
Die Herstellung war mit über 160 Angriffen konfrontiert, wobei 67 % der Angreifer die Lösegeldzahlungen herunterhandeln konnten. Bei 74 % dieser Angriffe wurden jedoch Daten verschlüsselt.
5. Energie
Der Energiesektor ist für die nationale Infrastruktur unverzichtbar und damit ein hochwertiges Ziel, das 35 Angriffe erlebt hat, die 67% aller Ransomware-Vorfälle seit 2023 ausmachen.
Welche Auswirkungen hat Ransomware-as-a-Service (RaaS) im Jahr 2024?
Wie beim IT-Outsourcing werden Hacker Ransomware-as-a-Service (RaaS)-Anbieter nutzen, um ihre Angriffe durchzuführen. Sie werden für diese Dienste mit Kryptowährungen bezahlen. Viele RaaS standen hinter vielen der Top-Angriffe im Jahr 2024. LockBit, Darkside, REvil, Ryuk und Hive sind einige der weltweit führenden RaaS-Gangs. Sie waren für den Angriff auf die U.S. Colonial Pipeline, JBS USA, Microsoft und den Angriff auf die Regierung von Costa Rica verantwortlich.
Die Zukunft von Ransomware im Jahr 2025
Die geopolitische Landschaft des Jahres 2024 wird weiterhin von den bewaffneten Konflikten zwischen Russland und der Ukraine sowie Israel und der Hamas geprägt. Cyberkriminelle nutzen diese Situationen aus und verursachen erhebliche internationale Auswirkungen. Diese Konflikte haben den Cyberspace in ein Schlachtfeld verwandelt, in dem Cyber-Taktiken mit traditionellen militärischen Aktionen verschmelzen, die Spannungen verschärfen und den Schaden vergrößern.
Im Russland-Ukraine-Krieg wurden hybride Techniken eingesetzt, wobei beide Seiten Hacktivismus und Cyberangriffe einsetzten, um geopolitische Ergebnisse zu erzielen. Pro-russische und pro-ukrainische Gruppen haben Regierungen, Unternehmen und Einzelpersonen angegriffen, die ihre Gegner unterstützen.
Welche Rolle spielt der MDR bei der Bewältigung des RaaS-Anstiegs im Jahr 2025?
Globale, regionale und lokale Organisationen haben unabhängig von der Branche viel gemeinsam. Sie alle werden Opfer von Ransomware, teilweise aufgrund eines Mangels an qualifizierten Cybersecurity-Technikern. MDR-Anbieter wie ForeNova bieten verschiedene Security Operations (SecOps)-Serviceangebote an, um diese Organisationen bei mehreren wichtigen Funktionen zu unterstützen:
24×7 kontinuierliche Überwachung
Automatisierte Reaktion auf Vorfälle mit Integration von Drittanbietern
Unterstützung bei der Compliance-Berichterstattung
Zukunftssicherheit durch kontinuierliche Investitionen in neue Tools und Funktionen
Eine weitere Herausforderung für diese Unternehmen ist die Bereitstellung nachhaltiger Budgets zur Bewältigung der wachsenden Zahl von Cyberangriffen. MDR-Angebote sind kosteneffektiv und entlasten durch ihr Servicemodell zahlreiche Kapitalausgaben.
Warum ForeNova wählen?
Erfahrung mit verschiedenen Branchen und globalen Bedrohungen, einschließlich Ransomware, Phishing und Diebstahl von Zugangsdaten. NovaMDR von ForeNova bietet Dienstleistungen in der gesamten Europäischen Union (EU) und an anderen geografischen Standorten an.
Möchten Sie mehr über NovaMDR erfahren? Klicken Sie hier, um noch heute ein erstes Beratungsgespräch zu vereinbaren!
Die Cybersicherheit gehört zu den zehn wichtigsten globalen Problemen, die im Bericht des Weltwirtschaftsforums (WEF) über die globalen Gefahren 2023 aufgeführt sind und in Zukunft auftreten werden. Unternehmen müssen der Computernetzwerkverteidigung (CND) oberste Priorität einräumen, da die Kosten der Cyberkriminalität bis zum Jahr 2025 voraussichtlich unglaubliche 10,5 Billionen Dollar pro Jahr erreichen werden und dazu beitragen werden, Vermögenswerte zu sichern und effektive Unternehmensabläufe in einer digitalen Umgebung aufrechtzuerhalten, die noch gefährlicher ist.
Die Verteidigung von Computernetzwerken (Computer Network Defense, CND) ist eine Computernetzwerkinfrastruktur, die unerwünschte Zugriffe verhindern und die Computernetzwerke, ‐systeme und ‐daten einer Organisation vor Cyberangriffen schützen soll. Sie kann auch als eine Reihe von Techniken, Strategien und Technologien zur Erkennung, Verhinderung und Reaktion auf Cyberangriffe definiert werden. Firewalls, Intrusion-Detection-Systeme, Zugangskontrolle, Verschlüsselung und andere CND-Komponenten sind von entscheidender Bedeutung.
Warum brauchen Unternehmen Computer Network Defense?
In der heutigen digitalen Umgebung sind Unternehmen mit einer zunehmenden Vielfalt von Cyber-Bedrohungen wie DDoS-Angriffen und Ransomware konfrontiert. Computer Network Defense (CND) ist unerlässlich, um sich in dieser gefährlichen Umgebung zurechtzufinden. Unternehmen, die der CND und der Cybersicherheit Priorität einräumen, können dies erreichen:
Ein effektives Risikomanagement beinhaltet die proaktive Erkennung, Analyse und Abschwächung von Cybergefahren.
Schutz sensibler Daten: Schutz wichtiger Informationen vor illegalem Zugriff und Verstößen.
Einhaltung gesetzlicher Vorschriften: Einhaltung von Industriestandards bei gleichzeitiger Vermeidung von rechtlichen Schwierigkeiten.
Reputationsmanagement: Aufrechterhaltung des Kundenvertrauens und der Glaubwürdigkeit des Unternehmens.
Geschäftskontinuität: Verhinderung von Betriebsunterbrechungen und schnelle Wiederherstellung nach Zwischenfällen.
Kosteneinsparungen: Verringerung der durch Cyberangriffe und Sanierungsmaßnahmen verursachten finanziellen Verluste.
Schutz kritischer Infrastrukturen: Schutz wichtiger Systeme und Dienste vor Angriffen.
Schlüsselkonzepte der Computer Network Defense
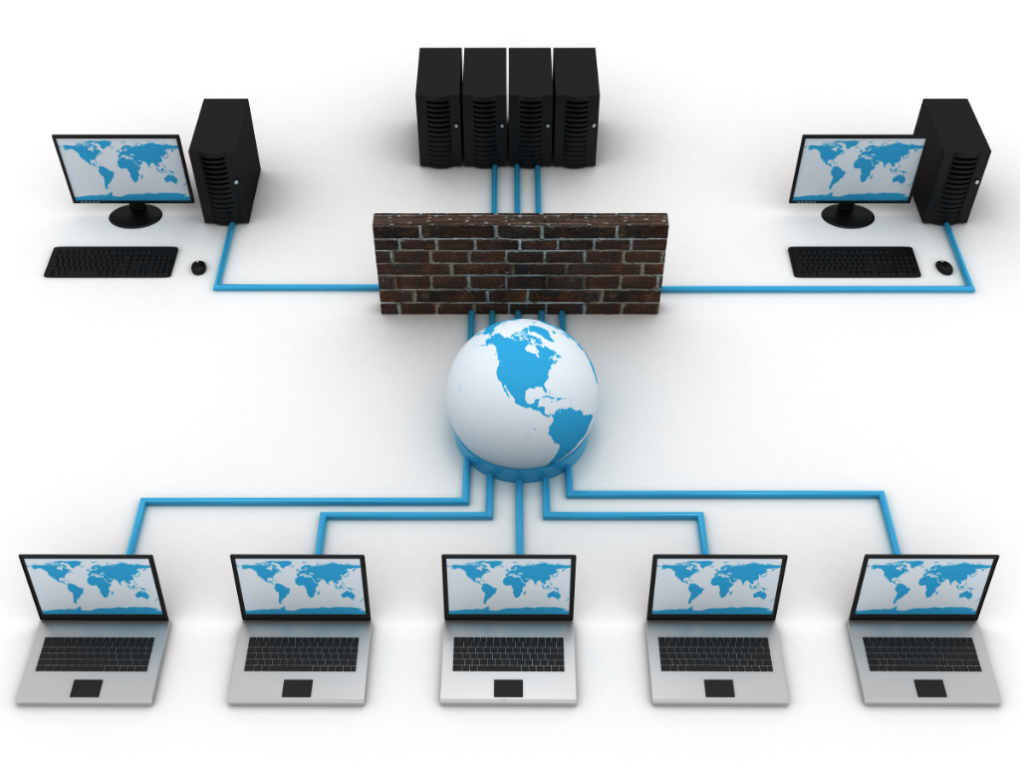
Firewall
Eine Firewall ist eine Cybersicherheitstechnologie, die mithilfe festgelegter Sicherheitsregeln den ein- und ausgehenden Netzwerkverkehr überwacht und einschränkt und so die Netzwerksicherheit zwischen vertrauenswürdigen und nicht vertrauenswürdigen Netzwerken schützt.
Intrusion Detection Systems (IDS)
Ein Intrusion Detection System erkennt und identifiziert Cyber-Bedrohungen. Durch die Überwachung des Netzwerkverkehrs oder der Systeme können verdächtiges Verhalten, Richtlinienverstöße und potenzielle Bedrohungen erkannt und Administratoren benachrichtigt werden.
Schwachstellenmanagement
Schwachstellenmanagement ist eine proaktive Methode, die zwei Zwecken dient: Durchführung regelmäßiger Sicherheitsaudits, um Netzwerke auf Schwachstellen zu überprüfen, sowie Patches und Upgrades für Software und Systeme zum Schutz vor bekannten Fehlern. Diese Strategie schützt die digitalen Ressourcen des Unternehmens und gewährleistet gleichzeitig die allgemeine Sicherheitslage.
Endpunktsicherheit
Ein Endpunkt ist jedes Gerät, das mit einem Computernetzwerk verbunden ist. Endpunktsicherheit, auch bekannt als Endpunktschutz, ist eine Methode zur Sicherung von Computernetzwerken durch die Gewährleistung der Konnektivität von Endpunktgeräten oder Endbenutzergeräten wie Laptops, Telefonen und anderen drahtlosen Geräten.
Zugriffskontrolle
Die Zugriffskontrolle ist eine Komponente, die Regeln durchsetzt, die festlegen, welcher Datenverkehr auf der Grundlage von IP-Adresse, Port und Protokoll auf bestimmte Systeme oder Quellen zugreifen darf und welcher nicht. Durch den Einsatz effektiver Zugangskontrollsysteme können Unternehmen sensible Informationen schützen und die Datensicherheit gewährleisten.
Incident Response (IR)
Incident Response ist ein strenger Prozess zur Erkennung, Behebung und Bewältigung der Folgen eines Angriffs oder einer Sicherheitsverletzung. Eine nützliche IR kann Unternehmen helfen, den Schaden zu begrenzen.
Security Information and Event Management (SIEM)
Security Information und Event Management ist ein umfassender Ansatz für die Cybersicherheit, der Sicherheitsinformationsverwaltung (SIM) und Sicherheitsereignisverwaltung (SEM) in eine einheitliche Lösung einbezieht. SIEM dient zwei Zwecken: Zum einen werden potenzielle Sicherheitsprobleme durch das Sammeln und Analysieren von Protokollen von verschiedenen Netzwerkgeräten aufgedeckt. Der andere ist die Identifizierung von Mustern und Korrelationen in Protokolldaten, die auf ein Sicherheitsproblem hinweisen könnten.
Wie funktioniert Computer Network Defense?
Computer Network Defense (CND) setzt eine mehrstufige Strategie ein, um Netzwerke vor einer Vielzahl von Cyberangriffen zu schützen.
Sie beginnt mit einer ständigen Überwachung, um mögliche Bedrohungen in Echtzeit zu erkennen und zu identifizieren. Durch regelmäßiges Scannen und die sofortige Bereitstellung von Updates werden Schwachstellen behoben, um eine Ausnutzung zu verhindern. Strenge Zugangsbeschränkungen garantieren, dass nur autorisierte Personen Zugang zu wichtigen Informationen haben. Die Datenverschlüsselung schützt die Informationen sowohl bei der Übertragung als auch im Ruhezustand. Im Falle eines Sicherheitsvorfalls reagiert CND schnell, um den Angriff einzudämmen und zu beheben, während der reguläre Betrieb wiederhergestellt wird. Auf diese Weise werden digitale Werte geschützt, die Kontinuität des Geschäftsbetriebs sichergestellt und die gesetzlichen Anforderungen durch kontinuierliche Überwachung und Entwicklung erfüllt.
Bewährte Praktiken für Computer Network Defense
Mehrschichtige Verteidigung Firewalls, Intrusion Detection Systeme und Verschlüsselung können Ihre Sicherheit verbessern.
Regelmäßige Sicherheitsüberprüfungen Regelmäßige Überprüfungen helfen dabei, Probleme zu entdecken und zu beheben.
Verbesserte Authentifizierung MFA stellt sicher, dass nur autorisierte Benutzer auf wichtige Daten zugreifen können.
Kontinuierliche Netzwerküberwachung Überwachen Sie den Netzwerkverkehr kontinuierlich, um verdächtiges Verhalten schnell zu erkennen und zu beheben.
Warum ForeNova auswählen?
Mit den Managed Detection and Response (MDR) Services kann ForeNova Unternehmen dabei helfen, die Computer Network Defense (CND) zu verbessern, die Betriebskosten zu senken und die Einhaltung gesetzlicher Vorschriften zu gewährleisten. Diese Dienste bieten 24-Stunden-Überwachung, fachkundige Unterstützung bei der Cybersicherheit und fortschrittliche Bedrohungserkennung. Darüber hinaus bietet ForeNova fachkundige Unterstützung und Konformitätsberichte, um Unternehmen bei der Einhaltung gesetzlicher Vorschriften wie Tisax, NIS2 usw. zu unterstützen.
Möchten Sie weitere Informationen? Klicken Sie hier, um noch heute eine MDR-DEMO mit dem ForeNova-Team zu vereinbaren!
Unabhängig von der Größe eines Gesundheitsdienstleisters stellen Cyberbedrohungen nach wie vor eine finanzielle, emotionale und operative Belastung dar. In Ländern wie Deutschland stellt der Zugang zu qualifizierten Cybersecurity-Ingenieuren mit Erfahrung im Gesundheitswesen für die Anbieter weiterhin eine Herausforderung dar, da sie Schwierigkeiten haben, diese wertvollen Talente zu rekrutieren und zu halten, um mit dem Anstieg der globalen Bedrohungslandschaft fertig zu werden.
EineENISA-Studie ergab, dass das Gesundheitswesen auch die meisten software- oder hardwarebezogenen Vorfälle meldete. 80 % der Anbieter gaben an, dass über 61 % ihrer Sicherheitsvorfälle auf diese Schwachstellen zurückzuführen sind.
Die Managed-Detection-and-Response-Service-(MDR)-Angebote von ForeNova haben sich zu einem wichtigen Partner für das Gesundheitswesen in Deutschland entwickelt. Diese Angebote tragen dazu bei, die Kosten für den Sicherheitsbetrieb zu senken und das Risiko von Angriffen durch 24/7-Überwachung, automatische Reaktion auf Vorfälle und Compliance-Berichte zu verringern.
Die gute Nachricht ist, dass alle Gesundheitsdienstleister noch bis Ende des Jahres Zugang zu Fördermitteln aus Deutschland haben werden, um die Kosten für MDR-Dienste zu decken.
Sind Sie daran interessiert, mehr über das MDR-Angebot von ForeNova für die Gesundheitsbranche zu erfahren?
Die Anfang 2024 gestartete Initiative Cybernation Germany stellt ein bedeutendes nationales Engagement zur Verbesserung der Widerstandsfähigkeit, zur Entwicklung der deutschen Cybersicherheitskapazitäten und zur Reduzierung fortschrittlicher Bedrohungen dar.
Diese Initiative steht im Einklang mit der NIS-2-Richtlinie und dem Cyber Resilience Act (CRA), die beide wesentliche Cybersicherheitspraktiken und Meldepflichten für Organisationen vorschreiben.
Was sind die größten Herausforderungen für die Cybersicherheit im Gesundheitswesen in Deutschland?
Etwa 80 % der Organisationen im Gesundheitswesen verwenden mehr als zehn Sicherheitsprodukte und fortschrittliche Sicherheitslösungen, was die Identifizierung potenzieller Angriffe erschwert und das Risiko eines unbefugten Zugriffs auf sensible Daten oder des Einsatzes von Ransomware erhöht.
Wie die Gesundheitsdienstleister in den USA stehen auch diese Organisationen vor erheblichen Herausforderungen, darunter kostspielige Modernisierungen, ständige Änderungen der Vorschriften, Verstöße gegen medizinische Geräte, der Zugang zu erfahrenen Cybersecurity- und IT-Fachkräften sowie die kostspielige Einführung von künstlicher Intelligenz (AI) und maschinellem Lernen (ML).
Modernisierung
Deutsche Gesundheitsdienstleister geben Millionenbeträge für die Modernisierung elektronischer Krankenakten, den Betrieb von Apotheken und die Unterstützung älterer Menschen aus. Da es jedoch an finanziellen Mitteln und erfahrenen Ressourcen mangelt, führen viele Modernisierungsbemühungen zu Kostenüberschreitungen und schlechter Leistung.
Zusätzlich zu diesen Herausforderungen müssen Gesundheitsdienstleister auch noch veraltete medizinische Geräte, manuelle Prozesse im stationären Bereich, Laborwissenschaften und Rechnungsstellung unterstützen, was die Organisationen jedes Jahr mehr kostet. Wenn zwei Systeme über einen längeren Zeitraum parallel betrieben werden, ergeben sich auch mehr Möglichkeiten für Hacker, die verschiedenen Luftlöcher in den Unternehmenssystemen auszunutzen.
Aufrechterhaltung von Vorschriften
„Compliance-Vorschriften wie der Healthcare Insurance Portability and Accountability Act (HIPAA) regeln die medizinische Rechnungsstellung in der Branche, schützen Patientendaten und standardisieren elektronische Krankenakten.“
Wie bei allen neuen oder bestehenden Vorschriften gibt es auch hier Änderungen. Gesundheitsdienstleister stellen auch weiterhin HIPAA-konforme Mitarbeiter ein, die die Organisation bei anstehenden Änderungen des Compliance-Mandats unterstützen und beraten. Einige dieser Änderungen könnten zusätzliche Cybersecurity-Schutzfunktionen bedeuten, die die Arbeitsbelastung der bereits überlasteten Security-Operations (SecOps)-Teams noch erhöhen.
Laborwissenschaften
In den Laboratorien werden die meisten Blut- und Urintests durchgeführt. Aktualisierte Testergebnisse werden Teil der elektronischen Krankenakte des Patienten. Deutschland und andere Teile der Europäischen Union lagern ihre Bluttests und Laborarbeiten weiterhin an Dritte aus.
„Aufgrund des Gesetzes zur Modernisierung des Gesundheitswesens aus dem Jahr 2004 nutzen Krankenhäuser zunehmend eine weitere Form der Laborversorgung.“
Die Auslagerung von Laborarbeiten kann zwar dazu beitragen, die Betriebskosten von Gesundheitsdienstleistern zu senken, doch schafft dies zusätzliche Schwachstellen. Hacker werden Lieferketten und Drittanbieter ins Visier nehmen und nach ausnutzbaren Schwachstellen suchen. Cyberverletzungen durch Dritte sind in Deutschland und anderen Ländern nach wie vor ein Problem. Gesundheitsdienstleister könnten von einer Sicherheitsverletzung betroffen sein, weil ihre externen Laboranbieter angegriffen werden.
Was sind die wichtigsten Compliance-Vorgaben für das Gesundheitswesen in Deutschland?
Wie andere Mitgliedsstaaten hat auch Deutschland mehrere Compliance-Mandate, die es das ganze Jahr über erfüllen und aufrechterhalten muss. Wie viele Compliance- und Datenschutzvorgaben werden diese Vorgaben als Reaktion auf Cybersecurity-Ereignisse, einschließlich Datenschutzverletzungen, Unterbrechungen von Produktions- oder Prozessabläufen und Finanzbetrug zum Gesetz?
Insbesondere die Gesundheitsbranche war von mehreren Sicherheitsverletzungen betroffen, die zum Diebstahl von Krankenakten, zur Unterbrechung des Betriebs von medizinischen Geräten und zu finanzieller Erpressung führten.
Im Folgenden finden Sie eine Aufschlüsselung der drei wichtigsten Compliance-Vorschriften für alle Anbieter im Gesundheitswesen:
GDPR
„Die Datenschutz-Grundverordnung (GDPR) ist nach wie vor das Datenschutz- und Sicherheitsgesetz, das den Schutz und das Eigentum an personenbezogenen Daten regelt.“
Gesundheitsdienstleistern in Deutschland und der EU drohen bei einem Verstoß gegen die GDPR hohe Geldstrafen. Der Schutz personenbezogener Daten (PII) im Gesundheitswesen ist von entscheidender Bedeutung für Anbieter, die eine mögliche Geldstrafe in Höhe von 20 Millionen Euro vermeiden wollen.
NIS2
Die 2024 verabschiedete NIS2 verpflichtet alle EU-Mitgliedsstaaten, technische und betriebliche Cybersecurity-Kontrollen einzuführen. Die 2024 verabschiedete NIS2 verpflichtet alle EU-Mitgliedsstaaten, diese Cybersecurity-Kontrollen in allen Cloud-Instanzen, Rechenzentren, Online-Websites, E-Commerce, Suchmaschinen und Social-Networking-Plattformen zu implementieren. NIS 2 definiert auch Standards für die Risikoanalyse, den Umgang mit Zwischenfällen, die Geschäftskontinuität, die Sicherheit der Lieferkette, die grundlegenden Stufen der Cyberhygiene, die Datenverschlüsselung, die Schulung des Sicherheitsbewusstseins und die Multi-Faktor-Authentifizierung.
„Gemäß der NIS-Richtlinie müssen EU-Gesundheitsorganisationen die nationalen Behörden über Vorfälle im Bereich der Cybersicherheit informieren, die erhebliche Auswirkungen auf ihr Land haben. Die EU-Gesundheitsorganisationen sammeln, anonymisieren und aggregieren jedes Jahr zusammenfassende Berichte über diese Vorfälle.“
HIPAA
Die HIPAA-Zertifizierung in Deutschland verpflichtet dazu, die Vertraulichkeit, Integrität und Verfügbarkeit geschützter Gesundheitsinformationen (PHI) im Gesundheitswesen zu gewährleisten.
In Deutschlands vielfältigem Gesundheitsumfeld, das Krankenhäuser, Kliniken, Versicherer und Drittanbieter umfasst, bietet die HIPAA-Compliance einen umfassenden Rahmen für den Schutz von Patientendaten.
PDSG
„The Patient Data Protection (PDSG) Act enables digital tools like e-prescriptions and electronic patient files while regulating health data protection.“ „The telematics infrastructure connects all healthcare participants through digital health applications, including doctors, hospitals, pharmacies and insurers.“
Die Geschichte der Ransomware-Angriffe
Ransomware stellt eine erhebliche Bedrohung für den Gesundheitssektor dar (54 %), sowohl in Bezug auf Vorfälle als auch auf die Auswirkungen – ein Trend, der wahrscheinlich anhalten wird. Bei 43 % der Ransomware-Vorfälle handelt es sich um Datenschutzverletzungen oder Datendiebstahl, wobei es häufig auch zu Unterbrechungen kommt.
Ransomware ist nach wie vor ein großes Problem für Unternehmen und Behörden, da die Zahl der Datenverluste nach Angriffen steigt. Allerdings zahlen weniger Opfer Lösegeld. LockBit ist mit 40 mutmaßlichen Opfern die aktivste Gruppe, die Deutschland angreift, gefolgt von BlackBasta und 8Base.
„Eine aktuelle ENISA-Studie zeigt, dass nur 27 % der befragten Organisationen im Gesundheitswesen ein spezielles Programm zur Abwehr von Ransomware implementiert haben, während 40 % eine Initiative zur Sensibilisierung von Nicht-IT-Personal für Sicherheitsfragen benötigen.“
„Darüber hinaus zeigen die Ergebnisse einer anderen Umfrage der NIS-Kooperationsgruppe, dass 95 % der Organisationen im Gesundheitswesen Schwierigkeiten bei der Durchführung von Risikobewertungen haben und 46 % noch nie eine Risikoanalyse durchgeführt haben.“
Diese Ergebnisse unterstreichen die dringende Notwendigkeit für Organisationen im Gesundheitswesen, Cyber-Hygiene-Praktiken zu implementieren, wie z. B. offline verschlüsselte Backups, Schulungsprogramme, Schwachstellenmanagement, robustere Authentifizierung und Pläne zur Reaktion auf Vorfälle.
„Die ENISA-Studie NIS Investment 2022 zeigt, dass die durchschnittlichen Kosten eines bedeutenden Sicherheitsvorfalls im Gesundheitswesen bei 300 000 Euro liegen.“
Reale Auswirkungen der Cybersicherheit auf die Patientenversorgung und die Bereitstellung von Dienstleistungen
Ascension Healthcare
Eduardo Conrado, Präsident von Ascension Healthcare, gab Einblicke in die gravierenden Auswirkungen von Ransomware-Angriffen.
„Die Krankenschwestern konnten an ihren Computerarbeitsplätzen keine Patientenakten einsehen und waren gezwungen, Backups in Papierform zu durchforsten… Die Bildgebungsteams konnten die neuesten Scans nicht schnell an die in den Operationssälen wartenden Chirurgen senden, und wir mussten uns auf Läufer verlassen, um die ausgedruckten Kopien der Scans in die Hände unserer Operationsteams zu bringen.“
Universitätsklinikum Düsseldorf
In einem BBC-Artikel aus dem Jahr 2020 wird über den ersten Fall berichtet, in dem der Tod eines Patienten direkt durch einen Cyberangriff verursacht wurde.
Ein Ransomware-Angriff in der Düsseldorfer Uniklinik legte mehrere medizinische Geräte lahm und verhinderte eine wichtige Behandlung. Das Krankenhaus verlegte den Patienten 19 Meilen weit weg, aber er starb tragischerweise auf dem Weg dorthin.
Die deutschen Staatsanwälte leiteten eine Untersuchung wegen Mordes ein, um zu prüfen, ob die Bedrohungsakteure wegen fahrlässiger Tötung haftbar gemacht werden können, was bei erfolgreicher Verfolgung einen Präzedenzfall schaffen könnte.
Warum ist der MDR-Service für das Gesundheitswesen für alle Anbieter von entscheidender Bedeutung?
Deutsche Gesundheitsdienstleister benötigen eine kontinuierliche 24 × 7 × 365-Überwachung all ihrer Cybersecurity-Schutzschichten, digitalen Ressourcen und EMR-Systeme. Gemäß der NIS2-Compliance müssen Gesundheitsdienstleister auch ein Sicherheitsteam beschäftigen, das in der Lage ist, alle Cyberangriffe auf ihre Organisationen zu erkennen, darauf zu reagieren und zu beheben. Die meisten Gesundheitsdienstleister, die sich um den Schutz der medizinischen Daten ihrer Patienten bemühen, nutzen die MDR-Dienste von Anbietern wie ForeNova.MDR-Services von ForeNova include several protection layers, all healthcare providers will benefiten :
Die MDR-Dienste von ForeNova umfassen mehrere Schutzschichten, von denen alle Gesundheitsdienstleister profitieren:
Endpunkt-Schutz
Netzwerk-Erkennung und -Reaktion
Automatisierte Reaktion auf Vorfälle
Zugang zu aktualisierten Playbooks und aktualisierten Compliance-Leitfäden
Eingebettet in unsere MDR-Dienste bietet ForeNova verschiedene Tools, die Gesundheitsdienstleistern bei der Überwachung, der Reaktion auf Vorfälle und der Erstellung von Compliance-Berichten helfen. ForeNova offers a complete 24x7x365service or hybrid engagement, including staff augmentation or after-hours coverage.
ForeNova bietet einen kompletten 24x7x365-Service oder ein hybrides Engagement, einschließlich Personalverstärkung oder Abdeckung nach Geschäftsschluss.
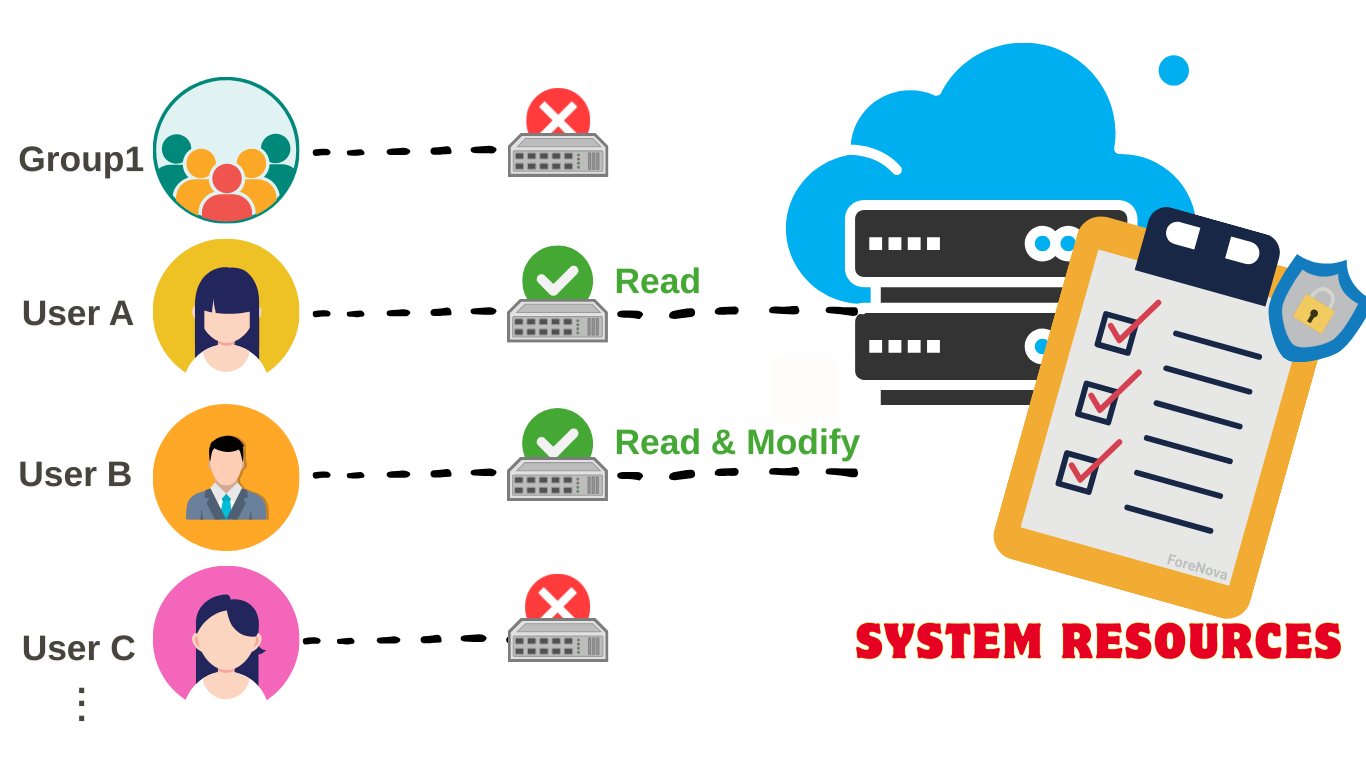
Eine Zugriffssteuerungsliste (ACL) ist ein Sicherheitsmechanismus, mit dem festgelegt wird, welcher Benutzer oder welches System das Recht hat, auf ein bestimmtes Objekt oder eine Systemressource wie Dateien, Verzeichnisse, Netzdienste usw. zuzugreifen. Außerdem wird festgelegt, welche Operationen an bestimmten Objekten erlaubt sind, einschließlich Lesen, Bearbeiten oder Ausführen. Somit können ACLs als grundlegender Bestandteil einer robusten Sicherheitsstrategie angesehen werden.
Unterschied zwischen Firewalls und Zugriffssteuerungslisten
Firewalls und ACLs sind entscheidende Komponenten einer umfassenden Netzwerksicherheitsstrategie, wobei beide eine wichtige Rolle beim Schutz der sensiblen Ressourcen des Unternehmens spielen. Im Folgenden werden die Hauptunterschiede zwischen Firewalls und ACLs erläutert:
Umfang: Firewalls regeln den Verkehrsfluss an der Netzwerkgrenze, während ACLs die Zugriffsberechtigungen innerhalb des Netzwerks kontrollieren.
Detailfunktionen: ACLs bieten in erster Linie bestimmten Benutzern eine granulare Zugriffskontrolle auf der Grundlage der Aufgabenebene oder des Jobtitels mit den Einstellungen des Erstellers, um Ressourcen zu schützen, während Firewalls versuchen, den ein- und ausgehenden Netzwerkverkehr auf der Grundlage vorgegebener Sicherheitsregeln zu überwachen und zu kontrollieren, um die Systemsicherheit zu gewährleisten.
Implementierung: Firewalls sind unabhängige Hardware- oder Softwareprogramme, die im Netz platziert werden müssen. ACLs hingegen sind in Netzwerkschnittstellen und Betriebssysteme integriert und können in einigen Routern und Switches konfiguriert werden.
Warum brauchen wir eine Zugriffssteuerungsliste?
ACLs sind spezifizierte Regelsätze, die für die Aufrechterhaltung der Sicherheit und Integrität sowohl von Netzwerkressourcen als auch von lokalen Systemen unerlässlich sind:
Verbesserte Sicherheit
ACLs bieten die Möglichkeit, spezifische Zugriffsberechtigungen für Geräte und Benutzer zu definieren und durchzusetzen, was die Sicherheit erhöht, indem es das Risiko eines unbefugten Zugriffs und möglicher Verstöße verringert. Darüber hinaus umfasst die detaillierte Kontrolle nicht nur das Zugriffsrecht, sondern auch die Aktionen, die der Benutzer ausführen darf. Diese Granularität entspricht dem Prinzip der geringsten Privilegien und trägt dazu bei, dass Benutzer ihre Aufgaben nur mit den ihrer Position entsprechenden Berechtigungen ausführen können.
Einhaltung von Vorschriften
Viele Branchen, wie z. B. das Gesundheitswesen, das Finanzwesen, der Einzelhandel, die Telekommunikation, die Automobilindustrie usw., haben gesetzliche Vorschriften zur Zugriffskontrolle und zum Schutz von Kundendaten. Mit der Implementierung von ACLs können Unternehmen diese Vorschriften einhalten, indem sie sicherstellen, dass nur bestimmte Benutzer Zugriff auf sensible Daten erhalten oder diese ändern können.
Audit und Überwachung
Durch die granulare Kontrolle erleichtern ACLs die Überwachung des Zugriffs auf Ressourcen und die Nachverfolgung der Aufzeichnungen. Sie können protokollieren, wer wann auf was zugegriffen hat, und erhalten so wertvolle Informationen für Audits und Untersuchungen von Vorfällen.
Verringern von Insider-Bedrohungen
Unternehmen können das Risiko von Insider-Bedrohungen mindern, indem sie den Zugriff mit ACLs einschränken, um sicherzustellen, dass Mitarbeiter nur das sehen können, was für ihre Rolle relevant ist.
Die verschiedenen Arten von Zugriffssteuerungslisten
Standard-ACL
Standard-ACL ist eine der grundlegendsten Formen von ACLs, die hauptsächlich in der Netzwerksicherheit verwendet werden, um den Netzwerkverkehr zu verwalten und zu filtern, indem Pakete ausschließlich auf der Grundlage der Quell-IP-Adresse zugelassen oder abgelehnt werden. Sie kann typischerweise auf Netzwerkgeräten wie Routern oder Firewalls implementiert werden und auf ein- oder ausgehenden Datenverkehr an einer Schnittstelle angewendet werden. Auf Cisco-Geräten wird sie durch eine Nummer im Bereich von 1-99 und 1300-1999 identifiziert.
Erweiterte ACL
Die erweiterte ACL ist eine ACL, die im Vergleich zu den Standard-ACLs, die für eine detaillierte Kontrolle des Datenverkehrs und für Sicherheitsmaßnahmen besser geeignet sind, eine detailliertere Kontrolle des Netzwerkverkehrs ermöglicht. Sie ermöglicht es, den Verkehr nicht nur nach der Quell-IP-Adresse, sondern auch nach der Ziel-IP-Adresse, dem Protokoll und den Protokollnummern zu filtern. In Cisco-Routen wird sie durch eine Zahl im Bereich von 100-199 und 2000-2699 identifiziert.
Benannter ACL
Der benannte ACL ist aus 2 Gründen intuitiver und flexibler. Es kann entweder als Standard ACL oder als Extended ACL verwendet werden, um die gleichen Möglichkeiten der Verkehrsfilterung und Zugriffskontrolle zu bieten. Auf der anderen Seite werden sie durch beschreibende Namen identifiziert, anstatt nur durch Nummern, was die Verwaltung, die Klarheit und die Erinnerung erleichtert.
Dynamische ACL
Dynamische ACL, auch bekannt als „Lock-and-key ACL“, ist eine fortschrittliche Art von ACL, die in der Netzwerksicherheit verwendet wird und die Sicherheit erhöht, indem sie sicherstellt, dass der Zugriff nur verifizierten Benutzern für einen begrenzten Zeitraum gewährt wird. Wenn sich der Benutzer erfolgreich authentifiziert, wird der ACL eine temporäre Regel hinzugefügt, die den Zugriff erlaubt. Nach Beendigung der Sitzung oder nach Ablauf der Timeout-Periode wird die Regel wieder entfernt. Darüber hinaus ist sie nützlich, um den Zugriff von Remote-Benutzern zu kontrollieren und die Sicherheit von Unternehmen genauer zu regeln.
Reflexive ACLs
Reflexive ACL, auch bekannt als „IP Session ACL“ oder „Session Filter“, ist eine dynamische ACL, die häufig für Maßnahmen in Routing- und Switching-Umgebungen in der Netzwerksicherheit verwendet wird. Sie ermöglicht eine zustandsabhängige Inspektion und Kontrolle des IP-Verkehrs, indem sie den Rückverkehr für bestehende Sitzungen zulässt, während sie unaufgefordert eingehenden Verkehr abweist. Darüber hinaus können Unternehmen mit dieser Art von ACL den Verkehr auf der Grundlage des Status aktiver Sitzungen verfolgen und filtern.
Die Bestandteile einer Zugriffssteuerungsliste
Eine ACL besteht aus den folgenden, für ihre Funktion zentralen Komponenten:
Laufende Nummer: Die Sequenznummer identifiziert den ACL-Eintrag mit einer bestimmten Nummer.
ACL-Name: Der ACL-Name definiert den ACL-Eintrag durch die Verwendung eines spezifischen Namens, der ihm anstelle von Nummern zugewiesen wird. In einigen Fällen erlaubt der Router jedoch sowohl die Verwendung von Zahlen als auch von Buchstaben.
Bemerkung: Bei einigen Routern können Sie Kommentare einfügen, um detailliertere Beschreibungen anzuzeigen.
Anweisung: Mit einer Anweisung können Sie eine Quelle unter Verwendung einer Platzhaltermaske oder -adresse zulassen oder ablehnen, wodurch das System angewiesen werden kann, ein bestimmtes Element einer IP-Adresse zu untersuchen.
Netzwerkprotokoll: Das Netzwerkprotokoll kann verwendet werden, um bestimmte Netzwerkprotokolle wie IP, Internetwork Packet Exchange (IPX), Transmission Control Protocol (TCP), Internet Control Message Protocol (ICMP), User Datagram Protocol (UDP) usw. zuzulassen oder zu verbieten.
Quelle oder Ziel: Die Quell- oder Zielkomponente definiert die Ziel- oder Quell-IP-Adresse als einen Adressbereich oder eine einzelne IP oder lässt alle Adressen zu.
Protokoll: Es gibt Geräte, die ein Protokoll führen können, wenn sie ACL-Übereinstimmungen finden.
Andere Kriterien von erweiterten ACLs: Einige fortgeschrittene ACLs bieten die Möglichkeit, den Datenverkehr nach der IP-Präferenz, dem Diensttyp (ToS) oder der Priorität, die sich aus dem DSCP (Differentiated Services Code Point) ergibt, zu kontrollieren.
Wo platziert man eine Zugriffssteuerungsliste?
Um sicherzustellen, dass Benutzer und Systeme die vorgeschriebenen Regeln einhalten, kann eine ACLauf einigen Routern oder Switches installiert werden, um den ein- und ausgehenden Netzwerkverkehr zu überwachen. Außerdem kann sie auch in verschiedene Netzwerkschnittstellen und Betriebssysteme eingebaut werden, um Sicherheitsrichtlinien zu verwalten und durchzusetzen. Unabhängig davon, welche Methoden angewandt werden, sind ACLs ein grundlegendes Instrument zur Wahrung der Sicherheit und Integrität von Unternehmen in vernetzten und lokalen Umgebungen.
Wie implementiert man eine ACL auf einem Router?
Wenn Sie eine ACL implementieren möchten, steht ForeNova bereit, um Ihnen bei jedem Schritt zu helfen. Um eine ACL korrekt auf Ihrem Router zu implementieren, müssen Sie jedoch verstehen, wie der Verkehr ein- und ausgeht. Sie definieren die Regeln aus der Perspektive der Router-Schnittstelle. Diese unterscheidet sich von derjenigen der Netzwerke. Wenn der Datenverkehr beispielsweise in einen Router eintritt, verlässt er ein Netzwerk; daher hat die Perspektive einen erheblichen Einfluss darauf, wie der Pfad des Datenverkehrs dargestellt wird.
Um richtig zu funktionieren, muss der Schnittstelle des Routers eine ACL hinzugefügt werden. Die Hardware des Routers führt die Weiterleitungs- und Routing-Entscheidungen aus, was den Prozess beschleunigt.
Beim Hinzufügen eines ACL-Eintrags geben Sie zuerst die Quelladresse und dann die Zieladresse ein. Auf diese Weise erkennt der Router den Eintrag und liest ihn ein. Die Quelle ist der Ort, von dem der Datenverkehr ausgeht und der sich „außerhalb“ des Routers befindet. Das Ziel ist der Ort außerhalb des Routers, an dem die Datenpakete ankommen.
Linux ACL bietet flexiblere Berechtigungsmechanismen für Ressourcen im Linux-Dateisystem im Vergleich zum traditionellen Unix-Dateiberechtigungssystem. Windows ACL ist die Sicherheitsfunktion im Windows-Betriebssystem, die die Zugriffsrechte für sensible Dateien kontrolliert.
Obwohl beide darauf abzielen, die Sicherheit des Organisationssystems zu verbessern, gibt es 4 Punkte, die sich unterscheiden und die hervorgehoben werden müssen:
Detaillierte Berechtigungen: Die Windows ACL bietet eine breitere Palette an detaillierteren Berechtigungen für Benutzer, die nicht nur Lesen, Schreiben und Ausführen, sondern auch Ändern und Vollzugriff umfassen.
Schnittstellen-Management: Linux verwendet hauptsächlich Befehlszeilentools, während Windows die Verwaltung über die grafische Benutzeroberfläche des Windows Explorer oder über Befehlszeilentools vornimmt.
Vererbung: Im Vergleich zu Linux verfügt Windows über robustere Vererbungsfunktionen, d. h. die Berechtigung kann von übergeordneten Verzeichnissen vererbt werden.
Systemintegration: Windows ACLs sind sowohl in das Windows-Betriebssystem als auch in Active Directory (AD) integriert, was eine zentralere Kontrolle in einer vernetzten Umgebung ermöglicht als die dezentralisierte Natur von Linux-Dateisystemen.
POS-Angriffe können erhebliche finanzielle Verluste, Rufschädigung und rechtliche Konsequenzen für Unternehmen nach sich ziehen. Einer der größten finanziellen Verluste, die durch einen POS-Angriff verursacht wurden, war die Datenpanne bei Target im Jahr 2013. Der Hacker gab die Zahlungsinformationen von etwa 40 Millionen Kunden preis und verursachte einen geschätzten Verlust von 18,5 Millionen Dollar. In diesem Blog werden wir uns ansehen, was POS-Angriffe sind, wie sie funktionieren und wie Unternehmen sie im Voraus vermeiden können, um ihre Systeme zu schützen.
Ein Point-of-Sale (POS)-System ist der Ort, an dem Kunden ihre Transaktionen im Einzelhandel abwickeln. Es besteht in der Regel aus Hardware (Registrierkassen, Barcode-Scanner, Belegdrucker usw.) und Softwarekomponenten, die den Verkauf erleichtern und verschiedene Unternehmensaktivitäten abwickeln. POS-Systeme können nicht nur Verkäufe ermöglichen, sondern auch nützliche Dateneinblicke liefern, Abläufe optimieren und die Kundenerfahrung verbessern, indem sie Transaktionen beschleunigen und Fehler verringern.
Bei einem POS-Angriff verwenden Hacker bösartige Software, um POS-Systeme mit dem Ziel anzugreifen, sensible Finanztransaktionsdaten, wie z. B. Kreditkartennummern, zu sammeln. Dies kann mit einer Reihe von Techniken geschehen, einschließlich RAM-Scraping, das es Angreifern ermöglicht, auf den Systemspeicher zuzugreifen und Daten zu sammeln. POS-Angriffe sind jedoch mit erheblichen Einschränkungen verbunden. Da der CVV2 (der dreistellige Code auf der Karte) fehlt, kann ein Angreifer keine Online-Einkäufe tätigen, bei denen nur die Kartennummer und die PIN verwendet werden. Um die gestohlenen Finanzdaten zu verwenden, muss der Angreifer eine Kopie der Kreditkarte anfertigen.
Wie funktioniert der POS-Angriff?
Ein Angreifer kann auf folgende Weise unbemerkt in ein Kassensystem eindringen:
Infiltration: Angreifer verschaffen sich Zugang zu POS-Systemen durch Phishing, Ausnutzung von Schwachstellen oder Verwendung von Malware.
Datendiebstahl: Sobald die Malware im System ist, stiehlt sie während der Systemverarbeitung sensible Zahlungsinformationen, wie z. B. Kreditkartennummern.
Exfiltration: Die Angreifer nutzen die gestohlenen Daten für betrügerische Aktivitäten oder zum Verkauf im Dark Web.
Die verschiedenen Arten von POS-Angriffen
RAM-Scraping
Wenn ein Kunde eine Karte durchzieht, werden die Informationen kurzzeitig in unverschlüsselter Form im Arbeitsspeicher (RAM) des Systems gespeichert. Später durchsucht ein RAM-Scanner das RAM nach unverschlüsselten Daten.
Angreifer verwenden spezielle Software- oder Hardware-Tools, um die über ein Netzwerk übertragenen Daten zu überwachen und abzufangen, um vertrauliche Informationen wie Anmeldedaten, Zahlungsinformationen und persönliche Daten zu erfassen.
Keylogging
Keylogging-Malware wird von Angreifern über Phishing-Angriffe, infizierte USB-Sticks oder Sicherheitslücken auf POS-Systemen installiert. Diese Software arbeitet unbemerkt im Hintergrund und protokolliert jeden Tastenanschlag auf dem Gerät, um Anmeldekennwörter, Kartennummern und andere sensible Informationen zu sammeln. Diese Art von Angriff ist schwer zu erkennen, da er unbemerkt abläuft und die Systemleistung kaum beeinträchtigt.
Malware-Injektion
Malware wird in Update- oder Download-Dateien auf dem POS-System eingefügt. Wenn diese Updates oder Downloads auf das Kassensystem angewendet werden, wird gleichzeitig die Malware installiert.
Bemerkenswerte POS-Malware
BlackPOS: auch bekannt als Kaptoxa, ist eine der frühesten und bekanntesten POS-Malware, die entwickelt wurde, um Kredit- und Debitkartendaten von POS-Systemen zu stehlen. BlackPOS wurde bei der Target-Datenpanne im Jahr 2013 eingesetzt, bei der die Zahlungsinformationen von etwa 40 Millionen Kunden offengelegt wurden.
Backoff: wurde im Jahr 2014 entdeckt und betraf zahlreiche Unternehmen in den USA. Backoff zielt auf POS-Systeme ab und wird über Remote-Desktop-Anwendungen installiert, um die Daten von Zahlungskarten zu stehlen.
Cherry Picker: eine der raffiniertesten POS-Malwares. Diese Malware zielt auf POS-Systeme von Unternehmen der Lebensmittel- und Getränkeindustrie ab, indem sie nach Kreditkartendaten sucht, die im Speicherbereich des Systems gespeichert sind, und diese seit 2011 an Hacker sendet.
Dexter: wurde von Seculert, einem IT-Sicherheitsunternehmen, im Dezember 2012 entdeckt und hat weltweit POS-Systeme befallen. Diese Art von Malware zielt auf Systeme ab, auf denen Oracle MICR, SAP und andere POS-Software unter Microsoft Windows läuft, und stiehlt sensible Zahlungsinformationen wie Kartendaten, Benutzernamen, Verschlüsselungsschlüssel usw.
FrameworkPOS: ist eine Art von POS-Malware, die von FIN6, einer berüchtigten Cybercrime-Gruppe, verwendet wird. Sie zielt auf Systeme mit physischen POS-Geräten ab, um Zahlungskartendaten zu stehlen und per Fernzugriff an einen von Angreifern kontrollierten Server zu senden.
Welche Auswirkungen hat ein POS-Angriff?
POS-Angriffe können sowohl für Unternehmen als auch für Kunden schwerwiegende Folgen haben.
Für Unternehmen:
Finanzielle Verluste: Der Diebstahl von Bargeld und anschließende betrügerische Aktivitäten können zu erheblichen unmittelbaren finanziellen Verlusten führen.
Reputationsverlust: Langfristige Rufschädigung kann dazu führen, dass Kunden und potenzielle Geschäftspartner das Vertrauen in ein Unternehmen verlieren.
Rechtliche und regulatorische Konsequenzen: Unternehmen müssen unter Umständen mit Geldstrafen, Anwaltskosten und einer verstärkten behördlichen Kontrolle rechnen.
Betriebliche Unterbrechung: Die Untersuchung und Behebung eines POS-Angriffs erfordert Zeit und Ressourcen und kann den normalen Geschäftsbetrieb stören.
Für die Verbraucher:
Kunden, die von einer Datenschutzverletzung betroffen sind, müssen mit Identitätsdiebstahl, finanziellen Verlusten und den Unannehmlichkeiten rechnen, die mit der Überwachung von Krediten und der Änderung von Kontoinformationen verbunden sind.
Wie können POS-Angriffe verhindert werden?
Zur besseren Vermeidung und Begrenzung des Risikos eines POS-Angriffs sowie zum Schutz sensibler Daten kann eine Reihe von Technologielösungen erforderlich sein.
Regelmäßige Updates: Aktualisieren Sie Ihre POS-Software und alle damit verbundenen Systeme mit den neuesten Sicherheits-Patches.
Sichere Passwörter: Erstellen Sie starke, eindeutige Passwörter für alle POS-Systeme und aktualisieren Sie diese regelmäßig.
2-Faktoren-Authentifizierung (2FA): Aktivieren Sie 2FA für den Zugriff auf sensible Bereiche des POS-Systems.
Antiviren- und Anti-Malware-Software: Verwenden Sie renommierte Sicherheitssoftware, um gefährliche Bedrohungen zu erkennen und zu beseitigen.
Netzwerksicherheit: Installieren Sie Firewalls, schützen Sie Wi-Fi-Netzwerke und halten Sie POS-Systeme von anderen Netzwerken getrennt.
Physische Sicherheit: Schützen Sie die POS-Terminals durch physische Sicherheitsmaßnahmen vor Manipulationen.
Mitarbeiterschulung: Bringen Sie Ihren Mitarbeitern bei, wie sie Phishing-Versuche erkennen und korrekte Sicherheitsprotokolle befolgen können.
Mit ForeNova: NovaCommandnutzt maschinelles Lernen, fortschrittliche Analysen und regelbasierte Erkennung, um verdächtige Aktivitäten im Unternehmensnetzwerk zu erkennen. Außerdem deckt es eine Vielzahl von Angriffsvektoren ab, darunter Ransomware, Malware und Insider-Bedrohungen. Als Ihr Netzwerkexperte ist es das Ziel von ForeNova, Ihre Sicherheitslage zu verbessern und Ihre POS-Systeme besser vor Cyber-Bedrohungen zu schützen.Kontaktieren Sie uns, um mehr zu erfahren!
Immer up to date!
Abonnieren Sie unseren Newsletter und erhalten Sie wertvolle Branchen-Insights, Produkt-Updates und aktuelle Analysen von ForeNova direkt in Ihr Postfach.
* Datenschutzrichtlinie
Wir verwenden Brevo als unsere Marketing-Plattform. Indem Sie das Formular absenden, erklären Sie sich einverstanden, dass die von Ihnen angegebenen persönlichen Informationen an Brevo zur Bearbeitung übertragen werden, gemäß den Datenschutzrichtlinien von Brevo.
Please wait while you are redirected to the right page...
When you visit our website, ForeNova and third parties can place cookies on your computer. These cookies are
used to improve your website experience and provide more personalized services to you, both on this website
and through other media. To find out more about the cookies we use, see our
Privacy Policy.
If you reject all cookies, except one strictly necessary cookie, we
won't track your information when you visit our site. In order to comply with your preferences, we'll have to
use just one tiny cookie so that you're not asked to make this choice again.